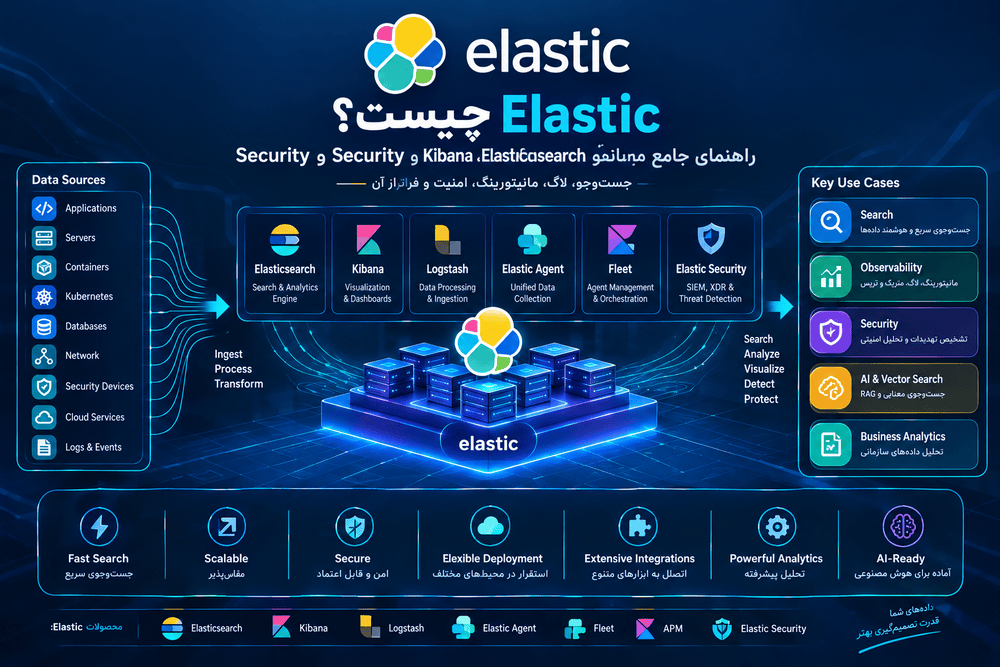
اگر نام Elastic را شنیده باشید، احتمالاً آن را با Elasticsearch، Kibana یا عبارت معروف ELK Stack به یاد میآورید. اما Elastic امروزی بسیار فراتر از یک سیستم جمعآوری و جستوجوی Log است.
Elastic یک پلتفرم مبتنی بر Elasticsearch است که میتواند برای جستوجوی سریع اطلاعات، تحلیل داده، مدیریت لاگ، Observability، Application Performance Monitoring، امنیت سایبری، SIEM، Detection & Response، Vector Search و کاربردهای AI مورد استفاده قرار بگیرد.
در واقع یک سؤال مهمتر از «Elastic چیست؟» این است که چرا یک موتور Search میتواند همزمان قلب سیستم Logging، Observability و Security یک سازمان باشد؟
در این مقاله معماری Elastic را از پایه بررسی میکنیم؛ از Elasticsearch و Kibana گرفته تا Logstash، Elastic Agent، Fleet، APM و Elastic Security. سپس سراغ کاربردهای اصلی Elastic در Search، Log Management، Observability، Security و AI میرویم و بررسی میکنیم چه زمانی Elastic انتخاب مناسبی برای زیرساخت سازمان است.
Elastic چیست؟
Elastic نام شرکتی است که اکوسیستم Elasticsearch را توسعه میدهد و امروزه مجموعهای از قابلیتها و راهکارهای Search، Observability و Security را بر پایه Elasticsearch ارائه میکند.
هسته اصلی این اکوسیستم Elasticsearch است؛ یک موتور توزیعشده برای ذخیرهسازی، Indexing، جستوجو و تحلیل دادهها.
در کنار آن، Kibana رابط اصلی برای جستوجو، Visualization، Dashboard، مدیریت و بسیاری از قابلیتهای راهکارهای Elastic است. ابزارهایی مانند Elastic Agent، Fleet، Logstash و APM نیز وظیفه جمعآوری، انتقال، پردازش یا مشاهده دادهها را بر عهده دارند.
بنابراین وقتی از Elastic صحبت میکنیم، بهتر است آن را یک Platform در نظر بگیریم، نه فقط یک Database یا Log Management Tool.
Elastic Stack یا ELK چیست؟
یکی از اصطلاحاتی که هنوز زیاد استفاده میشود ELK Stack است.
ELK از حروف اول سه ابزار اصلی تشکیل شده است:
- Elasticsearch — ذخیرهسازی، Indexing، Search و Analytics
- Logstash — دریافت، پردازش و تبدیل داده
- Kibana — جستوجو، Visualization و Dashboard
در معماریهای جدید Elastic، ابزارهای دیگری مانند Elastic Agent، Fleet، APM و Integrations نیز نقش مهمی دارند و در بسیاری از سناریوها دیگر لازم نیست معماری را صرفاً با مدل کلاسیک ELK تعریف کنیم.
به همین دلیل اصطلاح Elastic Stack معمولاً مفهوم گستردهتری از ELK دارد.
برای مقایسه این معماری با سایر راهکارهای Logging، مقاله مدیریت لاگها با ELK Stack نیز میتواند مفید باشد.
معماری کلی Elastic چگونه است؟
میتوان یک معماری ساده Elastic را به شکل زیر تصور کرد:
Applications / Servers / Containers / Network / Security
                         │
                         ▼
              Elastic Agent / Beats
                         │
                  ┌──────┴──────┐
                  │             │
               Logstash     Direct Ingest
                  │             │
                  └──────┬──────┘
                         ▼
                  Elasticsearch
                         │
                         ▼
                      Kibana
                         │
          ┌──────────────┼──────────────┐
          ▼              ▼              ▼
       Search       Observability    Security
در این معماری، Elasticsearch نقطه مرکزی داده است. دادهها از منابع مختلف وارد سیستم میشوند، Index میشوند و سپس میتوان آنها را برای جستوجو، تحلیل، Visualization، Monitoring یا Security Investigation استفاده کرد.
Elasticsearch چیست؟
Elasticsearch موتور اصلی Elastic است.
Elasticsearch برای کار با حجم بزرگی از دادههای قابل جستوجو طراحی شده و معماری Distributed آن اجازه میدهد دادهها بین Nodeها و Shardهای مختلف توزیع شوند.
برخلاف یک Database سنتی که معمولاً هدف اصلی آن مدیریت تراکنشهای Application است، Elasticsearch بیشتر برای Search، Analytics و Retrieval سریع طراحی شده است.
نمونه دادههایی که میتوان در Elasticsearch ذخیره و جستوجو کرد:
- متن و Document
- Log
- Metrics
- Trace
- Security Event
- Audit Event
- اطلاعات محصولات فروشگاه
- مقالات و محتوای سایت
- اطلاعات کاربران
- دادههای مکانی
- Embedding و Vector
به همین دلیل Elasticsearch هم در Backend یک موتور جستوجوی سایت و هم در Backend یک سیستم Observability یا SIEM قابل استفاده است.
Elasticsearch چگونه سریع Search میکند؟
یکی از دلایل مهم عملکرد Elasticsearch استفاده از ساختارهایی مانند Inverted Index است.
در Search سنتی، ممکن است برای پیدا کردن یک عبارت مجبور باشید بخش بزرگی از دادهها را بررسی کنید. اما در یک Inverted Index، ارتباط میان Termها و Documentهایی که آن Term را شامل میشوند از قبل Index میشود.
این معماری برای جستوجوی متنی بسیار قدرتمند است.
Elasticsearch علاوه بر Full-Text Search از قابلیتهایی مانند Filtering، Aggregation، Sorting، Geo Search و Vector Search نیز پشتیبانی میکند.
Search؛ یکی از مهمترین کاربردهای Elastic
یکی از مهمترین کاربردهای Elasticsearch ساخت موتور جستوجوی Applicationهاست.
برای مثال یک فروشگاه اینترنتی با صدها هزار یا میلیونها محصول ممکن است نیاز داشته باشد کاربر بتواند با عبارتی مانند:
لپ تاپ ایسوس 16 گیگ رم زیر 50 میلیونمحصولات مرتبط را سریع پیدا کند و همزمان قابلیتهایی مانند Filter، Facet، Sort و Ranking نیز داشته باشد.
Elasticsearch برای چنین سناریوهایی بسیار مناسب است.
کاربردهای Search
- جستوجوی محصولات فروشگاه
- جستوجوی مقالات و محتوا
- Enterprise Search
- جستوجوی اسناد
- Search در سیستمهای داخلی سازمان
- Autocomplete
- Filtering و Faceted Search
- Geo Search
- Recommendation و Ranking
- Semantic Search
Elasticsearch و Vector Search
یکی از تحولات مهم Elasticsearch در سالهای اخیر، ورود جدی آن به حوزه Vector Search و AI است.
در Vector Search، به جای اینکه فقط خود کلمات را با Query مقایسه کنیم، محتوای داده به Embedding تبدیل میشود و Search میتواند بر اساس شباهت معنایی انجام شود.
برای مثال، اگر کاربر جستوجو کند:
هتل ارزان نزدیک دریاسیستم میتواند نتایجی را نیز پیدا کند که دقیقاً همین کلمات را ندارند اما از نظر معنایی به «اقامتگاه اقتصادی در نزدیکی ساحل» مرتبط هستند.
Elastic امکان ترکیب Lexical Search و Vector Search را نیز فراهم میکند که به آن Hybrid Search گفته میشود.
این قابلیت برای سیستمهای جدید AI، Search و RAG اهمیت زیادی دارد.
Elastic در RAG و AI چه کاربردی دارد؟
در معماریهای RAG، معمولاً اسناد سازمان ابتدا به Embedding تبدیل و در یک Vector Database ذخیره میشوند. سپس هنگام پرسش کاربر، اسناد مرتبط Retrieval شده و در اختیار مدل زبانی قرار میگیرند.
Elasticsearch میتواند در این معماری نقش Vector Database و Search Engine را همزمان بر عهده بگیرد.
مزیت مهم این معماری آن است که میتوان Search سنتی، Vector Search، Filtering و دادههای عملیاتی را در یک سیستم جستوجو کرد.
بنابراین Elastic فقط برای «لاگهای قدیمی» نیست؛ در معماریهای جدید AI-powered Search نیز میتواند یکی از اجزای اصلی باشد.
Kibana چیست؟
Kibana رابط کاربری اصلی اکوسیستم Elastic است.
اگر Elasticsearch را موتور داده در نظر بگیریم، Kibana محیطی است که در آن میتوان دادهها را جستوجو، تحلیل، Visualize و مدیریت کرد.
برخی قابلیتهای مهم Kibana عبارتاند از:
- Discover برای جستوجوی دادهها
- Dashboard
- Visualization
- Logs
- Metrics
- APM
- Security
- Alerting
- Cases
- Machine Learning
- Fleet Management
- Administration
اگرچه Grafana در بسیاری از محیطها ابزار اصلی Visualization است، Kibana مزیت مهمی دارد: بهصورت عمیق با Elasticsearch و سایر قابلیتهای Elastic یکپارچه است.
برای مقایسه مفهومی Monitoring و Observability نیز میتوانید مقاله Observability چیست؟ و مقاله Grafana چیست؟ را مطالعه کنید.
Log Management با Elastic
یکی از شناختهشدهترین کاربردهای Elastic، Centralized Log Management است.
به جای اینکه Logهای دهها یا هزاران Server و Application در فایلهای مختلف پراکنده باشند، آنها را به یک سیستم مرکزی ارسال میکنیم.
Server 01 ─┐
Server 02 ─┤
Container ─┤
Kubernetes ├──► Elastic Agent ─► Elasticsearch ─► Kibana
Database  ──┤
Firewall  ──┤
Application ┘
حالا تیم فنی میتواند در یک نقطه تمام دادهها را Search و Correlate کند.
برای مثال میتوان بررسی کرد:
- چه خطایی در Application رخ داده است؟
- این خطا روی کدام Serverها رخ داده؟
- آیا همزمان یک Network Error نیز اتفاق افتاده؟
- چه زمانی تعداد Errorها افزایش یافته است؟
- آیا یک Deployment جدید باعث افزایش خطا شده است؟
این همان جایی است که Logging از «ذخیره فایل Log» به یک سیستم واقعی برای تحلیل و Troubleshooting تبدیل میشود.
Elastic Agent چیست؟
Elastic Agent راهکار یکپارچه Elastic برای جمعآوری انواع داده از سیستمهاست.
در معماریهای جدید، به جای نصب Agentهای متعدد برای هر نوع داده، میتوان یک Elastic Agent را روی Host مستقر کرد و آن را برای جمعآوری Log، Metrics، Security Data و سایر Telemetryها پیکربندی کرد.
Elastic Agent میتواند بهصورت مرکزی با Fleet مدیریت شود.
این موضوع برای سازمانهایی که تعداد زیادی Server، VM یا Container دارند اهمیت زیادی دارد؛ زیرا مدیریت Agentها از حالت Server-by-Server خارج شده و متمرکز میشود.
Fleet چیست؟
Fleet بخش مدیریتی Elastic برای مدیریت Elastic Agentهاست.
به جای اینکه روی صدها Server بهصورت دستی Configuration بنویسید، میتوانید Policyها و Integrationها را از یک نقطه مدیریت کنید.
برای مثال میتوانید یک Policy تعریف کنید که روی تمام Serverهای Production:
- System Metrics
- System Logs
- Security Events
- Application Logs
را جمعآوری کند.
این مدل مدیریت مرکزی مخصوصاً در محیطهای Enterprise اهمیت زیادی دارد.
Beats چیست؟
Beats مجموعهای از Data Shipperهای سبک Elastic هستند.
از جمله:
- Filebeat برای Log
- Metricbeat برای Metrics
- Heartbeat برای Availability Monitoring
- Packetbeat برای Network Data
- Auditbeat برای Audit Data
- Winlogbeat برای Windows Event Logs
در معماریهای جدید، Elastic بیشتر روی Elastic Agent و Integrationهای آن تمرکز کرده است؛ اما Beats همچنان بخشی مهم از تاریخ و اکوسیستم Elastic هستند و در برخی سناریوها مورد استفاده قرار میگیرند.
Logstash چیست؟
Logstash یک Data Processing و Ingestion Engine است.
اگر دادهای قبل از ورود به Elasticsearch نیاز به Parse، Transform، Enrichment یا Routing داشته باشد، Logstash میتواند در این مسیر قرار بگیرد.
Input
  ↓
Filter
  ↓
Transform
  ↓
Output
برای مثال میتوان یک Log خام را دریافت کرد، با Grok یا سایر پردازشها Fieldهای آن را استخراج کرد و سپس Document ساختاریافته را به Elasticsearch ارسال کرد.
البته در معماریهای جدید همیشه لازم نیست Logstash داشته باشیم؛ بسته به نوع Data Source و نیاز به Processing، Elastic Agent و سایر روشهای Ingestion میتوانند کافی باشند.
Elastic APM چیست؟
Elastic APM برای Application Performance Monitoring طراحی شده است.
APM به جای اینکه فقط وضعیت CPU و Memory Server را نشان دهد، وارد خود Application میشود و اطلاعاتی درباره عملکرد سرویسها، Requestها، Database Queryها، External Callها و Errorها جمعآوری میکند.
برای مثال اگر API شما کند شده باشد، APM میتواند کمک کند متوجه شوید مشکل از:
- Database Query
- External API
- Cache
- Application Code
- Network
- یک سرویس دیگر در زنجیره Microserviceها
است.
Elastic APM همچنین با Traceها و Logها قابل ارتباط است و همین Correlation یکی از نقاط قوت معماری Observability است.
اگر میخواهید مفهوم APM را در کنار Monitoring و Tracing بهتر درک کنید، مقاله OpenTelemetry چیست؟ نیز مرتبط است.
Elastic Observability چیست؟
Elastic Observability
Elastic Observability تلاش میکند دادههای مختلفی مانند:
- Logs
- Metrics
- Traces
- APM Data
- Infrastructure Data
- RUM
- Synthetic Monitoring
را در یک Platform مشترک قرار دهد.
مزیت اصلی چنین معماریای Correlation است.
فرض کنید یک کاربر در ساعت ۱۴:۰۵ یک خطای HTTP 500 دریافت کرده است. تیم فنی میتواند از User Experience به Request، از Request به Trace، از Trace به Service و از Service به Log و Infrastructure Metrics برسد.
این همان تفاوت بین یک سیستم صرفاً Monitoring و یک Platform واقعی Observability است.
Elastic برای Observability از OpenTelemetry نیز پشتیبانی میکند و قابلیتهایی برای Logs، Metrics و Traces در کنار APM ارائه میدهد.
Elastic Security چیست؟
کاربرد مهم دیگر Elastic، Cybersecurity است.
Elastic Security روی همان زیرساخت Search و Analytics ساخته شده و قابلیتهایی مانند:
- SIEM
- XDR
- Endpoint Security
- Cloud Security
- Threat Detection
- Threat Hunting
- Security Analytics
- Incident Investigation
را ارائه میکند.
اینجا همان معماری Elasticsearch که برای Search و Log استفاده میشد، تبدیل به موتور جستوجو و تحلیل دادههای امنیتی میشود.
Elastic بهعنوان SIEM
در معماری SIEM، دادههای امنیتی از منابع مختلف جمعآوری میشوند:
Firewall
Servers
Endpoints
Cloud
Applications
Identity Systems
Network
Security Tools
      │
      ▼
Elastic Agent / Integrations
      │
      ▼
Elasticsearch
      │
      ▼
Elastic Security
      │
      ├── Detection
      ├── Investigation
      ├── Threat Hunting
      └── Response
به این ترتیب تیم امنیت میتواند Eventهای مختلف را در یک سیستم مرکزی بررسی و بین آنها ارتباط برقرار کند.
برای مثال Login مشکوک، تغییر Permission، اجرای Process غیرعادی و Traffic غیرمعمول میتوانند در کنار یکدیگر بررسی شوند.
برای آشنایی بیشتر با معماریهای امنیتی میتوانید مقاله SOC چیست؟ و راهنمای فریمورکهای امنیت سایبری مانند NIST، CIS و MITRE را نیز مطالعه کنید.
Elastic و Threat Hunting
یکی از کاربردهای قدرتمند Elasticsearch در Security، امکان جستوجوی سریع حجم زیادی از دادههای امنیتی است.
فرض کنید تیم SOC به دنبال تمام Endpointهایی باشد که در یک بازه زمانی مشخص رفتار خاصی داشتهاند.
به جای بررسی دستی هزاران Event، میتوان Query تعریف کرد و دادهها را بر اساس زمان، Host، User، Process، IP، Domain یا سایر Fieldها فیلتر کرد.
این قابلیت برای Threat Hunting اهمیت زیادی دارد.
Elastic و Detection Engineering
SIEM فقط جمعآوری Event نیست.
یکی از مهمترین بخشهای Security، تعریف Detection Ruleهایی است که بتوانند الگوهای مشکوک را شناسایی کنند.
برای مثال:
- تعداد زیادی Login ناموفق
- Privilege Escalation
- اجرای Process غیرعادی
- ارتباط با IP یا Domain مشکوک
- تغییر ناگهانی Configuration
- رفتار غیرمعمول یک کاربر
میتواند باعث ایجاد Alert شود.
در یک SOC حرفهای، این Detectionها باید با فرآیندهای Incident Response، Case Management و Threat Intelligence نیز ترکیب شوند.
برای سازمانهایی که به این سطح از امنیت نیاز دارند، خدمات Security و Hardening و راهکارهای سازمانی میتوانند در کنار Elastic Security بخشی از معماری امنیتی باشند.
Elastic در Kubernetes
Elastic برای محیطهای Kubernetes نیز کاربردهای گستردهای دارد.
میتوان Logهای Podها، Containerها، Nodeها و سرویسهای مختلف را جمعآوری کرد و آنها را در Elasticsearch تحلیل کرد.
همچنین Metrics و Traceها را میتوان در معماری Observability قرار داد.
Kubernetes
 ├── Application Logs
 ├── Container Logs
 ├── Node Metrics
 ├── Application Metrics
 └── Traces
          │
          ▼
    Elastic Agent / OTel
          │
          ▼
     Elasticsearch
          │
          ▼
        Kibana
برای سازمانهایی که Kubernetes را در مقیاس بزرگ اجرا میکنند، این معماری میتواند بخش مهمی از Platform Observability باشد.
برای آشنایی بیشتر با Kubernetes میتوانید مقاله کوبرنتیس چیست؟ و مقاله مقدمهای بر Kubernetes را مطالعه کنید.
Elastic در کنار Grafana و Prometheus
یک سؤال رایج این است که اگر Prometheus و Grafana داریم، چرا باید Elastic استفاده کنیم؟
پاسخ این است که این ابزارها لزوماً جایگزین مستقیم یکدیگر نیستند.
| نیاز | ابزار رایج |
|---|---|
| Metrics | Prometheus |
| Metrics Visualization | Grafana |
| Log Search و Analytics | Elasticsearch / Kibana |
| Application Tracing | OpenTelemetry / Elastic APM |
| Security Analytics | Elastic Security |
| General-purpose Search | Elasticsearch |
| Vector / Hybrid Search | Elasticsearch |
البته میتوان این ابزارها را نیز با یکدیگر ترکیب کرد. برای مثال یک سازمان ممکن است Prometheus و Grafana را برای Metrics و Elastic را برای Logs و Security استفاده کند.
برای مطالعه بیشتر درباره Prometheus و Grafana به مقالههای Prometheus چیست؟ و Grafana چیست؟ مراجعه کنید.
Elastic یا Loki؟
در معماری Logging مدرن، یکی از مقایسههای مهم Elastic و Grafana Loki است.
Loki بیشتر با فلسفهای طراحی شده که Index کردن Metadata و استفاده از Object Storage را در مرکز معماری قرار میدهد و در اکوسیستم Grafana بسیار خوب عمل میکند.
Elastic در مقابل قابلیتهای بسیار گستردهتری برای Full-Text Search، Analytics، Security و Search روی انواع داده ارائه میدهد.
اگر نیاز اصلی شما Log Monitoring سبک و یکپارچه با Grafana است، Loki میتواند گزینه جذابی باشد. اگر علاوه بر Log به Search، Security Analytics، SIEM و قابلیتهای گسترده Data Analytics نیاز دارید، Elastic میتواند انتخاب قدرتمندتری باشد.
در مقاله مانیتورینگ لاگ با Loki و Grafana معماری Loki را با جزئیات بیشتری بررسی کردهایم.
Elastic یا OpenSearch؟
OpenSearch یکی از گزینههای مهم در دنیای Search و Log Analytics است و در برخی سازمانها بهعنوان جایگزین Elastic Stack مورد استفاده قرار میگیرد.
هر دو اکوسیستم قابلیتهایی برای Search، Analytics، Logging و Observability ارائه میکنند، اما تفاوتهای مهمی در معماری محصول، قابلیتها، Licensing، Ecosystem و مسیر توسعه وجود دارد.
بنابراین انتخاب بین آنها باید بر اساس نیازهای واقعی سازمان، مهارت تیم، مدل استقرار، قابلیتهای مورد نیاز و ملاحظات License انجام شود؛ نه صرفاً بر اساس اینکه کدام محصول نام شناختهشدهتری دارد.
Elastic Cloud یا Self-managed؟
Elastic را میتوان بهصورت Managed Cloud استفاده کرد یا روی زیرساخت سازمان مستقر کرد.
در مدل Elastic Cloud بخش قابل توجهی از مدیریت زیرساخت، Upgrade و عملیات Cluster بر عهده Provider است.
در مدل Self-managed سازمان کنترل بیشتری روی Infrastructure، Network، Storage، Security و محل نگهداری دادهها دارد؛ اما مسئولیت نگهداری، Upgrade، Backup، Monitoring و High Availability نیز بر عهده خود سازمان خواهد بود.
Elastic همچنین مدل Serverless را ارائه میکند که در آن کاربر به جای مدیریت Cluster با Projectهای Managed کار میکند.
Elastic روی Kubernetes
اگر سازمان Kubernetes دارد، میتوان Elastic را نیز در این محیط اجرا کرد.
اما این تصمیم باید با دقت گرفته شود؛ زیرا Elasticsearch یک سیستم Stateful است و اجرای آن روی Kubernetes نیازمند طراحی مناسب برای Storage، Networking، Scheduling، Resource Management، Backup و Failure Domain است.
برای چنین سناریویی باید مواردی مانند:
- Persistent Storage
- Node Affinity
- Anti-affinity
- Resource Limits
- Data Lifecycle
- Snapshot
- Backup
- Cluster Topology
- Failure Domain
در طراحی لحاظ شوند.
در مورد Storage در Kubernetes نیز میتوانید مقاله استوریج در Kubernetes؛ CSI، PV، PVC و Stateful Applications را مطالعه کنید.
Data Lifecycle و Storage Tiering
یکی از مسائل مهم در Elastic، رشد حجم داده است.
اگر روزانه صدها گیگابایت یا چند ترابایت Log تولید کنید، نگهداری تمام دادهها روی سریعترین Storage میتواند هزینه زیادی داشته باشد.
به همین دلیل در معماریهای بزرگ باید مفهوم Data Lifecycle را جدی گرفت.
دادههای جدید و پرتکرار میتوانند روی Storage سریعتر قرار بگیرند و دادههای قدیمیتر به Tierهای ارزانتر منتقل شوند.
این موضوع در معماریهای Observability و Security که Retention طولانی دارند اهمیت ویژهای دارد.
برای طراحی Storage مناسب میتوان از تکنولوژیهایی مانند S3، MinIO و Ceph نیز در کنار Elastic استفاده کرد.
آیا Elastic یک Database است؟
از نظر فنی میتوان Elasticsearch را یک Distributed Data Store دانست، اما نباید آن را جایگزین عمومی Databaseهای تراکنشی مانند PostgreSQL یا MySQL تصور کرد.
Elasticsearch برای Search و Analytics فوقالعاده است، اما برای هر Application و هر نوع Transaction بهترین انتخاب نیست.
یک معماری رایج میتواند به این شکل باشد:
Application
   │
   ├──► PostgreSQL
   │      └── Source of Truth
   │
   └──► Elasticsearch
          └── Search / Analytics / Logs
در این معماری Database اصلی مسئول Transaction و Consistency است و Elasticsearch برای Search و تحلیل سریع داده استفاده میشود.
Elastic و معماری Microservices
در معماری Microservices تعداد Serviceها، Requestها و Logها بهسرعت افزایش پیدا میکند.
در چنین محیطی پیدا کردن Root Cause یک خطا بدون Centralized Observability دشوار است.
Elastic میتواند Log، Trace و اطلاعات Application را در کنار هم قرار دهد و امکان Search و Correlation بین آنها را فراهم کند.
این قابلیت بهخصوص زمانی ارزشمند است که یک Request از چندین Service عبور کند.
برای معماری Microservices میتوان Elastic را در کنار Istio و Service Mesh و OpenTelemetry نیز استفاده کرد.
Elastic برای چه سازمانهایی مناسب است؟
Elastic معمولاً زمانی بیشترین ارزش را ایجاد میکند که حجم داده و پیچیدگی سیستم از حدی فراتر رفته باشد که ابزارهای سادهتر پاسخگو باشند.
نمونه کاربردها:
- فروشگاههای اینترنتی بزرگ
- پلتفرمهای SaaS
- بانکها و FinTechها
- سازمانهای Enterprise
- شرکتهای دارای SOC
- محیطهای Microservices
- Infrastructureهای Kubernetes
- پلتفرمهای دارای حجم بالای Log
- Enterprise Search
- پلتفرمهای AI و RAG
چه زمانی Elastic انتخاب خوبی نیست؟
Elastic ابزار قدرتمندی است، اما همیشه بهترین گزینه نیست.
اگر فقط چند Server دارید و صرفاً میخواهید چند Dashboard ساده برای Metrics داشته باشید، شاید Prometheus و Grafana انتخاب سادهتری باشند.
اگر فقط Logهای چند سرویس Kubernetes را میخواهید با هزینه پایین نگهداری کنید، Loki ممکن است گزینه مناسبتری باشد.
همچنین اگر حجم داده بسیار زیاد است، طراحی نادرست Elasticsearch میتواند هزینه Storage، RAM و عملیات را بالا ببرد.
بنابراین Elastic باید بر اساس نیاز واقعی و معماری سازمان انتخاب شود.
Elastic در معماری Enterprise
در یک سازمان بزرگ، Elastic میتواند تبدیل به یک Data Platform مشترک برای چند تیم شود.
                         Elastic Platform
                               │
          ┌────────────────────┼────────────────────┐
          ▼                    ▼                    ▼
       Search             Observability          Security
          │                    │                    │
     Applications          Logs/Metrics          SIEM/XDR
     Enterprise Search      APM/Tracing          Threat Hunting
     AI / RAG               SLO/Alerting          Detection
          │                    │                    │
          └────────────────────┼────────────────────┘
                               ▼
                         Elasticsearch
                               │
                              Data
مزیت چنین معماریای این است که چند تیم میتوانند از یک زیرساخت Search و Analytics استفاده کنند؛ البته در سازمانهای بزرگ باید موضوعاتی مانند RBAC، Multi-tenancy، Retention، Cost Management، Security و Data Governance نیز بهصورت جدی طراحی شوند.
Elastic و Observability حرفهای
یک Observability Platform حرفهای باید بتواند سه نوع اصلی Telemetry را در کنار یکدیگر بررسی کند:
| نوع داده | کاربرد | مثال |
|---|---|---|
| Logs | جزئیات رخدادها | Error، Warning، Request Log |
| Metrics | اندازهگیری وضعیت | CPU، Memory، Latency |
| Traces | مسیر یک Request | Service A → B → Database |
وقتی این دادهها به یکدیگر Correlate شوند، تیم میتواند سریعتر از «چه اتفاقی افتاده؟» به «چرا اتفاق افتاده؟» برسد.
برای پیادهسازی چنین معماریای، خدمات مانیتورینگ حرفهای آلتیمیت کلاد میتواند در کنار Elastic، Prometheus، Grafana، OpenTelemetry و سایر ابزارهای Observability مورد استفاده قرار گیرد.
Elastic و امنیت زیرساخت
Elastic میتواند بخشی از معماری دفاعی سازمان باشد، اما نباید آن را بهتنهایی معادل امنیت کامل در نظر گرفت.
یک معماری امنیتی واقعی میتواند شامل:
- Hardening
- Firewall
- WAF
- Endpoint Security
- Identity & Access Management
- SIEM
- Threat Detection
- Vulnerability Management
- Incident Response
- SOC
باشد و Elastic Security در بخش SIEM، Detection، Investigation و بخشی از Response قرار بگیرد.
برای مطالعه بیشتر درباره WAF میتوانید مقاله WAF چیست؟ و درباره امنیت سرورها مقاله امنیت سرور در عمل را بخوانید.
Elastic در کنار Sentry
Elastic APM و Sentry نیز در برخی محیطها میتوانند در کنار یکدیگر استفاده شوند.
Sentry بیشتر روی Error Tracking و Application Error Monitoring تمرکز دارد، در حالی که Elastic میتواند یک Platform گستردهتر برای Logs، Metrics، Traces، Search و Security فراهم کند.
اگر تمرکز شما روی Error Tracking است، مقاله Sentry چیست؟ را ببینید.
مزایای Elastic
- Search بسیار قدرتمند
- Distributed Architecture
- مناسب برای حجم بالای داده
- Full-Text Search
- Aggregation و Analytics
- Log Management
- Observability
- APM
- Security و SIEM
- Vector Search
- Hybrid Search
- Integrationهای گسترده
- قابلیت Self-managed
- گزینههای Cloud و Serverless
معایب و چالشهای Elastic
قدرت Elastic با پیچیدگی نیز همراه است.
- مصرف RAM نسبتاً بالا
- نیاز به طراحی صحیح Shardها
- مدیریت پیچیدهتر در مقیاس بزرگ
- هزینه Storage
- نیاز به طراحی Retention و Lifecycle
- نیاز به Monitoring خود Cluster
- نیاز به Backup و Recovery مناسب
- پیچیدگی Security و Access Control در محیطهای Enterprise
بنابراین نصب Elasticsearch با Docker و ساخت یک Dashboard ساده با راهاندازی یک Elastic Platform در مقیاس Enterprise تفاوت بسیار زیادی دارد.
Backup و Disaster Recovery در Elastic
دادههای Elasticsearch ممکن است برای سازمان حیاتی باشند؛ بنابراین نباید Backup را نادیده گرفت.
Snapshot یکی از مکانیزمهای مهم Backup در Elastic است و میتواند دادهها را برای Recovery نگهداری کند.
اما باید بین Replication، Snapshot، Backup و Disaster Recovery تفاوت قائل شد.
Replica برای Availability و تحمل خرابی Nodeها مفید است، اما جایگزین Backup در برابر حذف اشتباه، Corruption یا برخی سناریوهای Disaster نیست.
برای طراحی یک معماری کامل میتوانید از خدمات Backup و راهکار Disaster Recovery استفاده کنید.
همچنین مقالههای چرا بکاپگیری حرفهای حیاتی است؟، قانون Backup 3-2-1 و Disaster Recovery چیست؟ برای طراحی استراتژی Backup و DR مرتبط هستند.
Elastic و High Availability
در محیط Production، یک Elasticsearch Cluster باید بر اساس Failure Domain، تعداد Nodeها، نقش Nodeها، حجم داده، Query Load و نیاز Availability طراحی شود.
موضوعاتی مانند:
- Replica
- Shard Allocation
- Node Failure
- Zone Awareness
- Resource Management
- Storage Performance
- Cluster Recovery
تأثیر مستقیمی روی Reliability سیستم دارند.
برای معماریهای سازمانی، Elastic نیز مانند هر Stateful Platform دیگری باید بخشی از طراحی High Availability و Clustering باشد.
جمعبندی
Elastic فقط یک سیستم Log Management نیست.
هسته این اکوسیستم، Elasticsearch است؛ اما همین موتور Search میتواند در چند دنیای متفاوت استفاده شود:
- Search: ساخت موتور جستوجوی سریع و مقیاسپذیر
- Analytics: تحلیل حجم بالای داده
- Logging: Centralized Log Management
- Observability: Logs، Metrics، Traces و APM
- Security: SIEM، XDR، Threat Detection و Investigation
- AI: Vector Search، Semantic Search، Hybrid Search و RAG
ابزارهایی مانند Kibana، Elastic Agent، Fleet، Logstash، APM و Elastic Security نیز هر کدام بخشی از این اکوسیستم را تکمیل میکنند.
به همین دلیل انتخاب Elastic باید بر اساس Use Case انجام شود. اگر نیاز شما فقط Metrics است، شاید Prometheus و Grafana انتخاب بهتری باشند؛ اگر Logging سبک میخواهید، Loki میتواند گزینه مناسبی باشد؛ اما اگر به یک Platform قدرتمند برای Search + Analytics + Observability + Security نیاز دارید، Elastic میتواند یکی از گزینههای بسیار جدی باشد.
سؤالات متداول
Elastic چیست؟
Elastic یک پلتفرم Search و Analytics است که بر پایه Elasticsearch ساخته شده و راهکارهایی برای Search، Observability و Security ارائه میکند.
آیا Elastic همان Elasticsearch است؟
خیر. Elasticsearch موتور اصلی پلتفرم است، در حالی که Elastic نام اکوسیستم و شرکت ارائهدهنده مجموعهای از محصولات و راهکارهاست.
ELK چیست؟
ELK مخفف Elasticsearch، Logstash و Kibana است. این سه ابزار یکی از معماریهای کلاسیک Elastic برای جمعآوری، پردازش، ذخیره و تحلیل Log هستند.
Kibana چه کاری انجام میدهد؟
Kibana رابط کاربری و Visualization Platform اکوسیستم Elastic است و برای Search، Dashboard، Analytics، Observability، Security و مدیریت بسیاری از قابلیتهای Elastic استفاده میشود.
آیا Elastic برای Monitoring مناسب است؟
بله. Elastic Observability امکان جمعآوری و تحلیل Logs، Metrics و Traces و همچنین APM و قابلیتهای مرتبط با Monitoring و Troubleshooting را فراهم میکند.
آیا Elastic یک SIEM است؟
Elastic Security قابلیتهای SIEM، XDR، Endpoint Security و Cloud Security را ارائه میکند و میتواند برای ساخت یک Security Analytics و SIEM Platform مورد استفاده قرار گیرد.
آیا Elasticsearch یک Vector Database است؟
Elasticsearch میتواند بهعنوان Vector Database مورد استفاده قرار گیرد و از Vector Search و ترکیب آن با Full-Text Search برای Hybrid Search پشتیبانی میکند.
Elastic بهتر است یا Grafana و Prometheus؟
این دو الزاماً جایگزین مستقیم یکدیگر نیستند. Prometheus و Grafana در Metrics و Visualization بسیار قدرتمند هستند، در حالی که Elastic علاوه بر Observability، Search، Log Analytics و Security را نیز پوشش میدهد.
آیا Elastic رایگان است؟
Elastic مدلهای مختلف License و Subscription دارد و قابلیتها بسته به نوع Deployment و سطح Subscription متفاوت هستند. Elastic را میتوان بهصورت Self-managed یا از طریق سرویسهای Cloud نیز استفاده کرد.
خدمات Elastic و Observability آلتیمیت کلاد
راهاندازی Elastic در Production فقط نصب Elasticsearch و Kibana نیست. طراحی Cluster، Storage، Shard و Replica، Data Lifecycle، Ingestion، Security، Backup، Monitoring و High Availability همگی باید متناسب با حجم و اهمیت داده طراحی شوند.
آلتیمیت کلاد میتواند Elastic را بهعنوان بخشی از یک معماری کامل Monitoring و Observability، Log Management یا راهکار سازمانی طراحی و پیادهسازی کند.
در معماریهای بزرگتر نیز Elastic میتواند در کنار Security & Hardening، High Availability، Backup، Disaster Recovery و Kubernetes قرار بگیرد.
اگر سازمان شما به دنبال ساخت یک پلتفرم متمرکز برای Search، Logging، Observability یا Security Analytics است، میتوانید برای طراحی معماری مناسب با آلتیمیت کلاد در ارتباط باشید.


