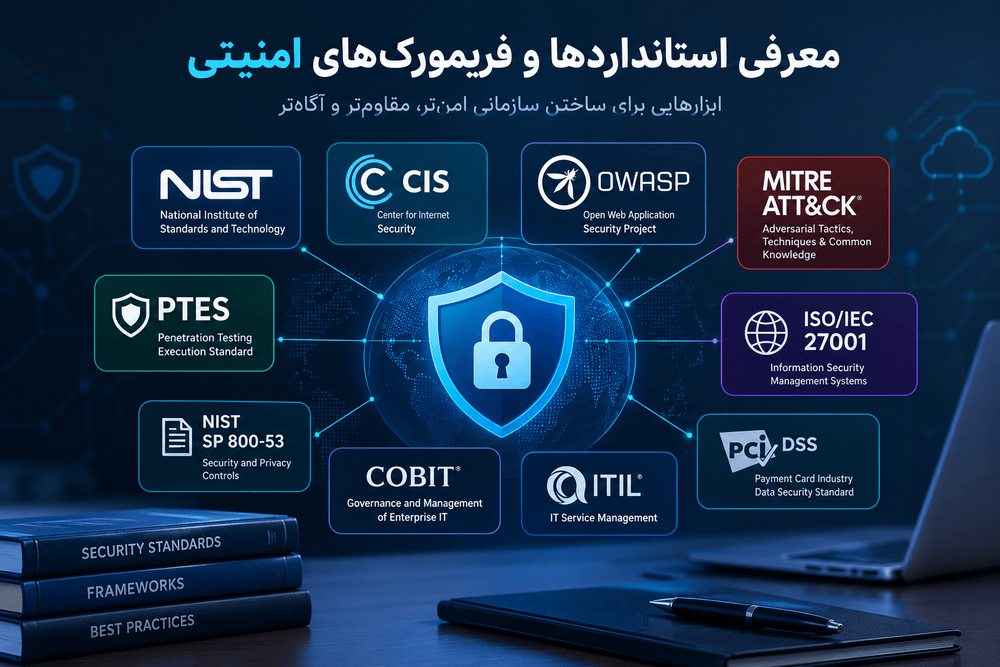
امنیت سایبری فقط به استفاده از Firewall، Antivirus یا یک ابزار Vulnerability Scanner محدود نمیشود. در سازمانهای مدرن، امنیت مجموعهای از فرآیندها، سیاستها، کنترلهای فنی، روشهای ارزیابی، مدیریت ریسک و سازوکارهای واکنش به تهدید است.
به همین دلیل در دنیای Cybersecurity مجموعهای از استانداردها، Frameworkها، Controlها، Methodologyها و Knowledge Baseها ایجاد شدهاند تا سازمانها بتوانند امنیت خود را بهشکل ساختاریافته طراحی، ارزیابی و بهبود دهند.
نامهایی مانند NIST، CIS، OWASP، MITRE ATT&CK، PTES، ISO/IEC 27001، PCI DSS و CSA CCM در بسیاری از پروژههای امنیتی، DevSecOps، Cloud Security، Penetration Testing و Security Operations دیده میشوند؛ اما هرکدام مسئله متفاوتی را حل میکنند.
برای مثال، NIST CSF به سازمان کمک میکند ریسکهای امنیت سایبری را شناسایی، مدیریت و اولویتبندی کند؛ CIS Controls مجموعهای از اقدامات امنیتی اولویتبندیشده ارائه میدهد؛ OWASP بیشتر روی امنیت نرمافزار و Application Security تمرکز دارد؛ MITRE ATT&CK رفتار مهاجمان و تکنیکهای مورد استفاده آنها را مدل میکند و PTES برای ساختاردهی فرآیند تست نفوذ کاربرد دارد.
استاندارد، Framework، Control و Methodology چه تفاوتی دارند؟
یکی از رایجترین اشتباهات در حوزه امنیت، استفاده از واژههای Standard، Framework، Framework، Control و Methodology بهجای یکدیگر است. این مفاهیم به هم مرتبط هستند اما یکسان نیستند.
| نوع | هدف | مثال |
|---|---|---|
| Standard | تعریف الزامات یا قواعد مشخص برای یک هدف امنیتی | ISO/IEC 27001، PCI DSS |
| Framework | ساختار و زبان مشترک برای مدیریت یا طراحی امنیت | NIST CSF، NIST Zero Trust |
| Controls | اقدامات و کنترلهای مشخص برای کاهش ریسک | CIS Controls، NIST SP 800-53 |
| Methodology | روش انجام یک فرآیند امنیتی | PTES |
| Knowledge Base | مدل و مجموعه اطلاعات ساختاریافته درباره تهدیدها یا ضعفها | MITRE ATT&CK، CWE، CVE |
| Awareness / Guidance | افزایش آگاهی و ارائه راهنمای عملی | OWASP Top 10 |
بنابراین سؤال درست معمولاً این نیست که «NIST بهتر است یا CIS؟»؛ بلکه باید پرسید برای کدام بخش از برنامه امنیتی به چه نوع چارچوب یا استانداردی نیاز داریم؟
چرا سازمانها به Security Framework و Standard نیاز دارند؟
بدون یک چارچوب مشخص، برنامه امنیتی سازمان معمولاً به مجموعهای از ابزارهای جداگانه تبدیل میشود: Firewall در یک بخش، Vulnerability Scanner در بخش دیگر، SIEM در بخش دیگری و Penetration Test بهصورت دورهای.
مشکل اینجاست که داشتن ابزار لزوماً به معنی داشتن یک برنامه امنیتی مؤثر نیست.
چارچوبها و استانداردهای امنیتی کمک میکنند سازمان بتواند:
- داراییها و ریسکهای مهم را شناسایی کند.
- کنترلهای امنیتی را اولویتبندی کند.
- Security Policy و فرآیندهای عملیاتی تعریف کند.
- امنیت زیرساخت و نرمافزار را بهصورت قابل اندازهگیری بررسی کند.
- نتایج ارزیابیها و تستهای امنیتی را به زبان مشترک گزارش کند.
- Security Operations و Incident Response را ساختاریافتهتر کند.
- الزامات مشتریان، قراردادها و مقررات را بهتر مدیریت کند.
- وضعیت امنیتی سازمان را در طول زمان اندازهگیری و بهبود دهد.
NIST چیست؟
NIST مخفف National Institute of Standards and Technology است و مجموعه بسیار گستردهای از استانداردها، Frameworkها، Special Publicationها و راهنماهای امنیتی منتشر کرده است.
به همین دلیل وقتی کسی میگوید «از NIST استفاده میکنیم»، باید مشخص شود منظور کدام سند یا Framework است. NIST یک Framework واحد نیست.
NIST Cybersecurity Framework یا NIST CSF
NIST Cybersecurity Framework 2.0 یکی از شناختهشدهترین چارچوبهای مدیریت ریسک سایبری است. این Framework برای سازمانهایی با اندازه، صنعت و سطح بلوغ متفاوت طراحی شده و به سازمان کمک میکند نتایج امنیتی مورد انتظار خود را تعریف، ارزیابی، اولویتبندی و مدیریت کند.
CSF 2.0 شش Function اصلی دارد:
| Function | مفهوم |
|---|---|
| Govern | حاکمیت، سیاستگذاری و مدیریت ریسک امنیت سایبری |
| Identify | شناخت داراییها، ریسکها و محیط سازمان |
| Protect | ایجاد کنترلهایی برای کاهش احتمال یا اثر حمله |
| Detect | شناسایی رویدادها و فعالیتهای مشکوک |
| Respond | واکنش به رخدادهای امنیتی |
| Recover | بازیابی و بازگرداندن قابلیتهای حیاتی |
NIST CSF خودش الزام نمیکند که سازمان دقیقاً چگونه به یک نتیجه امنیتی برسد؛ بلکه یک Taxonomy و ساختار مشترک برای مدیریت Cybersecurity Risk ارائه میکند و میتواند با کنترلها و استانداردهای دیگر ترکیب شود.
NIST SP 800-53
NIST SP 800-53 مجموعه گستردهای از Security and Privacy Controls برای سیستمها و سازمانهاست. این مجموعه نسبت به NIST CSF جزئیات بیشتری در سطح کنترلها ارائه میکند و میتواند برای طراحی و ارزیابی کنترلهای امنیتی مورد استفاده قرار گیرد.
بهصورت ساده:
NIST CSF بیشتر میپرسد «برای مدیریت امنیت و ریسک به چه نتایجی نیاز داریم؟» در حالی که اسناد خانواده NIST SP 800 میتوانند برای پاسخ دقیقتر به «چه کنترلها و اقدامات فنی و مدیریتی لازم است؟» استفاده شوند.
NIST SSDF
برای تیمهای توسعه نرمافزار، NIST Secure Software Development Framework یا SSDF اهمیت ویژهای دارد. SSDF مجموعهای از شیوههای سطح بالا برای وارد کردن امنیت به چرخه توسعه نرمافزار است.
هدف آن کاهش آسیبپذیریهای نرمافزار، کاهش اثر Vulnerabilityهای کشفنشده و رسیدگی به ریشه ایجاد ضعفهای امنیتی است. نسخه نهایی شناختهشده SSDF در SP 800-218 نسخه 1.1 قرار دارد و NIST در سال 2025 پیشنویس Rev. 1 / Version 1.2 را نیز منتشر کرده است.
SSDF برای پیادهسازی DevSecOps، Secure SDLC و Software Supply Chain Security بسیار کاربردی است.
CIS چیست؟
CIS یا Center for Internet Security مجموعهای از راهکارهای عملی و اولویتبندیشده برای بهبود وضعیت امنیتی سازمانها ارائه میکند.
CIS Controls
CIS Critical Security Controls مجموعهای از اقدامات امنیتی اولویتبندیشده و تجویزی است که برای دفاع در برابر رایجترین و اثرگذارترین تهدیدهای سایبری طراحی شدهاند.
نسخه فعلی CIS Controls v8.1 است که شامل ۱۸ Control اصلی است. این نسخه علاوه بر بهروزرسانیهای فنی، با NIST CSF 2.0 نیز همراستا شده و مفهوم Governance را در نگاشتها و ساختار خود پررنگتر کرده است.
برخی از موضوعات اصلی CIS Controls عبارتاند از:
- Inventory و کنترل داراییهای سازمانی
- Inventory و مدیریت Software
- Data Protection
- Secure Configuration
- Account Management
- Access Control Management
- Continuous Vulnerability Management
- Audit Log Management
- Email و Web Browser Protections
- Malware Defenses
- Data Recovery
- Network Infrastructure Management
- Security Awareness
- Application Security
- Incident Response Management
یکی از مزیتهای CIS این است که برخلاف Frameworkهای بسیار سطح بالا، به اقدامات عملی نزدیکتر است. به همین دلیل CIS Controls میتواند نقطه شروع مناسبی برای سازمانی باشد که میداند امنیت مهم است اما نمیداند از کجا باید شروع کند.
CIS Benchmarks
در کنار CIS Controls، پروژه CIS Benchmarks برای Secure Configuration سیستمها، نرمافزارها و پلتفرمهای مختلف اهمیت دارد.
برای مثال، میتوان از Benchmarkهای CIS برای بررسی Configuration امن سیستمعامل، Database، Kubernetes، Cloud Platform و بسیاری از فناوریهای دیگر استفاده کرد.
بنابراین:
CIS Controls بیشتر به «چه اقدامات امنیتی باید انجام دهیم؟» نزدیک است، در حالی که CIS Benchmarks بیشتر به «این سیستم یا سرویس را چگونه Secure Configure کنیم؟» مربوط میشود.
OWASP چیست؟
OWASP یا Open Worldwide Application Security Project یک جامعه و مجموعه پروژههای متنباز و عمومی در حوزه Application Security است که ابزارها، استانداردها، راهنماها و منابع آموزشی متعددی ارائه میکند.
OWASP بهخصوص برای تیمهای Software Engineering و DevSecOps اهمیت زیادی دارد.
OWASP Top 10
معروفترین پروژه OWASP، OWASP Top 10 است؛ سندی برای افزایش آگاهی درباره مهمترین ریسکهای امنیتی Web Applicationها.
نسخه فعلی OWASP Top 10:2025 است و دستههای آن شامل موارد زیر است:
| کد | ریسک |
|---|---|
| A01:2025 | Broken Access Control |
| A02:2025 | Security Misconfiguration |
| A03:2025 | Software Supply Chain Failures |
| A04:2025 | Cryptographic Failures |
| A05:2025 | Injection |
| A06:2025 | Insecure Design |
| A07:2025 | Authentication Failures |
| A08:2025 | Software or Data Integrity Failures |
| A09:2025 | Logging & Alerting Failures |
| A10:2025 | Mishandling of Exceptional Conditions |
یک نکته مهم این است که OWASP Top 10 یک برنامه کامل Application Security نیست. خود OWASP آن را یک Awareness Document و نقطه شروع میداند و برای برنامههای جامعتر، استانداردهایی مانند OWASP ASVS و مدلهای بلوغی مانند OWASP SAMM را مطرح میکند.
OWASP ASVS
Application Security Verification Standard یا ASVS برای زمانی مناسبتر است که سازمان میخواهد امنیت Application را بهصورت قابل Verification و Testable تعریف کند.
به همین دلیل اگر OWASP Top 10 را برای آگاهی و شناخت ریسکها در نظر بگیریم، ASVS میتواند برای تعریف الزامات و معیارهای Verification امنیت Application مورد استفاده قرار گیرد.
OWASP SAMM
OWASP SAMM یا Software Assurance Maturity Model روی بلوغ برنامه امنیت نرمافزار تمرکز دارد و برای سازمانهایی مناسب است که میخواهند بدانند فرآیند Application Security آنها چقدر بالغ است و برای مرحله بعدی چه اقداماتی لازم دارند.
MITRE ATT&CK چیست؟
MITRE ATT&CK با بسیاری از Frameworkهای قبلی تفاوت دارد. ATT&CK بیشتر یک Knowledge Base و مدل ساختاریافته از رفتار مهاجمان است.
ATT&CK بر اساس مشاهده رفتار واقعی مهاجمان ساخته شده و تلاش میکند روشهایی را که Adversaryها در مراحل مختلف عملیات خود استفاده میکنند، بهصورت ساختاریافته مدل کند.
Tactic، Technique و Procedure
سه مفهوم اصلی در MITRE ATT&CK عبارتاند از:
- Tactic: هدف مهاجم یا اینکه مهاجم «چرا» یک اقدام را انجام میدهد.
- Technique: روش یا اینکه مهاجم «چگونه» به آن هدف میرسد.
- Procedure: نمونه مشخصی از نحوه اجرای یک Technique در دنیای واقعی.
برای مثال، Credential Access یک هدف یا Tactic است و روشهای مختلف سرقت Credential میتوانند بهعنوان Technique یا Sub-technique در این مدل قرار بگیرند.
نسخه فعلی وبسایت ATT&CK در زمان تهیه این مقاله v19.2 است که در 28 آوریل 2026 منتشر شده است.
MITRE ATT&CK در SOC
یکی از کاربردهای مهم ATT&CK، طراحی و ارزیابی Detection است.
برای مثال یک تیم SOC میتواند بررسی کند:
- چه تکنیکهایی برای سازمان اهمیت بیشتری دارند؟
- برای هر Technique چه Log یا Telemetryای داریم؟
- آیا SIEM میتواند رفتار مورد نظر را تشخیص دهد؟
- آیا EDR یا سایر ابزارها Detection مناسب دارند؟
- چه بخشهایی از محیط سازمان Visibility کافی ندارند؟
بنابراین MITRE ATT&CK میتواند پلی بین Threat Intelligence، Detection Engineering، SOC، Purple Team و Security Assessment باشد.
PTES چیست؟
PTES یا Penetration Testing Execution Standard یک استاندارد و چارچوب برای ساختاردهی فرآیند Penetration Testing است.
تفاوت PTES با مواردی مانند OWASP Top 10 مهم است. OWASP Top 10 بیشتر به ریسکهای Application Security میپردازد، اما PTES درباره این است که یک تست نفوذ را چگونه ساختاردهی و اجرا کنیم.
فرآیند تست نفوذ را میتوان به مراحل مختلفی تقسیم کرد، از جمله:
- Pre-engagement Interactions
- Intelligence Gathering
- Threat Modeling
- Vulnerability Analysis
- Exploitation
- Post Exploitation
- Reporting
نکته مهم این است که Penetration Test حرفهای فقط اجرای ابزارهایی مانند Scanner نیست. بخش مهمی از آن شامل شناخت Scope، اهداف کسبوکار، Threat Modeling، تحلیل یافتهها، اعتبارسنجی آسیبپذیریها و تهیه گزارش قابل استفاده برای سازمان است.
ISO/IEC 27001 چیست؟
ISO/IEC 27001 یکی از شناختهشدهترین استانداردهای بینالمللی برای ایجاد و مدیریت Information Security Management System یا ISMS است.
نسخه جاری استاندارد، ISO/IEC 27001:2022 است و در سال 2024 نیز یک Amendment برای آن منتشر شده است. این استاندارد الزامات مربوط به ایجاد، پیادهسازی، نگهداری و بهبود مستمر ISMS را مشخص میکند.
ISO 27001 بیشتر از اینکه صرفاً یک لیست تنظیمات فنی باشد، یک رویکرد مدیریتی و Risk-Based برای امنیت اطلاعات ارائه میکند.
موضوعاتی مانند:
- Risk Management
- Security Policies
- Asset Management
- Access Control
- Supplier Security
- Incident Management
- Business Continuity
- Monitoring
- Security Governance
در پیادهسازی یک ISMS میتوانند در کنار کنترلهای فنی و سازمانی مورد توجه قرار گیرند.
مقاله مرتبط: ISO 27001 چیست؟ راهنمای جامع ISMS و امنیت اطلاعات
PCI DSS چیست؟
PCI DSS یا Payment Card Industry Data Security Standard استانداردی تخصصی برای محافظت از دادههای مرتبط با پرداخت و Cardholder Data است.
بنابراین برخلاف NIST CSF که یک Framework عمومی مدیریت Cybersecurity Risk است، PCI DSS برای محیطهایی که با دادههای پرداخت و Cardholder Data سروکار دارند اهمیت ویژهای دارد.
نسخه فعال فعلی PCI DSS v4.0.1 است. این نسخه یک Revision محدود برای اصلاحات و شفافسازیهای v4.0 بود و الزامات جدید یا حذفشدهای نسبت به v4.0 اضافه نکرد.
CSA Cloud Controls Matrix چیست؟
با گسترش Cloud Computing، بسیاری از سازمانها به Frameworkهایی نیاز دارند که مشخصاً برای امنیت Cloud طراحی شده باشند.
Cloud Security Alliance یا CSA، چارچوب Cloud Controls Matrix یا CCM را برای همین هدف ارائه کرده است.
CCM مجموعهای از کنترلهای امنیتی مرتبط با Cloud است و میتواند برای ارزیابی و طراحی کنترلهای امنیتی در محیطهای Cloud مورد استفاده قرار گیرد. نسخه CCM و CAIQ 4.1 در سال 2026 منتشر شده و CCM 4.1 شامل 207 Control در 17 حوزه امنیتی است.
CCM همچنین امکان Mapping با استانداردها و Frameworkهای دیگری مانند ISO، NIST و PCI را فراهم میکند.
CWE و CVE چه هستند؟
در کنار Frameworkها، دو نام بسیار مهم دیگر در امنیت نرمافزار و Vulnerability Management وجود دارد: CWE و CVE.
CWE
Common Weakness Enumeration یک دستهبندی استاندارد از انواع ضعفهای نرمافزاری است.
برای مثال ضعفهایی مانند Improper Input Validation، SQL Injection یا برخی انواع Authentication و Authorization Weaknessها میتوانند در قالب CWE طبقهبندی شوند.
CVE
Common Vulnerabilities and Exposures شناسهای استاندارد برای آسیبپذیریهای شناختهشده است.
در عمل ممکن است یک Vulnerability در یک محصول با یک CVE مشخص شناخته شود و ریشه یا نوع ضعف آن با یک یا چند CWE مرتبط باشد.
بنابراین CVE و CWE را نباید با Frameworkهایی مانند NIST یا MITRE ATT&CK یکی دانست؛ آنها نقش متفاوتی در اکوسیستم Vulnerability و Security Knowledge دارند.
این Frameworkها چگونه در کنار هم قرار میگیرند؟
مهمترین نکته این مقاله همینجاست: معمولاً سازمانها نباید یکی از این Frameworkها را انتخاب کنند و بقیه را کنار بگذارند.
هرکدام میتوانند بخش متفاوتی از برنامه امنیتی را پوشش دهند.
| نیاز سازمان | Framework / Standard مناسب |
|---|---|
| مدیریت کلی ریسک سایبری | NIST CSF |
| کنترلهای عملی و اولویتبندیشده | CIS Controls |
| Secure Configuration | CIS Benchmarks |
| امنیت Web Application | OWASP |
| Verification امنیت Application | OWASP ASVS |
| بلوغ Application Security | OWASP SAMM |
| مدلسازی رفتار مهاجم | MITRE ATT&CK |
| تست نفوذ | PTES و سایر Methodologyهای تخصصی |
| ISMS و مدیریت امنیت اطلاعات | ISO/IEC 27001 |
| امنیت دادههای پرداخت | PCI DSS |
| امنیت Cloud | CSA CCM |
| کنترلهای فنی و Privacy در سطح سیستم | NIST SP 800-53 |
| امنیت چرخه توسعه نرمافزار | NIST SSDF |
| طبقهبندی ضعفهای نرمافزاری | CWE |
| شناسه آسیبپذیریهای شناختهشده | CVE |
یک مثال واقعی از ترکیب Frameworkها
فرض کنید یک شرکت دارای یک پلتفرم SaaS با معماری Microservices، Kubernetes، Database، CI/CD و چندین API است.
یک Security Program میتواند به شکل زیر طراحی شود:
مرحله اول: Governance و Risk
سازمان میتواند از NIST CSF برای ساختاردهی برنامه کلی امنیت و مدیریت ریسک استفاده کند.
مرحله دوم: کنترلهای پایه
سپس CIS Controls میتواند برای مشخص کردن اقدامات عملی مانند Asset Inventory، Vulnerability Management، Logging، Account Management و Data Recovery استفاده شود.
مرحله سوم: Hardening
برای Secure Configuration سرورها و زیرساخت میتوان از CIS Benchmarks استفاده کرد.
مرحله چهارم: Application Security
تیم توسعه میتواند OWASP را در فرآیند Software Security وارد کند و برای Verification دقیقتر از OWASP ASVS استفاده کند.
مرحله پنجم: DevSecOps
در Pipeline میتوان Security Testing، Dependency Scanning، Secret Detection، SAST، DAST و Container Scanning را بر اساس نیاز سازمان اضافه کرد و اصول NIST SSDF را در چرخه توسعه وارد کرد.
در این بخش، DevSecOps نقش مهمی در تبدیل Security از یک مرحله انتهایی به بخشی از فرآیند توسعه دارد.
مرحله ششم: Detection و SOC
تیم SOC میتواند از MITRE ATT&CK برای مدلسازی رفتار مهاجمان، طراحی Detection و بررسی Coverage استفاده کند.
برای Log Management و Observability نیز میتوان از معماریهایی مبتنی بر مدیریت لاگ، SIEM، Prometheus، Grafana، Loki و سایر ابزارهای مناسب استفاده کرد.
مرحله هفتم: Penetration Testing
در نهایت تیم امنیت یا شرکت مستقل میتواند یک Penetration Test ساختاریافته را بر اساس Scope و Methodology مشخص انجام دهد و یافتهها را در قالب یک گزارش فنی و مدیریتی ارائه کند.
NIST در برابر CIS؛ تفاوت چیست؟
این دو Framework بسیار زیاد در کنار هم دیده میشوند و حتی Mapping رسمی میان آنها وجود دارد. اما نقش آنها یکسان نیست.
| NIST CSF | CIS Controls |
|---|---|
| بیشتر Risk و Outcome محور | بیشتر Action و Control محور |
| مناسب برای ساختاردهی برنامه امنیتی | مناسب برای اولویتبندی اقدامات امنیتی |
| سطح بالاتر | عملیاتیتر و تجویزیتر |
| قابل استفاده برای سازمانهای با اندازه و بلوغ مختلف | مناسب برای تبدیل اهداف امنیتی به اقدامات مشخص |
در واقع استفاده همزمان از این دو میتواند کاملاً منطقی باشد. NIST CSF میتواند تصویر کلان را مشخص کند و CIS Controls به تبدیل بخشی از آن تصویر به اقدامات مشخص کمک کند.
OWASP در برابر MITRE ATT&CK
این دو نیز گاهی بهدلیل شهرت زیاد با یکدیگر مقایسه میشوند، اما مسئلهای که هرکدام پوشش میدهند متفاوت است.
| OWASP | MITRE ATT&CK |
|---|---|
| تمرکز عمده بر Application Security | تمرکز بر رفتار Adversary |
| مناسب برای Developers و AppSec | مناسب برای SOC، Threat Intelligence و Detection |
| شناسایی ریسکها و ضعفهای Application | مدلسازی تکنیکها و تاکتیکهای مهاجمان |
| قابل استفاده در Secure Development | قابل استفاده در Detection Engineering و Purple Team |
آیا باید همه این استانداردها را پیادهسازی کنیم؟
خیر.
یکی از اشتباهات رایج این است که سازمان تصور کند هرچه تعداد Frameworkهای بیشتری را پیاده کند، امنیت بیشتری خواهد داشت.
در عمل، یک سازمان ممکن است با پیادهسازی اصولی تعداد محدودی Framework به نتیجه بسیار بهتری برسد تا اینکه دهها استاندارد را بهصورت ناقص دنبال کند.
انتخاب Framework باید بر اساس مواردی مانند:
- نوع کسبوکار
- Industry و Regulation
- نوع دادههای پردازششده
- معماری سیستم
- Cloud یا On-Premise بودن زیرساخت
- سطح بلوغ تیم امنیت
- نیاز مشتریان و قراردادها
- الزامات قانونی
- میزان حساسیت سرویسها
- بودجه و منابع انسانی
انجام شود.
یک ترکیب پیشنهادی برای سازمانهای مدرن
برای بسیاری از سازمانهایی که دارای زیرساخت Cloud، Kubernetes، Microservices و تیم توسعه نرمافزار هستند، میتوان یک Security Program چندلایه طراحی کرد:
| لایه | چارچوبهای پیشنهادی |
|---|---|
| Governance & Risk | NIST CSF / ISO 27001 |
| Security Controls | CIS Controls / NIST SP 800-53 |
| Infrastructure Hardening | CIS Benchmarks |
| Cloud Security | CSA CCM / Cloud-specific controls |
| Application Security | OWASP Top 10 / ASVS / SAMM |
| Secure Development | NIST SSDF / DevSecOps |
| Threat Modeling | MITRE ATT&CK / سایر روشهای Threat Modeling |
| SOC & Detection | MITRE ATT&CK |
| Vulnerability Management | CVE / CWE / Vulnerability Scanning |
| Penetration Testing | PTES / OWASP Testing Guidance |
| Compliance | ISO 27001 / PCI DSS / سایر الزامات صنعت |
Frameworkها جایگزین Security Architecture نیستند
یک نکته بسیار مهم این است که استفاده از Framework بهتنهایی امنیت ایجاد نمیکند.
اگر سازمان NIST CSF را مستندسازی کند اما دسترسیهای Privileged بدون کنترل باشند، Logging مناسبی وجود نداشته باشد، Secretها داخل Repository ذخیره شوند و Backupها تست نشوند، صرفاً داشتن مستندات NIST به معنی Secure بودن سازمان نیست.
Framework باید به Architecture، Process، Technology و People متصل شود.
برای مثال در سطح Infrastructure ممکن است لازم باشد اقداماتی مانند:
- Network Segmentation
- Identity and Access Management
- MFA
- Secrets Management
- Vulnerability Management
- Secure Configuration
- Centralized Logging
- Monitoring و Alerting
- Backup و Disaster Recovery
- High Availability
- Container Security
- Kubernetes Security
- WAF و API Security
- Incident Response
در کنار Framework مورد استفاده قرار گیرند.
در این زمینه خدمات Hardening و امنیت زیرساخت، Monitoring، Log Management و Disaster Recovery میتوانند بخشی از لایه فنی Security Architecture باشند.
Frameworkها را چگونه در DevSecOps وارد کنیم؟
بهترین حالت این نیست که Security را بعد از پایان توسعه بررسی کنیم. در یک معماری DevSecOps، کنترلهای امنیتی باید تا حد امکان در چرخه توسعه و Delivery وارد شوند.
یک Pipeline میتواند بهصورت مفهومی شامل مراحل زیر باشد:
- Source Code Management
- Secret Detection
- SAST
- Dependency / SCA Scanning
- Unit و Integration Tests
- Container Image Scanning
- IaC Security Scanning
- DAST در محیط مناسب
- Security Policy Validation
- Artifact Signing و Verification
- Deployment
- Runtime Monitoring
- Security Logging
- Continuous Detection و Response
در این مدل، Frameworkهایی مانند OWASP، NIST SSDF، CIS و MITRE ATT&CK هرکدام میتوانند در بخش متفاوتی از چرخه وارد شوند.
برای آشنایی بیشتر با این موضوع میتوانید مقاله بهترین روشهای DevSecOps برای تیمهای مدرن و همچنین خدمات امنیت و Hardening آلتیمیت کلاد را مطالعه کنید.
یک اشتباه رایج: تبدیل Security Framework به Checklist
Frameworkها برای ساختن یک برنامه امنیتی هستند، نه صرفاً تیک زدن چند Checkbox.
حتی MITRE نیز صراحتاً هشدار میدهد که ATT&CK نباید به یک Checklist تبدیل شود و دستیابی به «100 درصد Coverage» نیز بهتنهایی معیار مناسبی برای موفقیت نیست؛ زیرا تهدیدها و تکنیکهای مرتبط با هر سازمان متفاوت هستند.
همین موضوع درباره سایر Frameworkها نیز صدق میکند.
هدف نهایی باید کاهش Risk و افزایش Resilience سازمان باشد، نه اینکه صرفاً تعداد بیشتری استاندارد در مستندات سازمان نوشته شود.
چگونه یک Security Framework مناسب انتخاب کنیم؟
برای انتخاب Framework بهتر است ابتدا سؤالهای زیر پاسخ داده شوند:
- داراییهای حیاتی سازمان چیستند؟
- مهمترین تهدیدهای واقعی برای کسبوکار چیستند؟
- چه نوع دادهای پردازش میشود؟
- آیا الزامات قانونی یا Compliance خاصی وجود دارد؟
- آیا سازمان Cloud، Kubernetes یا Microservices دارد؟
- تمرکز اصلی روی Infrastructure است یا Application؟
- آیا SOC و Security Operations داریم؟
- آیا سازمان نیاز به Penetration Testing دارد؟
- سطح بلوغ فعلی Security چقدر است؟
- هدف اصلی کاهش Risk است یا Compliance، یا هر دو؟
بعد از پاسخ به این پرسشها، میتوان یک Security Framework Stack طراحی کرد که بهجای استفاده کورکورانه از استانداردها، دقیقاً متناسب با نیاز سازمان باشد.
جمعبندی
استانداردها و Frameworkهای امنیت سایبری هرکدام برای حل یک مسئله مشخص ایجاد شدهاند و معمولاً نمیتوان آنها را جایگزین مستقیم یکدیگر دانست.
| نام | تمرکز اصلی |
|---|---|
| NIST CSF | Cybersecurity Risk Management |
| NIST SP 800-53 | Security & Privacy Controls |
| NIST SSDF | Secure Software Development |
| CIS Controls | Prioritized Security Controls |
| CIS Benchmarks | Secure Configuration |
| OWASP | Application Security |
| OWASP ASVS | Application Security Verification |
| OWASP SAMM | Application Security Maturity |
| MITRE ATT&CK | Adversary Behavior & Detection |
| PTES | Penetration Testing Methodology |
| ISO/IEC 27001 | Information Security Management System |
| PCI DSS | Payment Card Security |
| CSA CCM | Cloud Security Controls |
| CWE | Software Weakness Classification |
| CVE | Known Vulnerability Identification |
در یک سازمان بالغ، معمولاً یک Framework بهتنهایی کافی نیست. ممکن است NIST CSF برای مدیریت ریسک، CIS Controls برای اقدامات عملی، OWASP برای Application Security، MITRE ATT&CK برای Threat Detection، PTES برای Penetration Testing و ISO/IEC 27001 برای ISMS و Governance در کنار یکدیگر استفاده شوند.
نکته کلیدی این است که این Frameworkها باید به معماری واقعی سازمان، فرآیندهای عملیاتی، تیمها و فناوریهای مورد استفاده متصل شوند. در غیر این صورت، حتی کاملترین مستندات امنیتی نیز الزاماً باعث کاهش ریسک نخواهند شد.
سؤالات متداول
آیا NIST و ISO 27001 یکی هستند؟
خیر. NIST CSF یک Framework برای مدیریت و ارتباطدهی نتایج و ریسکهای Cybersecurity است، در حالی که ISO/IEC 27001 استانداردی برای ایجاد و مدیریت ISMS و الزامات آن است. این دو میتوانند در کنار یکدیگر استفاده شوند.
آیا OWASP فقط برای Web Application است؟
خیر. OWASP پروژههای متعددی در حوزه Application Security دارد، اما OWASP Top 10 مشخصاً روی مهمترین ریسکهای Web Application تمرکز دارد.
آیا MITRE ATT&CK یک استاندارد امنیتی است؟
MITRE ATT&CK بیشتر یک Knowledge Base و مدل ساختاریافته از رفتار مهاجمان است و برای Threat Intelligence، Detection، SOC، Security Assessment و Purple Team کاربرد دارد.
PTES برای چه کاری استفاده میشود؟
PTES برای ساختاردهی فرآیند Penetration Testing از مراحل اولیه و جمعآوری اطلاعات تا تحلیل، بهرهبرداری، Post-Exploitation و Reporting کاربرد دارد.
برای یک شرکت نرمافزاری از کجا شروع کنیم؟
معمولاً بهتر است ابتدا Risk و Assetهای حیاتی مشخص شوند و سپس یک Baseline امنیتی ایجاد شود. در یک شرکت Software-centric میتوان در کنار NIST CSF یا CIS Controls، از OWASP، NIST SSDF و در صورت نیاز OWASP ASVS برای Application Security استفاده کرد.
آیا پیادهسازی ISO 27001 به معنی امن بودن کامل سازمان است؟
خیر. هیچ استاندارد یا Certification بهتنهایی تضمینکننده امنیت کامل نیست. Security یک فرآیند مستمر است و باید با کنترلهای فنی، Monitoring، Vulnerability Management، Incident Response، Testing و بهبود مستمر همراه باشد.
امنیت زیرساخت را بر اساس یک Framework واقعی طراحی کنید
آلتیمیت کلاد در طراحی و پیادهسازی زیرساختهای امن، رویکرد امنیت را از سطح ابزار فراتر میبرد و آن را در معماری، Configuration، Monitoring، Logging، Access Control، DevSecOps، High Availability و Disaster Recovery وارد میکند.
اگر سازمان شما نیاز دارد وضعیت فعلی امنیت زیرساخت را ارزیابی کند، کنترلهای امنیتی را اولویتبندی کند یا یک معماری امن برای Cloud، Kubernetes و سرویسهای سازمانی طراحی کند، میتوانید از خدمات امنیت و Hardening آلتیمیت کلاد و راهکارهای سازمانی استفاده کنید.
برای بررسی نیازهای امنیتی و زیرساختی سازمان خود با آلتیمیت کلاد در ارتباط باشید.


