یکی از تلخترین تجربههایی که هر تیم فنی میتواند با آن مواجه شود، لحظهای است که یک بحران رخ میدهد، داده حیاتی سازمان از دست میرود، و تازه در همان لحظه مشخص میشود که بکاپ موجود یا ناقص است، یا خراب شده، یا اصلاً وجود نداشته. بسیاری از سازمانها بکاپگیری را انجام میدهند، اما بدون یک استاندارد مشخص، این بکاپها اغلب کاذب (False Sense of Security) هستند؛ یعنی حس امنیتی ایجاد میکنند بدون آنکه واقعاً در لحظه بحران کارساز باشند.
قانون بکاپگیری ۳-۲-۱ (3-2-1 Backup Rule) یکی از قدیمیترین و در عین حال قابلاعتمادترین استانداردهای صنعت فناوری برای طراحی یک استراتژی پشتیبانگیری واقعاً مقاوم است. در این مقاله از تیم خدمات DevOps و SRE آلتیمیت کلاد، بهطور کامل بررسی میکنیم قانون ۳-۲-۱ چیست، چرا هنوز پس از سالها همچنان معتبر است، چه تفاوتی با نسخههای تکاملیافتهتر آن مثل ۳-۲-۱-۱-۰ دارد، و چگونه میتوان آن را در زیرساخت واقعی سازمان پیادهسازی کرد.
قانون بکاپگیری ۳-۲-۱ چیست؟
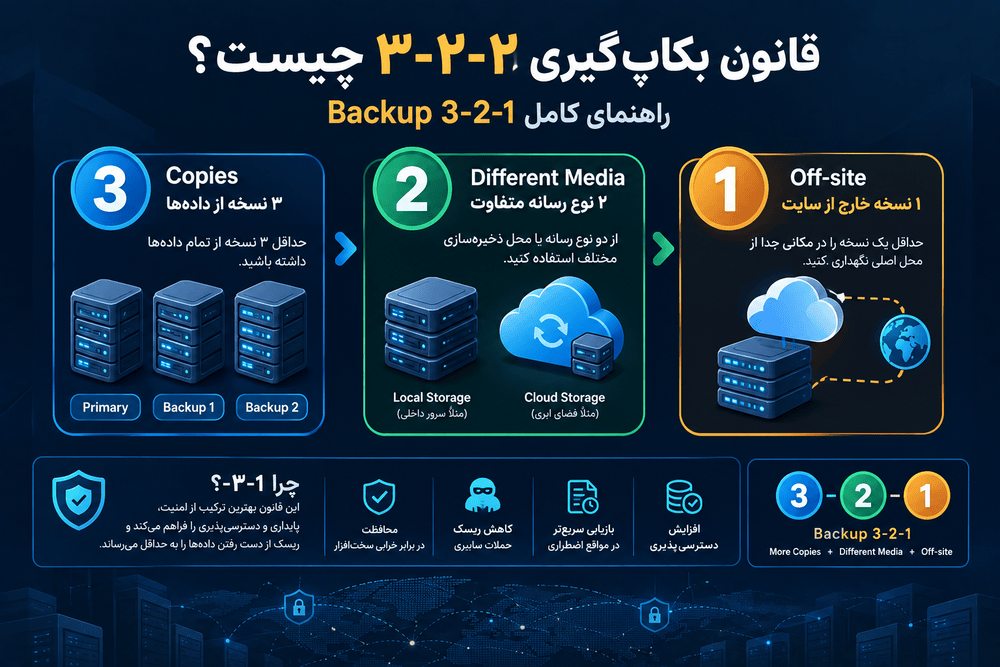
قانون ۳-۲-۱ یک استاندارد ساده اما بسیار مؤثر برای طراحی استراتژی بکاپ است که در سه عدد خلاصه میشود:
- ۳ نسخه از داده: همیشه باید حداقل سه نسخه از داده وجود داشته باشد؛ یک نسخه اصلی (Production Data) بههمراه دو نسخه پشتیبان.
- ۲ نوع رسانه ذخیرهسازی متفاوت: این نسخهها باید روی حداقل دو نوع رسانه یا سیستم ذخیرهسازی متفاوت نگهداری شوند (مثلاً یک نسخه روی دیسک محلی و یک نسخه روی Object Storage).
- ۱ نسخه خارج از سایت (Off-site): حداقل یکی از نسخههای پشتیبان باید در مکانی فیزیکی یا جغرافیایی متفاوت از محل اصلی داده نگهداری شود.
فلسفه پشت این قانون ساده است: هیچ نقطه واحدی از خرابی (Single Point of Failure) نباید بتواند همزمان تمام نسخههای داده را از بین ببرد. یک خرابی سختافزاری دیسک محلی نباید نسخه دوم را هم نابود کند، و یک حادثه فیزیکی در دیتاسنتر (آتشسوزی، سیل، سرقت) نباید به از بین رفتن کامل هر سه نسخه منجر شود.
چرا فقط داشتن «یک بکاپ» کافی نیست؟
بسیاری از تیمها تصور میکنند داشتن یک بکاپ ساده (مثلاً یک Snapshot روزانه روی همان سرور) کافی است. اما این رویکرد چند ریسک جدی دارد:
- خرابی همزمان: اگر بکاپ روی همان دستگاه یا همان دیتاسنتر نگهداری شود، هر رخدادی که سرور اصلی را از بین ببرد (خرابی دیسک، حمله Ransomware، آتشسوزی)، به احتمال زیاد بکاپ را نیز نابود میکند.
- خرابی خاموش (Silent Corruption): بدون تنوع در رسانه ذخیرهسازی و بررسی دورهای، ممکن است بکاپ خراب شده باشد بدون آنکه کسی متوجه شود، تا لحظهای که واقعاً به آن نیاز پیدا شود.
- حملات Ransomware: بسیاری از بدافزارهای رمزگذار مدرن بهطور خاص بهدنبال یافتن و رمزگذاری یا حذف فایلهای بکاپ متصل به شبکه هستند؛ اگر بکاپ در دسترس مستقیم شبکه اصلی باشد، بهسادگی هدف قرار میگیرد.
- حوادث فیزیکی منطقهای: بدون یک نسخه Off-site، هیچ محافظتی در برابر حوادثی که کل یک ساختمان یا منطقه را تحتتأثیر قرار میدهند وجود ندارد.
تشریح دقیق هر بخش از قانون ۳-۲-۱
عدد ۳: سه نسخه از داده
منظور از سه نسخه، یک نسخه اصلی (که در حال حاضر مورد استفاده قرار میگیرد) بههمراه دو نسخه پشتیبان مجزاست. داشتن دو نسخه پشتیبان (نه فقط یک نسخه) این اطمینان را ایجاد میکند که حتی اگر یکی از نسخههای پشتیبان به هر دلیلی (خرابی رسانه، خطای انسانی، مشکل در فرآیند بکاپگیری) از دسترس خارج شود، همچنان یک نسخه دیگر برای بازیابی در دسترس است.
عدد ۲: دو نوع رسانه متفاوت
تنوع در نوع رسانه ذخیرهسازی، به این معناست که نباید هر دو نسخه پشتیبان روی نوع مشابهی از زیرساخت نگهداری شوند. برای مثال، ترکیبهای رایج عبارتاند از:
- یک نسخه روی دیسک محلی (NAS یا Storage داخلی) و یک نسخه روی S3 Storage یا Object Storage ابری.
- یک نسخه روی سیستم فایل سرور و یک نسخه روی زیرساخت توزیعشده مانند Ceph.
- یک نسخه در محیط ابری عمومی و یک نسخه در Private Cloud سازمان.
دلیل این تنوع این است که هر نوع رسانه، آسیبپذیریهای خاص خود را دارد؛ یک باگ یا خرابی مختص یک پلتفرم ذخیرهسازی نباید بتواند همزمان روی رسانه دیگر هم اثر بگذارد.
عدد ۱: حداقل یک نسخه خارج از سایت
این بخش از قانون، محافظت در برابر حوادث فیزیکی و فاجعهبار را تضمین میکند. نسخه Off-site میتواند در یک دیتاسنتر دیگر، یک منطقه جغرافیایی متفاوت یا یک سرویس ابری با زیرساخت مستقل باشد. این اصل مستقیماً با استراتژی Disaster Recovery سازمان و طراحی معماری High Availability در سطح چند دیتاسنتر گره خورده است.
تکامل قانون ۳-۲-۱: نسخههای پیشرفتهتر
با تغییر ماهیت تهدیدات، مخصوصاً افزایش حملات Ransomware، نسخههای تکاملیافتهتری از این قانون توسعه یافتهاند:
قانون ۳-۲-۱-۱-۰
- ۳ نسخه از داده
- ۲ نوع رسانه متفاوت
- ۱ نسخه Off-site
- ۱ نسخه Offline یا Immutable: حداقل یکی از نسخههای پشتیبان باید کاملاً آفلاین (Air-Gapped) یا غیرقابل تغییر (Immutable) باشد تا حتی در صورت نفوذ کامل به شبکه و حمله Ransomware، امکان دستکاری یا حذف آن وجود نداشته باشد.
- ۰ خطا در بازیابی: بکاپ باید بهطور منظم تست بازیابی (Restore Test) شود تا از صفر بودن خطا در فرآیند بازگردانی داده اطمینان حاصل شود.
این نسخه پیشرفته، بهویژه مؤلفه Immutable Backup و تست منظم Restore، امروزه به یکی از الزامات اصلی در طراحی هر استراتژی بکاپ سازمانی جدی تبدیل شده است.
پیادهسازی قانون ۳-۲-۱ در زیرساخت مدرن
در معماریهای امروزی، ترکیب زیر یک الگوی رایج و عملی برای پیادهسازی قانون ۳-۲-۱ است:
- نسخه اصلی (Production): داده زنده روی سرورهای دیتابیس یا سیستم فایل اصلی سازمان.
- نسخه پشتیبان محلی: Snapshot یا Backup منظم روی زیرساخت ذخیرهسازی محلی یا یک کلاستر Storage مستقل، برای بازیابی سریع در سناریوهای رایج (مثل خطای انسانی یا خرابی جزئی).
- نسخه Off-site روی Object Storage: ارسال منظم نسخههای بکاپ به S3 Storage در یک منطقه یا Provider متفاوت، با قابلیت تنظیم Immutability و سیاست نگهداری (Retention Policy).
- خودکارسازی کامل فرآیند: برنامهریزی و اجرای خودکار بکاپگیری، بدون وابستگی به فرآیندهای دستی که مستعد خطای انسانی هستند.
نقش قانون ۳-۲-۱ در استراتژی Disaster Recovery
قانون ۳-۲-۱ اغلب با مفاهیم Disaster Recovery اشتباه گرفته میشود، اما در واقع یکی از پیشنیازهای بنیادین آن است. بکاپ بهتنهایی تضمینکننده تداوم سرویس نیست؛ بلکه صرفاً داده را حفظ میکند. برای بازگرداندن کامل سرویس در زمان بحران، سازمان به یک پلن Disaster Recovery جامع نیاز دارد که شامل زمان و ترتیب بازیابی، مسئولیتهای تیمی و زیرساخت جایگزین است. رعایت قانون ۳-۲-۱ پایهای مطمئن است که این پلن روی آن ساخته میشود؛ برای اطلاعات بیشتر میتوانید مقاله Disaster Recovery چیست؟ را مطالعه کنید.
کاربردهای عملی قانون ۳-۲-۱
- محافظت از دیتابیسهای سازمانی: بکاپگیری منظم و چندلایه از دیتابیسهای حیاتی مثل MySQL، PostgreSQL یا MongoDB.
- حفاظت در برابر Ransomware: با استفاده از نسخه Immutable یا Air-Gapped، حتی در صورت نفوذ کامل مهاجم به شبکه، امکان بازیابی داده حفظ میشود.
- الزامات Compliance: بسیاری از استانداردهای امنیتی و قانونی، وجود یک استراتژی بکاپ چندلایه و مستند را الزامی میدانند.
- تداوم کسبوکار سازمانهای بزرگ: در پروژههای راهکارهای سازمانی که وقفه در دسترسی به داده، هزینههای مستقیم مالی و قانونی به همراه دارد و بخشی از برنامه تداوم کسبوکار محسوب میشود.
بهترین شیوهها (Best Practices) برای پیادهسازی قانون ۳-۲-۱
- خودکارسازی کامل فرآیند بکاپگیری: حذف کامل وابستگی به اجرای دستی، با استفاده از زمانبندی و ابزارهای مانیتورینگ برای اطمینان از اجرای موفق هر بکاپ.
- تست منظم Restore: بکاپی که هرگز تست بازیابی نشده، عملاً یک بکاپ نامعتبر است؛ تست دورهای Restore باید بخشی جداییناپذیر از فرآیند باشد.
- استفاده از Immutable Storage: برای محافظت در برابر حملات Ransomware، حداقل یکی از نسخههای بکاپ باید غیرقابل تغییر یا حذف باشد.
- رمزنگاری بکاپها: دادههای پشتیبان باید هم در حالت ذخیره و هم در حین انتقال رمزنگاری شوند، بهویژه نسخههای Off-site.
- مانیتورینگ سلامت فرآیند بکاپ: اتصال گزارش وضعیت بکاپگیری به سیستم مانیتورینگ برای اطلاع سریع از هرگونه شکست در فرآیند.
- مستندسازی و تعریف RPO/RTO: مشخص کردن دقیق اینکه سازمان چه میزان از دست دادن داده و چه مدت زمان توقف را میتواند تحمل کند.
- کنترل دسترسی به بکاپها: محدودسازی دسترسی به سیستم بکاپگیری مطابق اصول هاردنینگ امنیتی، تا حتی در صورت نفوذ به حساب یک کاربر، امکان دستکاری بکاپها وجود نداشته باشد.
- تست عملکرد زیرساخت بکاپ تحت فشار: ارزیابی زمان واقعی بازیابی حجم بالای داده با تستهای بار برای اطمینان از تطابق با RTO تعریفشده.
اشتباهات رایج در پیادهسازی قانون ۳-۲-۱
- نگهداری تمام نسخهها روی یک شبکه: اگر همه بکاپها از طریق یک شبکه واحد در دسترس باشند، یک حمله موفق میتواند همه نسخهها را همزمان تهدید کند.
- عدم تست بازیابی: بسیاری از سازمانها فقط فرآیند بکاپگیری را تست میکنند، نه فرآیند بازیابی؛ که در لحظه بحران واقعی اهمیت دارد.
- نادیده گرفتن Retention Policy: نگهداری نامحدود یا برعکس، حذف زودهنگام نسخههای قدیمی بدون سیاست مشخص.
- عدم پوشش کامل داده: فراموش کردن بکاپگیری از اجزای جانبی مهم مانند فایلهای کانفیگ، Secretها یا متادیتای سیستم، در کنار داده اصلی.
چکلیست پیادهسازی استاندارد بکاپ ۳-۲-۱
- ☑ حداقل سه نسخه از داده (یک نسخه اصلی + دو نسخه پشتیبان) وجود داشته باشد.
- ☑ نسخههای پشتیبان روی حداقل دو نوع رسانه ذخیرهسازی متفاوت نگهداری شوند.
- ☑ حداقل یک نسخه بهطور کامل Off-site و در محلی جدا از زیرساخت اصلی نگهداری شود.
- ☑ در صورت امکان، یک نسخه Immutable یا Air-Gapped برای محافظت در برابر Ransomware اضافه شده باشد.
- ☑ فرآیند بکاپگیری کاملاً خودکار و مستقل از دخالت دستی باشد.
- ☑ تست منظم بازیابی (Restore Test) در بازههای زمانی مشخص انجام شود.
- ☑ رمزنگاری کامل داده در حالت ذخیره و انتقال برقرار باشد.
- ☑ مانیتورینگ و هشداردهی برای شکست در فرآیند بکاپگیری فعال باشد.
- ☑ RPO و RTO سازمان بهطور مشخص تعریف و در برابر عملکرد واقعی بکاپ سنجیده شده باشد.
سوالات متداول (FAQ)
آیا سرویسهای ابری مثل Google Drive یا Dropbox برای نسخه Off-site کافی هستند؟
برای دادههای شخصی ممکن است کافی باشد، اما برای دادههای سازمانی حساس، توصیه میشود از سرویسهای Object Storage تخصصی با قابلیتهای Retention Policy، رمزنگاری پیشرفته و کنترل دسترسی دقیقتر مانند S3 Storage استفاده شود.
تفاوت Backup و Snapshot چیست؟
Snapshot معمولاً یک تصویر لحظهای از وضعیت سیستم است که اغلب روی همان زیرساخت اصلی نگهداری میشود و برای بازگشت سریع در خطاهای جزئی مناسب است. Backup به معنای واقعی، نسخهای مستقل و معمولاً در مکانی جدا از سیستم اصلی است که در برابر حوادث بزرگتر محافظت ایجاد میکند. یک استراتژی کامل معمولاً از هر دو استفاده میکند.
هر چند وقت یکبار باید بکاپ گرفت؟
فرکانس بکاپگیری باید بر اساس RPO (حداکثر میزان دادهای که سازمان تحمل از دست دادن آن را دارد) تعیین شود. برای سیستمهای حیاتی با تغییرات مکرر داده، ممکن است بکاپگیری ساعتی یا حتی پیوسته (Continuous) لازم باشد؛ در حالی که برای دادههای کمتغییر، بکاپ روزانه یا هفتگی کافی است.
آیا قانون ۳-۲-۱ برای سازمانهای کوچک هم کاربرد دارد؟
بله. اصول این قانون مستقل از اندازه سازمان است. حتی یک تیم کوچک میتواند با ترکیب یک بکاپ محلی و یک بکاپ روی Object Storage ابری، اصول اولیه ۳-۲-۱ را با هزینه معقول پیادهسازی کند.
چگونه از صحت واقعی بکاپها اطمینان حاصل کنیم؟
تنها راه قابلاعتماد، اجرای دورهای فرآیند بازیابی کامل (Restore Test) در یک محیط جداگانه و تأیید صحت و کامل بودن داده بازگرداندهشده است؛ صرف موفقیتآمیز بودن فرآیند بکاپگیری تضمینی برای قابلاستفاده بودن آن در زمان نیاز نیست.
جمعبندی
قانون بکاپگیری ۳-۲-۱ با وجود سادگی ظاهریاش، همچنان یکی از مؤثرترین چارچوبها برای طراحی یک استراتژی پشتیبانگیری واقعاً قابلاعتماد است. رعایت این استاندارد بههمراه تکاملهای جدیدتر آن مثل افزودن نسخه Immutable و تست منظم Restore، تفاوت بین یک سازمان که واقعاً برای بحران آماده است و سازمانی که فقط تصور میکند آماده است را مشخص میکند.
تیم خدمات دواپس و SRE آلتیمیت کلاد آماده است تا استراتژی بکاپگیری سازمان شما را بر اساس استاندارد ۳-۲-۱ و نیازهای واقعی کسبوکارتان طراحی و پیادهسازی کند. برای شروع همین حالا از طریق صفحه تماس با ما با کارشناسان ما در ارتباط باشید، یا برای مطالعه بیشتر به بلاگ، پایگاه دانش و درباره ما سر بزنید.
مطالب مرتبط
- Disaster Recovery چیست؟ آموزش کامل طراحی پلن DR، بکاپگیری و بازیابی زیرساختهای سازمانی
- راهنمای جامع انواع Storage در زیرساختهای مدرن | از NAS و SAN تا S3، Ceph و MinIO
- Ceph چیست؟ راهنمای جامع معماری و کاربردها
- Galera Cluster چیست؟ راهنمای جامع پیادهسازی دیتابیس High Availability برای MySQL و MariaDB
- Private Cloud (ابر خصوصی) چیست و چه مزایا، کاربردها و تفاوتی با Public Cloud دارد؟


