با رشد معماری میکروسرویس در یک سازمان، معمولاً یک الگوی آشنا تکرار میشود: در ابتدا چند سرویس ساده با هم صحبت میکنند و همهچیز قابل کنترل است. اما با افزایش تعداد سرویسها به دهها یا صدها، مسائلی مثل احراز هویت بین سرویسی، مدیریت Retry و Timeout، رمزنگاری ترافیک داخلی، و ردیابی دقیق مسیر هر درخواست، بهشکلی پراکنده و ناهماهنگ در کد هر سرویس تکرار میشود. هر تیم راهحل خودش را پیاده میکند، نسخههای مختلف کتابخانهها به وجود میآیند، و مدیریت این پیچیدگی به یک کابوس عملیاتی تبدیل میشود.
Service Mesh پاسخ مهندسی این مسئله است؛ لایهای زیرساختی که منطق ارتباطی بین سرویسها را از کد اصلی اپلیکیشن جدا میکند. در این مقاله از تیم خدمات DevOps و SRE آلتیمیت کلاد، بررسی میکنیم Service Mesh چیست، Istio بهعنوان یکی از محبوبترین پیادهسازیهای آن چگونه کار میکند، معماری آن چیست، و چگونه میتوان آن را بهدرستی در معماری میکروسرویس سازمانی پیادهسازی کرد.
Service Mesh چیست؟
Service Mesh یک لایه زیرساختی اختصاصی است که مسئولیت مدیریت، امنسازی و مشاهدهپذیری ارتباطات بین سرویسها (Service-to-Service Communication) در یک معماری میکروسرویس را بر عهده دارد. بهجای اینکه هر سرویس مستقیماً و بهتنهایی منطق مربوط به Retry، Timeout، Load Balancing، رمزنگاری و احراز هویت را در کد خودش پیادهسازی کند، این مسئولیتها به یک لایه شبکهای مستقل و شفاف منتقل میشوند که خارج از کد اصلی اپلیکیشن عمل میکند.
این رویکرد، الگویی به نام Sidecar Proxy را معرفی میکند: در کنار هر Instance از یک سرویس، یک Proxy کوچک (معمولاً Envoy) بهصورت یک Container جداگانه اجرا میشود که تمام ترافیک ورودی و خروجی آن سرویس از طریق این Proxy عبور میکند. این یعنی تیم توسعه دیگر نیازی ندارد منطق پیچیده شبکه را در هر زبان برنامهنویسی و هر سرویس بهطور جداگانه پیادهسازی کند.
چرا معماری میکروسرویس به Service Mesh نیاز دارد؟
- پیچیدگی فزاینده ارتباطات: با افزایش تعداد سرویسها، تعداد مسیرهای ارتباطی بهصورت نمایی رشد میکند و مدیریت دستی آن عملاً غیرممکن میشود.
- نیاز به امنیت در سطح ارتباطات داخلی: در معماریهای سنتی، ترافیک داخل شبکه داخلی اغلب رمزنگاری نمیشود؛ Service Mesh امکان رمزنگاری خودکار (mTLS) بین تمام سرویسها را بدون تغییر در کد فراهم میکند.
- عدم یکپارچگی در مدیریت خطا: بدون یک لایه مشترک، هر تیم رویکرد متفاوتی برای Retry، Circuit Breaking و Timeout پیاده میکند که باعث ناسازگاری در رفتار کلی سیستم میشود.
- کمبود مشاهدهپذیری دقیق: بدون یک لایه متمرکز، ردیابی دقیق مسیر یک درخواست بین دهها سرویس بسیار دشوار است.
- نیاز به کنترل ترافیک پیشرفته: پیادهسازی الگوهایی مثل Canary Deployment یا A/B Testing در سطح شبکه، بدون تغییر در کد سرویسها.
Istio چیست؟
Istio یکی از شناختهشدهترین و کاملترین پیادهسازیهای متنباز Service Mesh است که در ابتدا توسط گوگل، IBM و Lyft توسعه یافت و اکنون تحت نظارت بنیاد CNCF قرار دارد. Istio بهطور خاص برای اجرا در محیط Kubernetes طراحی شده، هرچند از محیطهای غیر-Kubernetes نیز پشتیبانی میکند.
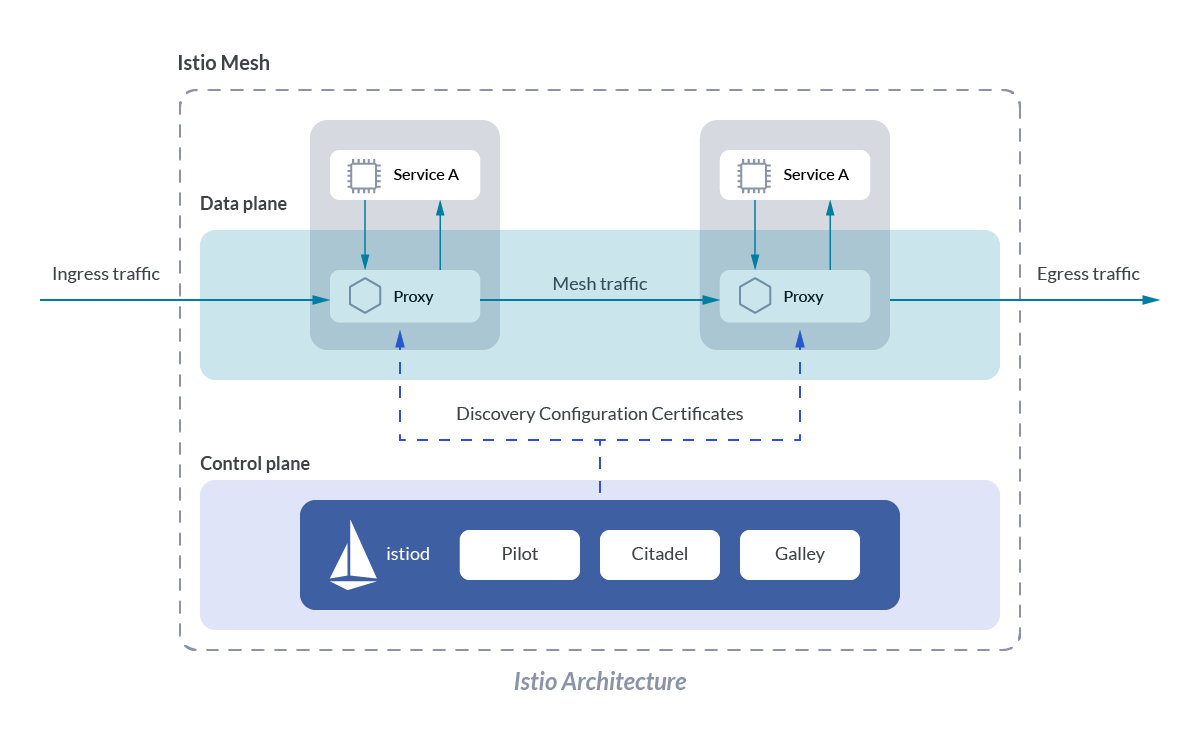
معماری Istio: Data Plane و Control Plane
معماری Istio از دو بخش اصلی تشکیل شده است:
- Data Plane: شامل مجموعهای از Proxyهای Envoy است که بهصورت Sidecar در کنار هر Pod اجرا میشوند و مسئول مدیریت واقعی ترافیک (مسیریابی، Load Balancing، رمزنگاری و جمعآوری متریک) هستند.
- Control Plane: که در نسخههای جدید Istio عمدتاً توسط کامپوننتی به نام
istiodمدیریت میشود، مسئول پیکربندی مرکزی، توزیع سیاستها و گواهیهای امنیتی به تمام Proxyهای Data Plane است. istiod سه وظیفه اصلی Pilot (مدیریت پیکربندی ترافیک)، Citadel (مدیریت گواهی و هویت) و Galley (اعتبارسنجی پیکربندی) را در خود ترکیب کرده است.
قابلیتهای کلیدی Istio
۱. مدیریت ترافیک (Traffic Management)
Istio از طریق منابعی مانند VirtualService و DestinationRule امکان کنترل دقیق مسیریابی ترافیک بین نسخههای مختلف یک سرویس را فراهم میکند. این قابلیت الگوهای پیشرفتهای مثل موارد زیر را ممکن میسازد:
- Canary Deployment: هدایت تدریجی بخشی از ترافیک به نسخه جدید یک سرویس، پیش از انتقال کامل ترافیک.
- A/B Testing: هدایت ترافیک بر اساس شرایط خاص (مثل Header درخواست) به نسخههای مختلف یک سرویس.
- Traffic Mirroring: کپی کردن ترافیک واقعی به یک نسخه آزمایشی بدون تأثیر بر پاسخ اصلی به کاربر، برای تست ایمن در شرایط واقعی.
- Circuit Breaking: جلوگیری از فروپاشی زنجیرهای سیستم با قطع خودکار ارتباط با یک سرویس ناسالم.
۲. امنیت (Security)
Istio بهطور خودکار ارتباط بین تمام سرویسها را با استفاده از mTLS (Mutual TLS) رمزنگاری میکند، بدون آنکه نیازی به تغییر کد اپلیکیشن باشد. این یعنی هر سرویس، هویت رمزنگاریشده مخصوص به خود را دارد و میتوان سیاستهای دقیق Authorization را در سطح هر درخواست تعریف کرد؛ رویکردی که مستقیماً با اصول هاردنینگ امنیتی و معماری Zero Trust همراستاست.
۳. مشاهدهپذیری (Observability)
Istio بهطور خودکار متریکهای دقیقی از ترافیک بین سرویسها (نرخ درخواست، تأخیر، نرخ خطا) جمعآوری میکند و امکان یکپارچگی با ابزارهایی مثل Prometheus، Grafana و Jaeger برای Distributed Tracing را فراهم میکند؛ این قابلیت پایه بسیار قوی برای مانیتورینگ دقیق معماری میکروسرویس ایجاد میکند و با استانداردهایی مانند آنچه در مقاله OpenTelemetry چیست؟ بررسی شده، همراستاست.
۴. قابلیت اطمینان (Resiliency)
Istio بهصورت بومی از الگوهایی مانند Retry خودکار، Timeout قابلتنظیم و Load Balancing پیشرفته بین Instanceهای یک سرویس پشتیبانی میکند، بدون آنکه توسعهدهنده نیازی به پیادهسازی این منطق در هر سرویس داشته باشد.
مزایای استفاده از Istio در معماری میکروسرویس
- جداسازی منطق شبکه از منطق کسبوکار: توسعهدهندگان میتوانند صرفاً روی منطق اصلی اپلیکیشن تمرکز کنند، بدون درگیر شدن با پیچیدگیهای شبکه.
- یکپارچگی رفتار در سطح کل معماری: تمام سرویسها، صرفنظر از زبان برنامهنویسی، از سیاستهای یکسان امنیتی و شبکهای پیروی میکنند.
- استقرار ایمنتر: امکان استقرار تدریجی و آزمایش نسخههای جدید بدون ریسک بالا، همراستا با اصول CI/CD مدرن.
- دید کامل بر رفتار سیستم: شناسایی سریعتر مشکلات عملکردی یا امنیتی در سطح ارتباطات بین سرویسی.
چالشها و ملاحظات پیادهسازی Istio
- پیچیدگی عملیاتی قابلتوجه: Istio یکی از پیچیدهترین ابزارهای اکوسیستم Kubernetes است و منحنی یادگیری تندی دارد.
- سربار منابع (Resource Overhead): هر Sidecar Proxy منابع محاسباتی اضافی مصرف میکند که در مقیاس بزرگ میتواند قابلتوجه باشد؛ طراحی دقیق Resource Quotas و Limit Ranges برای مدیریت این سربار ضروری است.
- افزایش تأخیر جزئی (Latency): عبور ترافیک از یک Proxy اضافی، هرچند بهینهشده، میتواند تأخیر کوچکی به هر درخواست اضافه کند.
- نیاز به تخصص فنی بالا برای نگهداری: عیبیابی مشکلات در یک Service Mesh نیازمند درک عمیق از هر دو لایه شبکه و Kubernetes است.
سایر گزینههای Service Mesh در کنار Istio
- Linkerd: یک Service Mesh سبکتر و سادهتر با تمرکز بر عملکرد و سادگی نصب؛ گزینهای مناسب برای تیمهایی که بهدنبال کمترین پیچیدگی ممکن هستند.
- Consul Connect: راهکار HashiCorp که علاوه بر Service Mesh، قابلیتهای Service Discovery پیشرفته نیز ارائه میدهد.
- Cilium Service Mesh: رویکردی مبتنی بر eBPF که با حذف نیاز به Sidecar Proxy سنتی در برخی حالتها، سربار عملکردی را کاهش میدهد.
در میان این گزینهها، Istio به دلیل غنای قابلیتها و اکوسیستم گسترده، همچنان انتخاب اول بسیاری از سازمانهای بزرگ با نیازهای پیچیده امنیتی و ترافیکی است؛ در حالی که Linkerd برای تیمهایی با اولویت سادگی، گزینه جذابتری محسوب میشود.
کاربردهای عملی Service Mesh با Istio
- استقرار تدریجی و کمریسک نسخههای جدید: از طریق Canary Deployment و Traffic Shifting در پروژههای با نیاز به Zero-Downtime.
- امنسازی ارتباطات داخلی در محیطهای چندتیمی: اعمال mTLS خودکار در Clusterهای مشترک بین چندین تیم.
- مدیریت میکروسرویس در پروژههای سازمانی بزرگ: در پروژههای راهکارهای سازمانی با دهها یا صدها سرویس مستقل.
- Multi-Cluster و Multi-Cloud: مدیریت یکپارچه ترافیک بین سرویسهای مستقر در چند Cluster یا حتی چند ارائهدهنده ابری.
- تست A/B و آزمایشهای کنترلشده: هدایت بخش کوچکی از ترافیک واقعی به نسخههای آزمایشی بدون ریسک برای کل کاربران.
بهترین شیوهها (Best Practices) برای پیادهسازی Istio
- شروع تدریجی، نه یکباره: فعالسازی Istio ابتدا برای چند سرویس غیرحیاتی، پیش از گسترش به کل Cluster.
- فعالسازی mTLS بهصورت تدریجی (Permissive Mode): استفاده از حالت انتقالی که هم ترافیک رمزنگاریشده و هم غیررمزنگاریشده را میپذیرد، پیش از اجباری کردن کامل mTLS.
- مانیتورینگ سربار منابع Sidecar: رصد مداوم مصرف CPU و Memory اضافهشده توسط Proxyها، از طریق مانیتورینگ زیرساخت.
- تعریف دقیق سیاستهای Retry و Timeout: پرهیز از مقادیر پیشفرض ناکارآمد که میتوانند مشکلات را پنهان یا تشدید کنند.
- تست رفتار سیستم تحت بار واقعی: ارزیابی تأثیر واقعی Service Mesh بر Latency و Throughput با تستهای Load و Stress پیش از استقرار نهایی.
- آموزش تیم پیش از استقرار کامل: اطمینان از آمادگی تیم عملیات برای عیبیابی مشکلات مرتبط با Service Mesh.
- یکپارچهسازی با پایپلاینهای CI/CD: مدیریت تغییرات پیکربندی Istio (VirtualService، DestinationRule) بهشکل نسخهبندیشده در CI/CD.
چکلیست پیادهسازی Service Mesh با Istio
- ☑ نیاز واقعی به Service Mesh (پیچیدگی معماری، تعداد سرویسها، الزامات امنیتی) ارزیابی شده باشد.
- ☑ استقرار اولیه Istio روی یک زیرمجموعه محدود از سرویسهای غیرحیاتی انجام شده باشد.
- ☑ سیاست mTLS بهصورت تدریجی و کنترلشده فعال شده باشد.
- ☑ متریکها و Traceهای تولیدشده توسط Istio به سیستم مانیتورینگ مرکزی متصل شده باشند.
- ☑ سربار منابع Sidecarها در برابر Resource Quotas تعریفشده در Cluster سنجیده شده باشد.
- ☑ سناریوهای Canary Deployment و Traffic Shifting پیش از استفاده در Production تست شده باشند.
- ☑ تیم عملیات برای عیبیابی و نگهداری Service Mesh آموزش دیده باشد.
سوالات متداول (FAQ)
آیا هر معماری میکروسرویس به Service Mesh نیاز دارد؟
خیر. برای معماریهایی با تعداد محدود سرویس (مثلاً کمتر از ده سرویس)، پیچیدگی و سربار اضافه Service Mesh معمولاً توجیهپذیر نیست. Service Mesh زمانی ارزش واقعی خود را نشان میدهد که تعداد سرویسها و پیچیدگی ارتباطات بین آنها بهطور قابلتوجهی افزایش یابد.
آیا Istio فقط برای Kubernetes است؟
Istio عمدتاً برای محیط Kubernetes طراحی و بهینه شده است، اما از استقرار در محیطهای ترکیبی (شامل ماشینهای مجازی در کنار Kubernetes) نیز پشتیبانی میکند، هرچند این حالت پیچیدگی بیشتری دارد.
تفاوت اصلی Istio و Linkerd چیست؟
Istio مجموعهای غنیتر از قابلیتها را ارائه میدهد اما پیچیدگی و سربار منابع بیشتری نیز دارد. Linkerd با تمرکز بر سادگی و عملکرد، منحنی یادگیری کوتاهتر و مصرف منابع کمتری دارد، اما از نظر قابلیتهای پیشرفته ترافیکی و امنیتی محدودتر از Istio است.
آیا استفاده از Istio باعث افزایش محسوس Latency میشود؟
عبور ترافیک از Sidecar Proxy تأخیر جزئی (معمولاً در حد میلیثانیه) اضافه میکند. برای اکثر اپلیکیشنها این تأخیر ناچیز است، اما برای سیستمهای بسیار حساس به Latency، باید این سربار پیش از تصمیم نهایی با تست واقعی سنجیده شود.
آیا میتوان Istio را فقط برای بخشی از سرویسها فعال کرد؟
بله، و این رویکرد توصیهشده نیز هست. Istio امکان فعالسازی تدریجی و Namespace به Namespace را فراهم میکند، بهگونهای که میتوان ابتدا آن را برای چند سرویس غیرحیاتی آزمایش کرد و پس از اطمینان از پایداری، به بقیه سرویسها گسترش داد.
جمعبندی
Service Mesh، و بهطور خاص Istio، یکی از قدرتمندترین راهکارها برای مدیریت پیچیدگی ارتباطات در معماریهای میکروسرویس بزرگ است. با انتقال منطق شبکهای از کد اپلیکیشن به یک لایه زیرساختی مستقل، تیمها میتوانند امنیت، مشاهدهپذیری و قابلیت اطمینان را در سطح کل سیستم، بهشکلی یکپارچه و بدون تکرار کد در هر سرویس، تضمین کنند. اما این قدرت با پیچیدگی عملیاتی قابلتوجهی همراه است که نیازمند برنامهریزی دقیق، شروع تدریجی و تخصص فنی کافی است.
تیم خدمات دواپس و SRE آلتیمیت کلاد آماده است تا در طراحی، پیادهسازی و بهینهسازی Service Mesh برای معماری میکروسرویس سازمان شما، از ارزیابی نیاز واقعی تا استقرار و آموزش تیم، همراهتان باشد. برای شروع همین حالا از طریق صفحه تماس با ما با کارشناسان ما در ارتباط باشید، یا برای مطالعه بیشتر به بلاگ، پایگاه دانش و درباره ما سر بزنید.
مطالب مرتبط
- کوبرنتیس (Kubernetes) چیست؟ راهنمای جامع معماری، اجزا، مزایا و کاربردها
- API Gateway چیست؟ راهنمای جامع معماری، کاربردها، مزایا، ابزارها و بهترین روشهای پیادهسازی
- OpenTelemetry چیست؟ راهنمای جامع Distributed Tracing
- مدیریت منابع در Kubernetes: استفاده از Resource Quotas و Limit Ranges
- Secrets Management چیست؟ Vault و Kubernetes Secrets


