با رشد معماریهای Microservices و افزایش تعداد سرویسها، اجرای نرمافزار در چندین سرور دیگر به سادگی اجرای چند کانتینر محدود نیست. زمانی که یک سازمان دهها یا صدها کانتینر دارد، باید بتواند آنها را بهصورت خودکار اجرا، مدیریت، مقیاسدهی، مانیتور و در صورت بروز خطا جایگزین کند.
اینجاست که مفهوم Container Orchestration اهمیت پیدا میکند و Kubernetes یا همان کوبرنتیس، یکی از مهمترین و پرکاربردترین پلتفرمها برای انجام این کار است.
در این مقاله مسیر رسیدن از کانتینرها به Orchestration پیشرفته را بررسی میکنیم و با معماری Kubernetes، اجزای اصلی آن، نحوه اجرای Applicationها، قابلیتهای Scaling و Self-Healing و همچنین مفاهیم پیشرفتهتر آشنا میشویم.
کوبرنتیس چیست؟
Kubernetes یک پلتفرم Open Source برای اجرای خودکار، مدیریت و Orchestration بارهای کاری کانتینری است. Kubernetes کمک میکند اجرای Applicationها روی مجموعهای از سرورها بهصورت استاندارد و قابل کنترل انجام شود.
به بیان ساده، اگر Docker به شما کمک کند یک Application را داخل یک Container بستهبندی و اجرا کنید، Kubernetes کمک میکند تعداد زیادی Container را در مقیاس بزرگ مدیریت کنید.
البته این تعریف ساده، تمام قابلیتهای Kubernetes را نشان نمیدهد. Kubernetes علاوه بر اجرای Containerها، قابلیتهایی مانند:
- Service Discovery
- Load Balancing
- Automatic Scaling
- Self-Healing
- Rolling Update
- Rollback
- Configuration Management
- Secret Management
- Resource Management
- Scheduling
- High Availability
- و مدیریت Workloadهای پیچیده
را نیز در اختیار تیمهای فنی قرار میدهد.
قبل از Kubernetes؛ چرا اصلاً Container به وجود آمد؟
برای درک Kubernetes بهتر است ابتدا مسئلهای را که Containerها حل میکنند بشناسیم.
در روشهای سنتی، Application مستقیماً روی Operating System نصب میشد و وابستگیهایی مانند Runtime، Library، Configuration و Packageهای مختلف را با خود داشت.
این معماری مشکلاتی ایجاد میکرد. برای مثال ممکن بود Application روی سیستم توسعهدهنده بدون مشکل اجرا شود اما در محیط Production به دلیل تفاوت نسخه Library یا Configuration با خطا مواجه شود.
Containerها این مشکل را تا حد زیادی حل کردند. Application و وابستگیهای آن داخل یک واحد قابل انتقال قرار میگیرند و میتوان همان Image را در محیطهای مختلف اجرا کرد.
ابزارهایی مانند Docker باعث شدند ساخت و اجرای Container بسیار سادهتر شود.
اگر میخواهید عمیقتر با مفهوم Containerization آشنا شوید، مطالعه مقاله Containerization چیست؟ میتواند نقطه شروع مناسبی باشد.
Docker چیست و چه تفاوتی با Kubernetes دارد؟
یکی از رایجترین سوءبرداشتها این است که Kubernetes جایگزین Docker است. در واقع این دو ابزار مسائل متفاوتی را هدف قرار میدهند.
| موضوع | Docker | Kubernetes |
|---|---|---|
| هدف اصلی | ساخت و اجرای Container | مدیریت و Orchestration Containerها |
| مقیاس | مناسب برای اجرای محدود تا متوسط | مناسب برای محیطهای بزرگ و توزیعشده |
| Scheduling | محدود | پیشرفته |
| Self-Healing | محدود | بله |
| Auto Scaling | محدود | بله |
| Service Discovery | امکانات پایه | بله |
| Rolling Update | بهصورت مستقیم محدود | بله |
بنابراین میتوان گفت Docker بیشتر روی Container Runtime و Container Lifecycle تمرکز دارد، در حالی که Kubernetes مسئول مدیریت مجموعهای از Workloadها و منابع در یک Cluster است.
برای بررسی دقیقتر این تفاوت، مقاله کوبرنتیس یا داکر؟ نیز میتواند مفید باشد.
Container Orchestration چیست؟
فرض کنید یک Application از ۳۰ Microservice تشکیل شده و هر سرویس چند Replica دارد. حالا تصور کنید این سرویسها روی چندین سرور اجرا شوند.
اگر یکی از Containerها Crash کند چه اتفاقی میافتد؟
اگر یک سرور از دسترس خارج شود چه میشود؟
اگر ترافیک افزایش پیدا کند چگونه Replicaهای بیشتری ایجاد میکنید؟
اگر نسخه جدید Application آماده باشد چگونه بدون Downtime آن را Deploy میکنید؟
اگر تعداد سرویسها به صدها Container برسد، مدیریت دستی آنها عملاً غیرممکن میشود.
Container Orchestration مجموعهای از قابلیتها و فرآیندهایی است که مدیریت خودکار Containerها را در مقیاس بزرگ امکانپذیر میکند.
Kubernetes یکی از کاملترین پلتفرمها برای این منظور است.
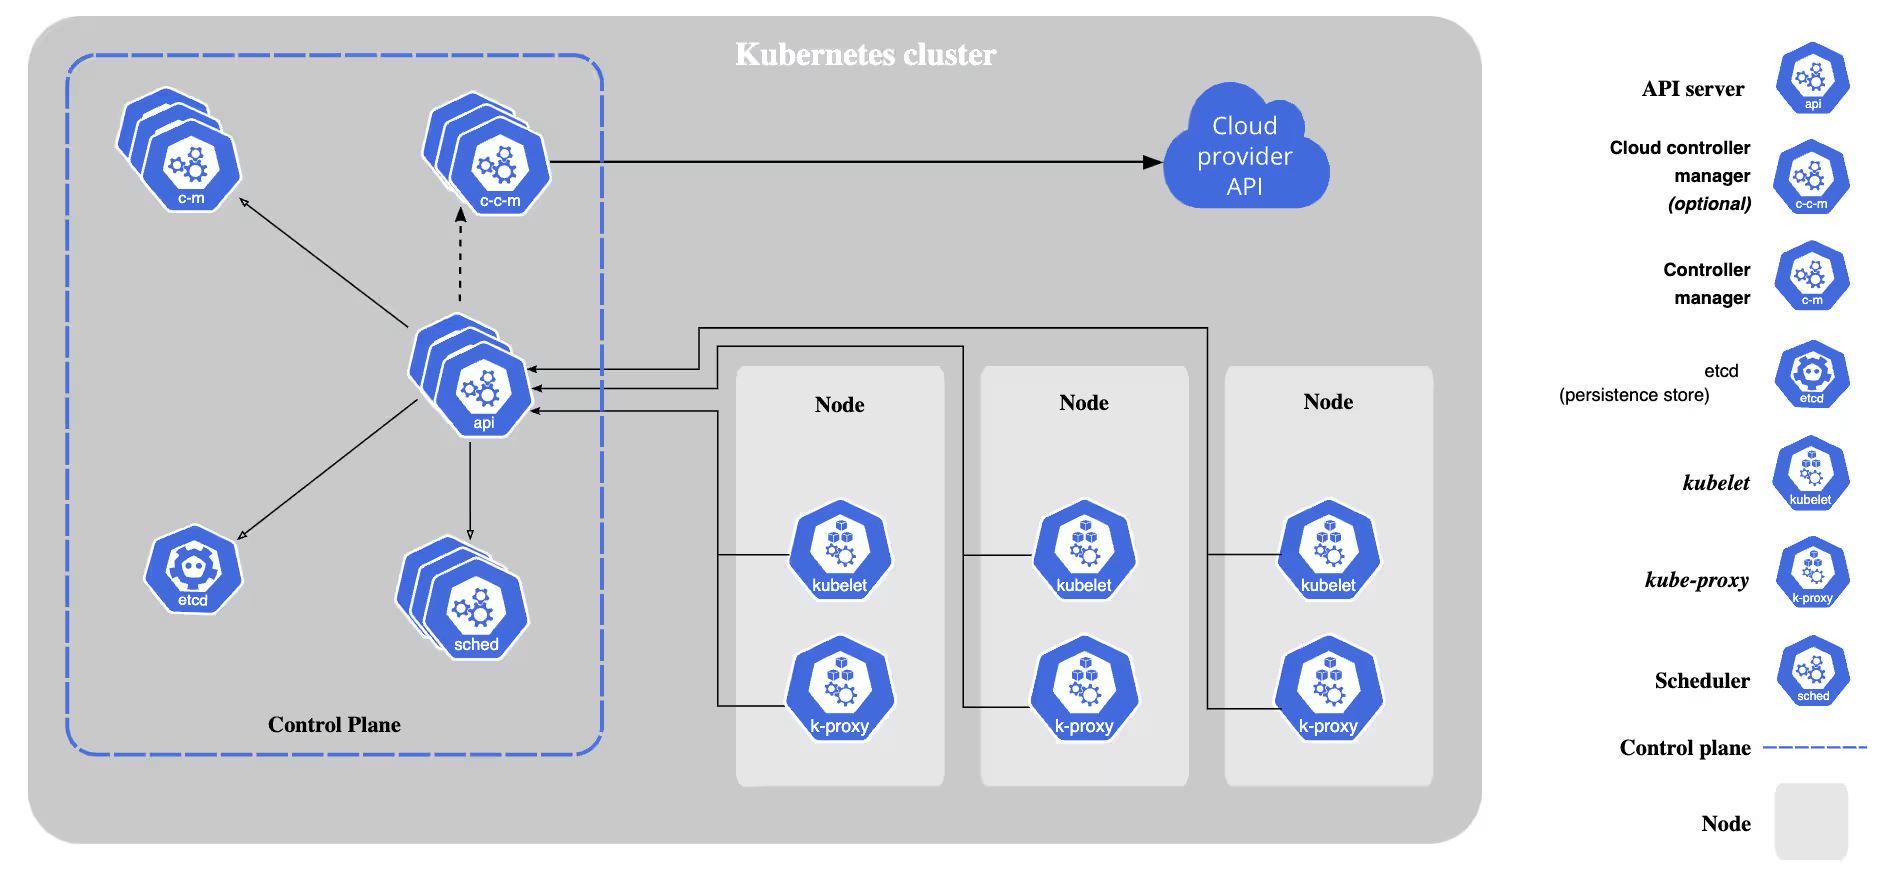
معماری Kubernetes چگونه است؟
یک Kubernetes Cluster بهصورت کلی از دو بخش اصلی تشکیل میشود:
- Control Plane
- Worker Nodes
Control Plane وظیفه مدیریت وضعیت Cluster را بر عهده دارد و Worker Nodeها محل اجرای Workloadها هستند.
Control Plane
Control Plane مغز Kubernetes Cluster محسوب میشود. اجزای مهم آن عبارتاند از:
kube-apiserver
API Server نقطه ورود اصلی به Kubernetes است. ابزارهایی مانند kubectl و سایر Componentها از طریق API Server با Cluster ارتباط برقرار میکنند.
etcd
etcd یک Distributed Key-Value Store است که وضعیت Configuration و دادههای حیاتی Kubernetes در آن نگهداری میشود.
به همین دلیل حفاظت، Backup و طراحی High Availability برای etcd اهمیت زیادی دارد.
Scheduler
kube-scheduler تصمیم میگیرد یک Pod روی کدام Worker Node اجرا شود.
این تصمیم براساس عواملی مانند منابع CPU و Memory، محدودیتها، Affinity و سایر شرایط Scheduling انجام میشود.
Controller Manager
Controllerها وضعیت فعلی سیستم را با وضعیت مطلوب مقایسه میکنند و در صورت وجود اختلاف، برای اصلاح آن اقدام میکنند.
همین مفهوم یکی از پایههای مهم قابلیت Self-Healing در Kubernetes است.
Worker Node
Worker Nodeها ماشینهایی هستند که Application Workloadها روی آنها اجرا میشوند.
اجزای مهم یک Worker Node شامل موارد زیر است:
- kubelet
- Container Runtime
- kube-proxy
Container Runtime مسئول اجرای Containerها است و kubelet ارتباط بین Node و Control Plane را مدیریت میکند.
Pod چیست؟
Pod کوچکترین واحد Deployable در Kubernetes است.
یک Pod میتواند شامل یک یا چند Container باشد که Network Namespace و برخی منابع را با یکدیگر به اشتراک میگذارند.
در معماریهای رایج، هر Pod معمولاً یک Container اصلی دارد؛ اما در الگوی Sidecar ممکن است Containerهای دیگری نیز در همان Pod اجرا شوند.
نکته مهم این است که در Kubernetes معمولاً Application را مستقیماً بهعنوان یک Container مدیریت نمیکنیم، بلکه آن را در قالب Pod و Workloadهای بالاتر مدیریت میکنیم.
Deployment چیست؟
Deployment یکی از رایجترین Kubernetes Resourceها برای مدیریت Stateless Applicationها است.
Deployment مشخص میکند که چه تعداد Replica از یک Application باید در حال اجرا باشد و Kubernetes تلاش میکند وضعیت واقعی Cluster را با وضعیت مطلوب هماهنگ کند.
برای مثال، اگر مشخص کنیم:
replicas: 3Kubernetes تلاش میکند همیشه سه Replica از آن Application در وضعیت مناسب قرار داشته باشند.
اگر یکی از Podها از بین برود، Controller مربوطه میتواند Pod جدید ایجاد کند.
Service در Kubernetes چیست؟
Podها موجودیتهایی Dynamic هستند و ممکن است به دلایل مختلف حذف و دوباره ایجاد شوند. بنابراین IP یک Pod نباید بهعنوان یک Endpoint ثابت Application در نظر گرفته شود.
Service یک Abstraction پایدار برای دسترسی به مجموعهای از Podها ایجاد میکند.
Service میتواند قابلیتهایی مانند:
- Service Discovery
- Load Distribution
- دسترسی داخلی بین سرویسها
- Expose کردن Application
را فراهم کند.
Ingress چیست؟
زمانی که بخواهیم HTTP یا HTTPS Traffic را از بیرون Cluster به Applicationهای داخل Kubernetes هدایت کنیم، میتوان از Ingress استفاده کرد.
Ingress امکان تعریف Routing براساس Host و Path را فراهم میکند؛ برای مثال:
- api.example.com → API Service
- app.example.com → Frontend Service
- example.com/admin → Admin Service
در معماریهای جدید، علاوه بر Ingress، استفاده از Gateway API نیز در حال گسترش است و برای سناریوهای پیچیدهتر Routing و Traffic Management گزینه مهمی محسوب میشود.
ConfigMap و Secret چه کاربردی دارند؟
یکی از اصول مهم در طراحی Kubernetes این است که Configuration را از Application Image جدا کنیم.
ConfigMap برای نگهداری Configurationهای غیرحساس استفاده میشود.
برای دادههای حساس مانند Password، Token و Credential معمولاً از Secret استفاده میشود.
البته Secret در Kubernetes بهتنهایی به معنای یک سیستم کامل Secret Management نیست و در محیطهای Enterprise ممکن است ابزارهایی مانند Vault یا Secret Managerهای دیگر در کنار Kubernetes استفاده شوند.
چرا Kubernetes از Declarative Configuration استفاده میکند؟
یکی از مفاهیم کلیدی Kubernetes، رویکرد Declarative است.
به جای اینکه مرحلهبهمرحله به Kubernetes بگوییم چه کاری انجام دهد، وضعیت مطلوب را تعریف میکنیم و Kubernetes تلاش میکند سیستم را به آن وضعیت برساند.
برای مثال:
apiVersion: apps/v1
kind: Deployment
spec:
  replicas: 3
این Configuration بیان میکند که وضعیت مطلوب شامل سه Replica است.
این مدل یکی از دلایل اصلی مناسب بودن Kubernetes برای GitOps و Infrastructure Automation است.
اگر با GitOps آشنا نیستید، مقاله GitOps چیست و چگونه با ابزارهایی مانند ArgoCD زیرساخت را مدیریت میکنیم؟ میتواند ادامه مناسبی برای این موضوع باشد.
Self-Healing در Kubernetes
یکی از ویژگیهای مهم Kubernetes، تلاش مداوم برای حفظ وضعیت مطلوب است.
فرض کنید یک Deployment دارای پنج Replica باشد و یکی از Podها Crash کند. Kubernetes متوجه میشود وضعیت فعلی با وضعیت مطلوب متفاوت است و تلاش میکند Replica جایگزین ایجاد کند.
این قابلیت را میتوان یکی از نمونههای مهم Self-Healing دانست.
البته Self-Healing به این معنا نیست که Kubernetes تمام مشکلات Application را خودکار حل میکند. Kubernetes میتواند بسیاری از Failureهای زیرساختی و Lifecycle را مدیریت کند، اما مشکلاتی مانند Bugهای Application، خطاهای منطقی یا مشکلات Database نیازمند طراحی و Monitoring مناسب هستند.
Health Check؛ Liveness و Readiness
Kubernetes برای تشخیص وضعیت Application از Probeها استفاده میکند.
Liveness Probe
Liveness مشخص میکند آیا Application هنوز زنده و قابل اجرا است یا خیر. در صورت شکست مداوم Liveness Probe، Kubernetes میتواند Container را Restart کند.
Readiness Probe
Readiness مشخص میکند آیا Application آماده دریافت Traffic است یا خیر.
این تفاوت در زمان Deployment و Failure بسیار مهم است؛ زیرا ممکن است Application هنوز در حال Startup باشد اما Process آن در حال اجرا باشد.
Startup Probe
برای Applicationهایی که Startup طولانی دارند، Startup Probe کمک میکند Kubernetes قبل از آماده شدن واقعی Application، آن را بهاشتباه Unhealthy تشخیص ندهد.
Resource Management در Kubernetes
در یک Cluster واقعی، باید مشخص باشد هر Workload چه میزان CPU و Memory مصرف میکند.
برای این کار Kubernetes مفاهیمی مانند:
- Resource Requests
- Resource Limits
- ResourceQuota
- LimitRange
را ارائه میکند.
Request در Scheduling اهمیت دارد و Limit سقف مصرف Resource را مشخص میکند.
مدیریت صحیح منابع یکی از موضوعات مهم در Kubernetes Production است، زیرا Configuration اشتباه میتواند باعث Overcommit، Resource Starvation یا ناپایداری Workloadها شود.
Scaling در Kubernetes
Kubernetes قابلیتهای مختلفی برای Scaling ارائه میکند.
Manual Scaling
میتوان تعداد Replicaهای یک Deployment را بهصورت دستی تغییر داد.
Horizontal Pod Autoscaler
HPA تعداد Replicaهای یک Workload را براساس Metricهای مشخص افزایش یا کاهش میدهد.
Vertical Scaling
در سناریوهای مناسب میتوان Resourceهای موردنیاز Podها را تغییر داد. ابزارهایی مانند Vertical Pod Autoscaler میتوانند در این زمینه کمک کنند.
Cluster Autoscaling
در محیطهایی که زیرساخت از چنین قابلیتی پشتیبانی میکند، Cluster Autoscaler میتواند تعداد Nodeها را متناسب با نیاز Workloadها تغییر دهد.
در نتیجه Scaling در Kubernetes تنها به افزایش تعداد Containerها محدود نیست و میتواند در چند لایه انجام شود.
Kubernetes Networking چگونه کار میکند؟
Networking یکی از پیچیدهترین بخشهای Kubernetes است.
در یک Cluster معمولی باید ارتباط بین:
- Podها
- Serviceها
- Nodeها
- Control Plane
- External Clientها
بهشکل صحیح برقرار شود.
Kubernetes یک مدل شبکه مشخص برای Podها ارائه میکند، اما پیادهسازی واقعی این شبکه توسط CNI انجام میشود.
ابزارهایی مانند Calico و Cilium میتوانند در این لایه مورد استفاده قرار گیرند و قابلیتهایی مانند Network Policy و کنترل پیشرفتهتر Traffic را فراهم کنند.
Storage در Kubernetes
Containerها ذاتاً Ephemeral هستند؛ بنابراین نباید اطلاعات مهم را صرفاً داخل Filesystem یک Container نگهداری کرد.
Kubernetes برای مدیریت Storage از مفاهیمی مانند:
- PersistentVolume
- PersistentVolumeClaim
- StorageClass
استفاده میکند.
این Abstraction باعث میشود Application بتواند Storage موردنیاز خود را بدون وابستگی مستقیم به جزئیات زیرساخت دریافت کند.
در محیطهای بزرگتر، Storage میتواند بر پایه راهکارهایی مانند Ceph، Block Storage یا Object Storage طراحی شود.
برای آشنایی بیشتر با معماری Storage مدرن، مقاله راهنمای انواع Storage مدرن را نیز میتوانید مطالعه کنید.
Observability در Kubernetes
داشتن Kubernetes Cluster بدون Observability مناسب، مخصوصاً در Production، میتواند مدیریت سیستم را بسیار دشوار کند.
برای مشاهده وضعیت سیستم معمولاً سه حوزه اصلی اهمیت دارند:
- Metrics
- Logs
- Traces
ابزارهایی مانند Prometheus، Grafana، Loki و OpenTelemetry میتوانند در این معماری نقش داشته باشند.
Monitoring باید بتواند مواردی مانند CPU، Memory، Network، Pod Restarts، Error Rate، Latency و وضعیت Application را قابل مشاهده کند.
برای آشنایی عمیقتر با این موضوع میتوانید مقاله Observability چیست؟ را مطالعه کنید یا از خدمات Monitoring آلتیمیت کلاد استفاده کنید.
Rolling Update در Kubernetes
یکی از قابلیتهای مهم Kubernetes این است که میتواند Deployment را بهصورت تدریجی به نسخه جدید منتقل کند.
در یک Rolling Update، نسخه جدید Application بهتدریج وارد Cluster میشود و نسخه قبلی بهمرور از چرخه خارج میشود.
این قابلیت در کنار Readiness Probe، چند Replica و Load Balancing میتواند امکان Deployment با Downtime بسیار کم یا بدون Downtime را فراهم کند.
Rollback؛ اگر نسخه جدید مشکل داشت چه کنیم؟
Deploymentهای Kubernetes امکان مدیریت Revisionها را فراهم میکنند. بنابراین در صورت بروز مشکل میتوان Deployment را به Revision قبلی برگرداند.
البته Rollback فقط زمانی مفید است که فرآیند Deployment، Database Migration و تغییرات Configuration نیز بهشکل سازگار طراحی شده باشند.
Namespace چیست؟
Namespace برای ایجاد یک محدوده منطقی در Cluster استفاده میشود.
برای مثال میتوان Namespaceهای جداگانهای برای:
- Development
- Staging
- Production
- Monitoring
- Logging
ایجاد کرد.
Namespaceها در مدیریت Resource، دسترسیها و سازماندهی Workloadها بسیار کاربردی هستند.
RBAC در Kubernetes
در محیطهای Enterprise، همه کاربران نباید به تمام منابع Kubernetes دسترسی داشته باشند.
Role-Based Access Control یا RBAC امکان تعریف Permission براساس Role را فراهم میکند.
به کمک RBAC میتوان مشخص کرد یک User یا Service Account چه عملیاتی را روی چه Resourceهایی انجام دهد.
اصل مهم در اینجا Least Privilege است؛ یعنی هر هویت فقط دسترسیهایی را داشته باشد که واقعاً برای انجام وظیفه خود نیاز دارد.
Helm چیست؟
زمانی که تعداد Kubernetes Manifestها افزایش پیدا میکند، مدیریت آنها بهصورت فایلهای YAML ساده میتواند دشوار شود.
Helm یک Package Manager محبوب برای Kubernetes است که امکان بستهبندی، Template کردن و مدیریت Deploymentهای Kubernetes را فراهم میکند.
Helm در بسیاری از پروژههای Kubernetes برای مدیریت Applicationهای پیچیده مورد استفاده قرار میگیرد.
GitOps و Kubernetes
ماهیت Declarative Kubernetes آن را به گزینهای بسیار مناسب برای GitOps تبدیل کرده است.
در مدل GitOps، Configuration مطلوب سیستم در یک Repository نگهداری میشود و ابزارهایی مانند Argo CD وضعیت Cluster را با Repository هماهنگ میکنند.
در این مدل Git میتواند بهعنوان منبع اصلی حقیقت یا Source of Truth برای Configurationهای Deployment عمل کند.
این رویکرد باعث میشود تغییرات قابل مشاهده، قابل Review و قابل Audit باشند.
Service Mesh در Kubernetes
در معماری Microservices، مدیریت ارتباط بین سرویسها میتواند بسیار پیچیده شود.
در این شرایط Service Mesh میتواند قابلیتهایی مانند:
- Traffic Management
- mTLS
- Service-to-Service Security
- Telemetry
- Retry
- Timeout
- Circuit Breaking
را فراهم کند.
راهکارهایی مانند Istio و سایر Service Meshها میتوانند در چنین معماریهایی مورد استفاده قرار گیرند؛ البته استفاده از Service Mesh باید براساس نیاز واقعی سیستم باشد و نباید صرفاً به دلیل پیچیدهتر بودن معماری انتخاب شود.
Kubernetes و High Availability
Kubernetes بهتنهایی تضمین نمیکند که کل سیستم شما Highly Available باشد.
برای رسیدن به HA باید لایههای مختلف معماری را بررسی کرد:
- Control Plane
- etcd
- Worker Nodeها
- Network
- Load Balancer
- Storage
- Database
- Application
- External Dependencyها
برای مثال اگر Kubernetes Cluster شما کاملاً Redundant باشد اما Database تنها روی یک Server اجرا شود، کل Application همچنان یک Single Point of Failure خواهد داشت.
به همین دلیل High Availability باید بهصورت End-to-End طراحی شود.
در صورت نیاز به طراحی چنین معماریهایی، خدمات High Availability آلتیمیت کلاد میتواند برای بررسی معماری و پیادهسازی زیرساخت مورد استفاده قرار گیرد.
Kubernetes و Disaster Recovery
High Availability و Disaster Recovery دو مفهوم متفاوت هستند.
HA تلاش میکند سرویس را در زمان Failure همچنان در دسترس نگه دارد؛ اما Disaster Recovery برای شرایطی طراحی میشود که یک بخش بزرگ از زیرساخت یا حتی یک Data Center از دسترس خارج شود.
در معماریهای Production باید برای مواردی مانند:
- Backup
- Cluster Recovery
- etcd Backup
- Application Data
- Persistent Storage
- Database Recovery
- Multi-DC Architecture
برنامه مشخصی وجود داشته باشد.
برای این موضوع میتوانید مقاله Disaster Recovery چیست؟ را مطالعه کنید و در صورت نیاز از خدمات Disaster Recovery آلتیمیت کلاد استفاده کنید.
Kubernetes در معماری Multi-Cluster
با بزرگتر شدن سازمان، ممکن است یک Cluster برای تمام Workloadها کافی نباشد.
برای مثال ممکن است سازمان به Clusterهای جداگانه برای:
- محیطهای مختلف
- تیمهای مختلف
- Data Centerهای مختلف
- مناطق جغرافیایی مختلف
- سطوح امنیتی متفاوت
نیاز داشته باشد.
در این شرایط معماری Multi-Cluster Kubernetes مطرح میشود.
البته Multi-Cluster پیچیدگی عملیاتی را افزایش میدهد و باید زمانی استفاده شود که یک Cluster واحد پاسخگوی نیازهای سازمان نباشد.
Orchestration پیشرفته فقط Kubernetes نیست
وقتی از Orchestration پیشرفته صحبت میکنیم، منظور تنها اجرای Containerها نیست. یک Platform مدرن باید بتواند Lifecycle کل Application را مدیریت کند.
این لایهها میتوانند شامل موارد زیر باشند:
| لایه | نمونه قابلیتها |
|---|---|
| Container | Build، Image، Runtime |
| Orchestration | Scheduling، Self-Healing، Scaling |
| Networking | Service Discovery، Load Balancing، Network Policy |
| Storage | Persistent Storage، Dynamic Provisioning |
| Security | RBAC، Secret، Policy، mTLS |
| Observability | Metrics، Logs، Traces |
| Delivery | CI/CD، GitOps، Progressive Delivery |
| Reliability | HA، Backup، Disaster Recovery، Chaos Engineering |
به همین دلیل Kubernetes در بسیاری از سازمانها بهعنوان یک جزء از یک Cloud Native Platform بزرگتر دیده میشود، نه صرفاً یک ابزار اجرای Container.
مهمترین ابزارهای اکوسیستم Kubernetes
اکوسیستم Kubernetes بسیار گسترده است و انتخاب ابزار باید براساس نیاز معماری انجام شود.
| حوزه | ابزارهای متداول |
|---|---|
| Container Runtime | containerd، CRI-O |
| Networking / CNI | Calico، Cilium |
| Ingress / Gateway | NGINX، Traefik، Gateway API |
| Package Management | Helm |
| GitOps | Argo CD، Flux |
| Monitoring | Prometheus، Grafana |
| Logging | Loki، Elasticsearch، OpenSearch |
| Tracing | OpenTelemetry، Jaeger |
| Service Mesh | Istio، Linkerd |
| Security | Kyverno، OPA، Falco |
| Backup | Velero و راهکارهای Storage-level |
آیا Kubernetes برای همه پروژهها مناسب است؟
خیر.
Kubernetes یک Platform قدرتمند است، اما قدرت بیشتر معمولاً به معنای Complexity بیشتر نیز هست.
اگر یک Application کوچک دارید که تنها روی یک یا دو Server اجرا میشود، ممکن است Docker Compose یا یک معماری سادهتر کاملاً کافی باشد.
اما زمانی که با شرایطی مانند موارد زیر مواجه میشوید، Kubernetes میتواند انتخاب بسیار مناسبی باشد:
- تعداد زیاد Microserviceها
- نیاز به Scaling خودکار
- نیاز به High Availability
- Deployment مداوم
- تعداد زیاد Server
- نیاز به استانداردسازی Deployment
- نیاز به Multi-Team Platform
- نیاز به GitOps
- Workloadهای Cloud Native
اشتباهات رایج در پیادهسازی Kubernetes
۱. استفاده از Kubernetes برای پروژههای بسیار کوچک
پیچیدگی Kubernetes باید توجیه فنی و اقتصادی داشته باشد.
۲. نادیده گرفتن Observability
بدون Metrics، Logs و Traces، Troubleshooting در Clusterهای بزرگ بسیار دشوار میشود.
۳. استفاده نکردن از Resource Requests و Limits
این موضوع میتواند باعث Scheduling نامناسب و مصرف کنترلنشده منابع شود.
۴. نگهداری Secretها به شکل ناامن
قرار دادن Credentialهای حساس در Git Repository یا Manifestهای عمومی یکی از اشتباهات جدی امنیتی است.
۵. تصور اینکه Kubernetes جایگزین Backup است
Kubernetes تضمین نمیکند دادههای Application شما در برابر Disaster قابل بازیابی باشند. Backup و Recovery باید بهصورت مستقل طراحی و تست شوند.
۶. پیچیده کردن بیش از حد معماری
Service Mesh، Multi-Cluster، پیچیدگیهای شبکه و ابزارهای متعدد زمانی ارزشمند هستند که مسئله مشخصی را حل کنند.
چکلیست Kubernetes برای محیط Production
| حوزه | سؤال کلیدی |
|---|---|
| Cluster | آیا Control Plane و Nodeها طراحی HA دارند؟ |
| Networking | آیا Network Policy و مسیرهای ارتباطی مشخص هستند؟ |
| Security | آیا RBAC و Least Privilege رعایت شده است؟ |
| Secrets | آیا Credentialها بهشکل امن مدیریت میشوند؟ |
| Resources | آیا Requests و Limits تعریف شدهاند؟ |
| Observability | آیا Metrics، Logs و Traces قابل دسترسی هستند؟ |
| Deployment | آیا CI/CD یا GitOps پیادهسازی شده است؟ |
| Backup | آیا Data و Configurationهای مهم Backup میشوند؟ |
| Recovery | آیا فرآیند Recovery آزمایش شده است؟ |
| Scaling | آیا رفتار سیستم در زمان افزایش Load مشخص است؟ |
مسیر یادگیری Kubernetes از صفر تا پیشرفته
اگر قصد یادگیری Kubernetes را دارید، بهتر است مستقیماً سراغ مفاهیم پیچیده نروید. یک مسیر منطقی میتواند به شکل زیر باشد:
- مفاهیم Linux و Networking
- Docker و Containerization
- Docker Image و Registry
- مفاهیم Kubernetes و Cluster
- Pod و Deployment
- Service و Ingress
- ConfigMap و Secret
- Volume و Persistent Storage
- Resource Management
- Health Check و Probes
- Scaling
- RBAC و Security
- Helm
- Monitoring و Logging
- CI/CD
- GitOps و Argo CD
- Networking پیشرفته و CNI
- Service Mesh
- High Availability
- Backup و Disaster Recovery
- Multi-Cluster و Platform Engineering
این مسیر کمک میکند Kubernetes را نه صرفاً بهعنوان مجموعهای از Commandها، بلکه بهعنوان یک Platform برای اجرای Application درک کنید.
رابطه Kubernetes با DevOps و SRE
Kubernetes بهتنهایی DevOps نیست؛ اما میتواند یکی از اجزای مهم یک Platform مدرن DevOps باشد.
در یک معماری کامل، Kubernetes میتواند در کنار:
- Source Control
- CI/CD
- Infrastructure as Code
- GitOps
- Observability
- Security
- Incident Management
- Backup و Disaster Recovery
قرار بگیرد.
در چنین معماریای هدف فقط Deploy کردن Application نیست؛ هدف ایجاد یک فرآیند Repeatable، Automated، Observable و Reliable برای تحویل و اجرای نرمافزار است.
به همین دلیل Kubernetes در بسیاری از معماریهای خدمات دواپس و DevOps و همچنین رویکردهای SRE نقش مهمی دارد.
آیا Kubernetes همان Cloud است؟
خیر.
Kubernetes یک Container Orchestration Platform است، نه یک Cloud Provider.
میتوان Kubernetes را روی Public Cloud، Private Cloud، Data Center داخلی یا حتی زیرساخت Bare Metal اجرا کرد.
به همین دلیل سازمان میتواند بر اساس نیازهای خود معماری Kubernetes را روی زیرساخت موردنظر پیادهسازی کند.
برای سازمانهایی که به کنترل بیشتر روی زیرساخت، داده و Network نیاز دارند، Private Cloud نیز میتواند بخشی از معماری بزرگتر باشد.
جمعبندی
Kubernetes پاسخی به یک مسئله مشخص است: چگونه تعداد زیادی Application و Container را در یک زیرساخت توزیعشده، بهشکل پایدار، قابل توسعه و خودکار مدیریت کنیم؟
برای رسیدن به پاسخ این سؤال، Kubernetes مفاهیمی مانند Pod، Deployment، Service، Scheduling، Self-Healing، Scaling، Networking، Storage، Security و Observability را در یک Platform واحد کنار هم قرار میدهد.
اما ارزش واقعی Kubernetes زمانی مشخص میشود که در کنار ابزارها و فرآیندهای دیگری مانند CI/CD، GitOps، Infrastructure as Code، Monitoring، Logging، Security و Disaster Recovery قرار گیرد.
در نتیجه، Kubernetes را نباید صرفاً یک ابزار پیچیده برای اجرای Docker Containerها دانست. Kubernetes میتواند هسته یک Cloud Native Platform باشد که تیمهای توسعه و عملیات را قادر میکند Applicationها را سریعتر، استانداردتر و قابل اتکاتر اجرا و مدیریت کنند.
سؤالات متداول درباره Kubernetes
کوبرنتیس چیست؟
کوبرنتیس یا Kubernetes یک پلتفرم Open Source برای Orchestration و مدیریت Workloadهای کانتینری در مقیاس بزرگ است.
آیا Kubernetes جایگزین Docker است؟
خیر. Docker بیشتر برای ساخت و اجرای Containerها استفاده میشود، در حالی که Kubernetes برای مدیریت مجموعهای از Workloadها در یک Cluster طراحی شده است.
Pod در Kubernetes چیست؟
Pod کوچکترین واحد Deployable در Kubernetes است و میتواند شامل یک یا چند Container باشد.
آیا Kubernetes برای یک پروژه کوچک مناسب است؟
لزومی ندارد. اگر نیازهای پروژه با Docker Compose یا راهکارهای سادهتر برطرف میشود، استفاده از Kubernetes ممکن است Complexity غیرضروری ایجاد کند.
آیا Kubernetes باعث High Availability میشود؟
Kubernetes قابلیتها و ابزارهای مهمی برای HA دارد، اما High Availability باید در تمام لایههای معماری شامل Application، Database، Storage، Network و Control Plane طراحی شود.
آیا Kubernetes برای Microservices مناسب است؟
بله. Kubernetes به دلیل قابلیتهایی مانند Service Discovery، Scaling، Deployment و مدیریت مستقل Workloadها، یکی از پلتفرمهای رایج برای معماری Microservices است.
آیا Kubernetes فقط روی Cloud اجرا میشود؟
خیر. Kubernetes را میتوان روی Public Cloud، Private Cloud، Data Center و Bare Metal اجرا کرد.
آیا یادگیری Kubernetes سخت است؟
مفاهیم پایه Kubernetes قابل یادگیری هستند، اما مدیریت Production Cluster نیازمند دانش مناسب در Linux، Networking، Storage، Security، Containerها و معماری سیستم است.
تفاوت Kubernetes و Docker Compose چیست؟
Docker Compose برای تعریف و اجرای مجموعهای از Containerها، بهخصوص در محیطهای سادهتر، بسیار مناسب است؛ Kubernetes قابلیتهای بسیار گستردهتری برای Scheduling، Scaling، Self-Healing، High Availability و مدیریت Cluster ارائه میدهد.
آیا Kubernetes یک ابزار DevOps است؟
Kubernetes بهتنهایی DevOps نیست، اما میتواند یکی از اجزای کلیدی Platformهای DevOps و Cloud Native باشد.
آیا Kubernetes برای Production مناسب است؟
بله، Kubernetes در محیطهای Production در مقیاسهای مختلف استفاده میشود؛ اما Production-ready بودن آن به طراحی صحیح Cluster، Security، Networking، Storage، Observability، Backup و فرآیندهای عملیاتی وابسته است.
اگر سازمان شما در حال مهاجرت از Serverهای سنتی به Containerها، Kubernetes و معماری Cloud Native است، خدمات Containerization آلتیمیت کلاد و راهکارهای Enterprise آلتیمیت کلاد میتوانند برای طراحی و اجرای این مسیر مورد استفاده قرار گیرند.
برای بررسی معماری زیرساخت، طراحی Kubernetes Cluster یا برنامهریزی مسیر مهاجرت به معماری Cloud Native، با تیم آلتیمیت کلاد در ارتباط باشید.