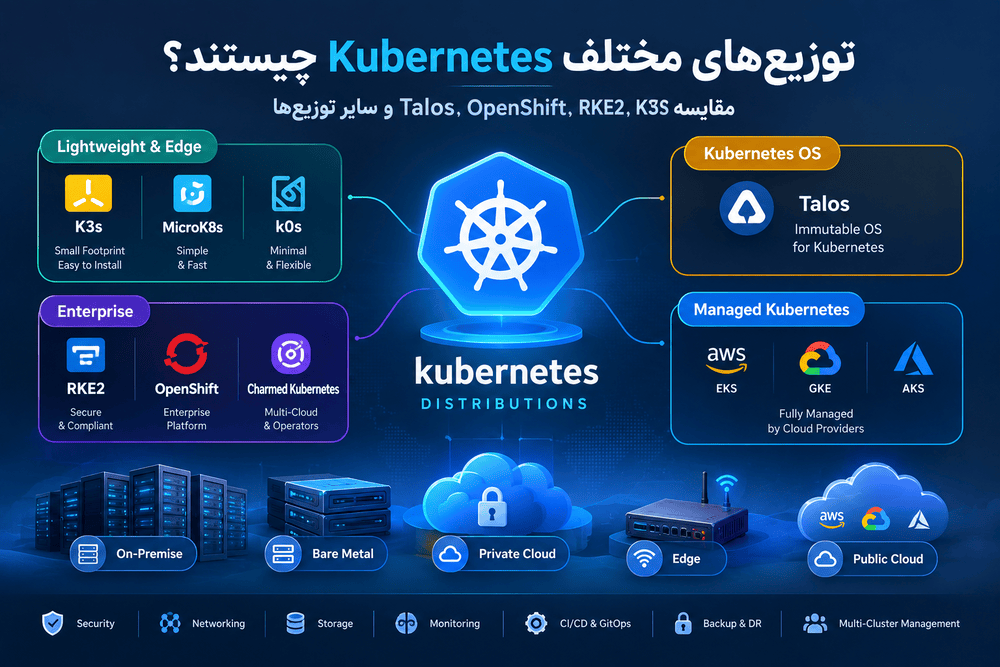
وقتی صحبت از Kubernetes یا همان کوبرنتیس / کوبرنتیز میشود، بسیاری از افراد تصور میکنند فقط یک نسخه از Kubernetes وجود دارد که باید آن را نصب و استفاده کرد. اما در دنیای واقعی، Kubernetes در قالب توزیعها، پلتفرمها و سرویسهای مختلفی ارائه میشود که هرکدام با هدف متفاوتی طراحی شدهاند.
برای مثال، K3s برای محیطهای سبک، Edge و منابع محدود بسیار محبوب است، RKE2 تمرکز بیشتری روی امنیت و محیطهای Enterprise دارد، OpenShift یک پلتفرم جامع سازمانی بر پایه Kubernetes است، Talos Linux یک سیستمعامل Minimal و Immutable مخصوص اجرای Kubernetes ارائه میکند و سرویسهایی مانند Amazon EKS، Google GKE و Azure AKS بخش زیادی از عملیات Kubernetes را بهصورت Managed انجام میدهند.
بنابراین انتخاب Kubernetes فقط انتخاب «خود Kubernetes» نیست؛ بلکه انتخاب مدل عملیاتی، سطح کنترل، امنیت، نحوه مدیریت Cluster، چرخه Upgrade، شبکه، Storage، Monitoring و میزان وابستگی به Vendor نیز هست.
در این مقاله ابتدا مفهوم Kubernetes Distribution را بررسی میکنیم، سپس مهمترین توزیعها و پلتفرمهای موجود را معرفی میکنیم و در نهایت توضیح میدهیم برای چه نوع پروژهای میتوان از هرکدام استفاده کرد.
Kubernetes Distribution چیست؟
نسخه اصلی Kubernetes توسط جامعه Open Source و تحت پروژه Kubernetes توسعه داده میشود. این نسخه را معمولاً Upstream Kubernetes مینامیم.
اما نصب و اجرای Kubernetes در محیط Production فقط شامل API Server، Scheduler، Controller Manager و kubelet نیست. یک Cluster واقعی به مجموعهای از اجزای جانبی، روشهای نصب، ابزارهای Lifecycle Management، Networking، Storage، Security، Authentication، Monitoring و Upgrade نیاز دارد.
یک Kubernetes Distribution معمولاً مجموعهای از Kubernetes و اجزای مورد نیاز برای اجرای آن است که توسط یک پروژه یا Vendor در قالبی یکپارچه، قابل نصب و قابل پشتیبانی ارائه میشود.
این تفاوت میتواند در موارد زیر دیده شود:
- روش نصب و Bootstrap کردن Cluster
- نسخه و نحوه بستهبندی Kubernetes
- Container Runtime
- CNI و Networking
- Ingress و Gateway
- DNS
- Storage Integration
- Authentication و Authorization
- Security Hardening
- Upgrade و Lifecycle Management
- Monitoring و Logging
- Backup و Disaster Recovery
- ابزارهای مدیریتی و Web UI
- پشتیبانی Enterprise
در نتیجه دو محصول ممکن است هر دو Kubernetes باشند اما تجربه عملیاتی کاملاً متفاوتی داشته باشند.
یک نکته مهم: همه این محصولات Distribution نیستند
یکی از مهمترین موضوعات در انتخاب Kubernetes این است که محصولات مختلف را با یکدیگر اشتباه نگیریم.
| دسته | مثال | نقش |
|---|---|---|
| Upstream Kubernetes | Kubernetes | نسخه اصلی پروژه |
| Kubernetes Distribution | K3s، RKE2، k0s، MicroK8s | بستهبندی و ارائه Kubernetes با اجزای عملیاتی مشخص |
| Enterprise Kubernetes Platform | OpenShift | Kubernetes به همراه Platform، Security، Developer Experience و Enterprise Tooling |
| Kubernetes OS / Platform | Talos Linux | سیستمعامل و مدل عملیاتی مخصوص Kubernetes |
| Cluster Management Platform | Rancher | مدیریت و Provisioning چندین Cluster |
| Bootstrap / Installer | kubeadm | راهاندازی اجزای Kubernetes بدون ارائه یک Platform کامل |
| Managed Kubernetes | EKS، GKE، AKS | اجرای Kubernetes با مدیریت بخشی از Cluster توسط Cloud Provider |
| Multi-Cluster Management | Rancher، Fleet | مدیریت و هماهنگی چندین Cluster |
بنابراین اگر کسی بگوید «Rancher یک Kubernetes Distribution است»، این تعریف دقیق نیست. Rancher بیشتر یک Management Platform است که میتواند Clusterهای مختلف Kubernetes را مدیریت کند.
Upstream Kubernetes؛ نقطه شروع
قبل از بررسی Distributionها باید خود Kubernetes را بشناسیم.
Upstream Kubernetes همان پروژه اصلی Kubernetes است که اجزای اصلی Orchestration را ارائه میکند. این پروژه قابلیتهایی مانند:
- Container Scheduling
- Service Discovery
- Self-Healing
- Rolling Update
- Horizontal Scaling
- Declarative Configuration
- Secrets و ConfigMaps
- RBAC
- State Management
- Extensibility
را در اختیار کاربران قرار میدهد.
اما Upstream Kubernetes بهتنهایی یک Enterprise Platform کامل نیست. تیم Infrastructure باید بخش زیادی از انتخابها و Integrationها را خودش انجام دهد.
برای مثال باید درباره CNI، Ingress، Storage، Certificate Management، Observability، Backup، Registry، Authentication و Lifecycle تصمیمگیری شود.
به همین دلیل بسیاری از سازمانها بهجای ساختن تمام این اجزا از صفر، از یک Distribution یا Platform آماده استفاده میکنند.
برای آشنایی عمیقتر با خود Kubernetes، مقاله کوبرنتیس چیست؟ و همچنین مقدمهای بر کوبرنتیس؛ از کانتینر تا Orchestration پیشرفته را بخوانید.
K3s چیست؟
K3s یکی از شناختهشدهترین Kubernetes Distributionهای سبک است که توسط Rancher و در حال حاضر در اکوسیستم SUSE توسعه داده میشود.
هدف اصلی K3s کاهش پیچیدگی و Resource Footprint مورد نیاز برای اجرای Kubernetes است. K3s بهصورت یک Binary کوچک توزیع میشود و بسیاری از وابستگیهای خارجی را در خود بستهبندی میکند.
این Distribution برای مواردی مانند:
- Edge Computing
- IoT
- Development
- CI
- Homelab
- ARM Devices
- Air-Gapped Environments
- Embedded Kubernetes
- Clusterهای کوچک
بسیار مناسب است.
ویژگیهای مهم K3s
- Footprint پایین
- نصب ساده
- بستهبندی بسیاری از اجزای مورد نیاز در یک Distribution
- پشتیبانی از معماریهای مختلف از جمله ARM
- قابلیت اجرای Clusterهای کوچک و Edge
- امکان استفاده از SQLite در سناریوهای ساده
- پشتیبانی از etcd، MySQL و PostgreSQL برای Datastore در سناریوهای مناسب
- مناسب برای محیطهایی که نمیخواهند تمام پیچیدگی Kubernetes را از ابتدا مدیریت کنند
در معماری پیشفرض K3s، اجزایی مانند containerd، CoreDNS، Flannel و برخی اجزای شبکه و Load Balancing همراه Distribution ارائه میشوند.
در نتیجه K3s برای تیمی که میخواهد Kubernetes را سریع و سبک راهاندازی کند، جذاب است؛ اما باید توجه داشت که «سبکتر بودن» به معنی «بهتر بودن برای همه Productionها» نیست.
RKE2 چیست؟
RKE2 نسل Enterprise-oriented خانواده Rancher Kubernetes Engine است و تمرکز ویژهای روی Security، Compliance و محیطهای سازمانی دارد.
RKE2 برخلاف K3s با هدف متفاوتی طراحی شده است. اگر K3s بیشتر روی Lightweight Kubernetes و Edge تمرکز دارد، RKE2 بیشتر برای Clusterهای Datacenter و Enterprise مناسب است.
RKE2 یک Kubernetes Distribution کاملاً Conformant است و از Containerd استفاده میکند. Control Plane components نیز بهشکل Static Pod اجرا میشوند.
تمرکز امنیتی RKE2
یکی از نقاط مهم RKE2 تمرکز آن روی Hardening و Compliance است.
RKE2 تنظیمات و راهکارهایی دارد که اجرای Cluster مطابق با بخش بزرگی از کنترلهای CIS Kubernetes Benchmark را سادهتر میکند و برای محیطهایی که نیاز به Security Baseline جدی دارند، گزینه قابل توجهی است.
در سناریوهای خاص، RKE2 همچنین قابلیتهای مرتبط با FIPS و Hardened Images را ارائه میکند.
به همین دلیل RKE2 میتواند برای:
- Enterprise Datacenter
- Private Cloud
- Government Environments
- Regulated Workloads
- Security-sensitive Infrastructure
- Multi-Cluster Environments
مناسبتر از یک Distribution بسیار سبک باشد.
K3s در برابر RKE2
یکی از رایجترین مقایسهها در اکوسیستم Rancher همین مقایسه است.
| ویژگی | K3s | RKE2 |
|---|---|---|
| هدف اصلی | Lightweight / Edge | Enterprise / Datacenter |
| سادگی نصب | بسیار بالا | بالا |
| Resource Footprint | پایین | بیشتر |
| Security Hardening | مناسب | تمرکز ویژه |
| CIS-oriented Deployment | محدودتر | قویتر |
| Edge | بسیار مناسب | ممکن ولی معمولاً بیش از نیاز |
| Enterprise Datacenter | ممکن | مناسبتر |
| ARM / Edge Hardware | بسیار مناسب | بسته به معماری و نیاز |
به زبان ساده، اگر هدف شما اجرای Kubernetes روی تعداد زیادی Edge Node یا سختافزار محدود باشد، K3s گزینهای طبیعی است. اگر هدف یک Cluster سازمانی با الزامات امنیتی و Compliance جدی باشد، RKE2 معمولاً انتخاب متفاوتی است.
OpenShift چیست؟
Red Hat OpenShift را میتوان یکی از مهمترین Enterprise Kubernetes Platformهای بازار دانست.
OpenShift صرفاً یک Kubernetes خام نیست. این پلتفرم مجموعهای از ابزارها و قابلیتهای سازمانی را در اطراف Kubernetes قرار میدهد تا چرخه کامل توسعه، استقرار، امنیت و مدیریت Application سادهتر شود.
OpenShift برای محیطهایی طراحی شده که Kubernetes باید بخشی از یک Enterprise Application Platform باشد.
مهمترین ویژگیهای OpenShift
- Enterprise Kubernetes Platform
- تمرکز قوی روی Security
- Integration با Red Hat Enterprise Linux و اکوسیستم Red Hat
- Developer Platform
- Built-in tooling برای Application Lifecycle
- Operator-based Management
- Container Registry و ابزارهای توسعه و Delivery
- قابلیت اجرا در Datacenter و Cloud
- ابزارهای Enterprise برای Governance و Security
در OpenShift بسیاری از تصمیمات مربوط به زیرساخت، Security و Developer Experience از قبل بهشکل Opinionated طراحی شدهاند.
این موضوع از یک طرف باعث کاهش پیچیدگی برای سازمان میشود و از طرف دیگر نسبت به یک Kubernetes بسیار خام، آزادی انتخاب کمتری در برخی لایهها ایجاد میکند.
OpenShift در برابر Kubernetes خام
تفاوت OpenShift و Upstream Kubernetes را میتوان شبیه تفاوت بین یک Engine و یک Platform کامل دانست.
| Upstream Kubernetes | OpenShift |
|---|---|
| Flexible و نسبتاً Unopinionated | Opinionated و Platform-oriented |
| نیازمند انتخاب و Integration ابزارهای مختلف | بسیاری از ابزارها بهصورت یکپارچه ارائه میشوند |
| مناسب برای تیمهای Platform قوی | مناسب برای Enterprise Platform |
| Vendor-neutral | اکوسیستم قوی Red Hat |
| کنترل بیشتر روی انتخاب اجزا | Integration و Governance بیشتر |
بنابراین OpenShift الزاماً «Kubernetes بهتر» نیست؛ بلکه یک Platform متفاوت با سطح Integration و Governance بیشتر است.
Canonical Kubernetes چیست؟
Canonical، شرکت سازنده Ubuntu، چندین راهکار برای اجرای Kubernetes ارائه کرده است که دو نام مهم در این اکوسیستم MicroK8s و Charmed Kubernetes هستند.
MicroK8s
MicroK8s یک Kubernetes Distribution سبک و ساده است که برای توسعه، آزمایش، Edge و محیطهایی که راهاندازی سریع Kubernetes اهمیت دارد، طراحی شده است.
MicroK8s میتواند روی سیستمهای نسبتاً کوچک اجرا شود و از طریق Add-onها قابلیتهای مختلفی به Cluster اضافه میکند.
یکی از ویژگیهای مهم آن این است که تجربهای نسبتاً ساده برای ایجاد یک Kubernetes Cluster در اختیار کاربر قرار میدهد.
Charmed Kubernetes
Charmed Kubernetes بیشتر برای محیطهای بزرگتر و پیچیدهتر و سناریوهای Multi-Cloud و Enterprise طراحی شده است.
Canonical برای مدیریت Lifecycle و Integration اجزای مختلف از مدل Operator-based خود استفاده میکند.
بهصورت ساده:
MicroK8s بیشتر برای Kubernetes سبک و سریع و Charmed Kubernetes برای محیطهای پیچیدهتر و Enterprise-oriented مناسب است.
Talos Linux چیست؟
Talos Linux یکی از جالبترین رویکردها به اجرای Kubernetes است.
Talos صرفاً یک Kubernetes Distribution سنتی نیست؛ بلکه یک Minimal Linux OS مخصوص Kubernetes است که از ابتدا برای اجرای Kubernetes طراحی شده است.
در Talos:
- Filesystem بهصورت Immutable طراحی شده است.
- تعداد Packageهای نصبشده بسیار محدود است.
- سیستم از طریق API مدیریت میشود.
- SSH و ابزارهای سنتی مدیریت Linux نقش اصلی را ندارند.
- تمرکز زیادی روی Security و کاهش Attack Surface وجود دارد.
- Configuration بهشکل Declarative مدیریت میشود.
این رویکرد برای تیمهایی جذاب است که میخواهند Nodeهای Kubernetes تا حد امکان به یک Appliance قابل مدیریت تبدیل شوند.
مزیت اصلی Talos
در یک Kubernetes سنتی، شما ابتدا یک Linux Server دارید و سپس روی آن Kubernetes نصب میکنید.
در Talos تقریباً برعکس است: سیستمعامل از ابتدا برای Kubernetes طراحی شده است.
این مدل میتواند Configuration Drift و سطح حمله را کاهش دهد و مدیریت Lifecycle Nodeها را قابل پیشبینیتر کند.
چه زمانی Talos انتخاب جذابی است؟
- Production Kubernetes
- Bare Metal
- Private Cloud
- Infrastructureهای Immutable
- Security-sensitive Environments
- GitOps-oriented Infrastructure
- Clusterهای بزرگ با مدیریت متمرکز
در مقابل، اگر تیم شما به SSH، Package Manager و مدیریت سنتی Linux وابستگی زیادی دارد، مدل عملیاتی Talos نیازمند تغییر ذهنیت و فرآیندهای تیم خواهد بود.
k0s چیست؟
k0s یک Kubernetes Distribution سبک و Open Source است که با هدف کاهش پیچیدگی نصب و مدیریت Kubernetes طراحی شده است.
یکی از ویژگیهای اصلی k0s بستهبندی آن در قالب یک Single Binary است. این مدل باعث میشود وابستگیهای سیستمعامل بسیار کاهش پیدا کند.
k0s برای:
- Bare Metal
- Cloud
- Edge
- IoT
- Air-Gapped Environments
- Clusterهای کوچک تا بزرگ
قابل استفاده است.
از ویژگیهای مهم آن میتوان به جداسازی Control Plane و Worker، پشتیبانی از CNI و CSIهای مختلف، استفاده از etcd یا Datastoreهای دیگر و معماری نسبتاً ساده اشاره کرد.
اگر هدف شما داشتن Kubernetes نزدیک به Upstream ولی با بستهبندی سادهتر و وابستگی کمتر به Host OS باشد، k0s یکی از گزینههای قابل بررسی است.
Mirantis Kubernetes Engine
Mirantis Kubernetes Engine یا MKE یکی دیگر از محصولات Enterprise در حوزه Container Orchestration است.
MKE برای مدیریت محیطهای Container در Cloud، Private Cloud و Bare Metal طراحی شده و تجربه مدیریتی متمرکزی ارائه میکند.
Mirantis در اکوسیستم جدید خود همچنین استفاده از k0s را در برخی محصولات و معماریهای Kubernetes خود پررنگ کرده است.
در نتیجه اگر با اکوسیستم Mirantis مواجه شوید، باید بین MKE، k0s و محصولات مدیریت Multi-Cluster این شرکت تفاوت قائل شوید.
VMware Tanzu و Kubernetes در اکوسیستم VMware
اکوسیستم VMware نیز سالها روی اجرای Kubernetes در محیطهای Enterprise و بهخصوص VMware vSphere تمرکز داشته است.
امروزه بخشی از محصولات و نامگذاریهای مرتبط با Kubernetes در اکوسیستم VMware تحت مالکیت و مدیریت Broadcom قرار دارند و ساختار محصولی آنها در حال تحول بوده است.
برای سازمانهایی که زیرساخت اصلی آنها بر پایه VMware و vSphere بنا شده است، راهکارهای Kubernetes این اکوسیستم میتوانند از نظر Integration با Virtualization، Networking و Infrastructure Management اهمیت داشته باشند.
اما هنگام انتخاب این گزینه باید Lifecycle محصول، مدل Licensing، پشتیبانی نسخهها و وابستگی به اکوسیستم VMware/Broadcom را بهصورت جداگانه بررسی کرد.
Rancher چیست و چرا با RKE2 اشتباه گرفته میشود؟
این یکی از مهمترین سوءتفاهمها در Kubernetes است.
RKE2 یک Kubernetes Distribution است.
K3s نیز یک Kubernetes Distribution است.
اما Rancher یک Management Platform است.
Rancher میتواند برای Provision، مدیریت، Upgrade و کنترل چندین Kubernetes Cluster استفاده شود و Clusterهایی مانند RKE2 و K3s را نیز مدیریت کند.
برای مثال ممکن است یک سازمان معماری زیر داشته باشد:
                    Rancher
                       │
          ┌────────────┼────────────┐
          │            │            │
        RKE2          RKE2         K3s
      Production    Production     Edge
          │            │            │
       Cluster       Cluster       Cluster
در این معماری Rancher لایه Management است و RKE2/K3s لایه Kubernetes Distribution.
این مدل بهخصوص برای سازمانهایی که چندین Cluster در Datacenter، Cloud و Edge دارند، بسیار کاربردی است.
Managed Kubernetes چیست؟
تا اینجا بیشتر درباره Kubernetesهایی صحبت کردیم که سازمان خودش Cluster را اجرا و مدیریت میکند.
در مقابل، Managed Kubernetes بخش قابل توجهی از عملیات Kubernetes را به Cloud Provider واگذار میکند.
نمونههای شناختهشده عبارتاند از:
- Amazon EKS
- Google Kubernetes Engine یا GKE
- Azure Kubernetes Service یا AKS
- Oracle Kubernetes Engine یا OKE
- DigitalOcean Kubernetes یا DOKS
این سرویسها را بهتر است مستقیماً در دسته «Kubernetes Distribution» قرار ندهیم؛ زیرا مدل اصلی آنها Kubernetes as a Managed Service است.
Amazon EKS
Amazon EKS سرویس Managed Kubernetes شرکت AWS است.
در مدل استاندارد EKS، AWS مدیریت Control Plane را بر عهده میگیرد و Cluster با سرویسهای مختلف AWS مانند Networking، IAM، Load Balancing، Storage و Monitoring Integration میشود.
EKS برای سازمانهایی مناسب است که بخش زیادی از زیرساخت خود را روی AWS اجرا میکنند و نمیخواهند Control Plane Kubernetes را بهصورت دستی مدیریت کنند.
همچنین AWS مدلهای دیگری مانند EKS Auto Mode و گزینههایی برای اجرای Kubernetes در محیطهای خارج از AWS نیز ارائه میکند.
Google Kubernetes Engine یا GKE
GKE سرویس Managed Kubernetes گوگل است و یکی از قدیمیترین و بالغترین سرویسهای Managed Kubernetes محسوب میشود.
GKE دو مدل اصلی Standard و Autopilot دارد.
در Standard کنترل بیشتری روی Nodeها و زیرساخت دارید، در حالی که در Autopilot بخش بسیار بیشتری از عملیات زیرساختی توسط Google مدیریت میشود.
GKE بهشدت با اکوسیستم Google Cloud، Networking، IAM، Monitoring، Logging و سرویسهای زیرساختی Google یکپارچه شده است.
Azure Kubernetes Service یا AKS
AKS سرویس Managed Kubernetes مایکروسافت در Azure است.
AKS نیز در حال حاضر مدلهای مختلفی از تجربه مدیریت Cluster ارائه میکند و تفاوت اصلی آنها در میزان کنترل و سطح مدیریت خودکار است.
برای سازمانهایی که Microsoft Entra ID، Azure Networking، Azure Monitor، Microsoft Defender و سایر سرویسهای Azure را در زیرساخت خود استفاده میکنند، Integration اکوسیستم Azure یکی از عوامل مهم انتخاب AKS است.
Managed Kubernetes در برابر Self-Managed Kubernetes
| ویژگی | Self-Managed | Managed Kubernetes |
|---|---|---|
| مدیریت Control Plane | با سازمان | عمدتاً با Provider |
| Upgrade | مسئولیت سازمان | بخش زیادی توسط Provider |
| کنترل Infrastructure | بسیار بالا | محدودتر |
| Operational Overhead | بیشتر | کمتر |
| Vendor Lock-in | معمولاً کمتر | احتمالاً بیشتر |
| Integration با Cloud | نیازمند طراحی و Integration | معمولاً بسیار قوی |
| Bare Metal | بسیار مناسب | بسته به Provider |
| Private Cloud | بسیار مناسب | محدودتر یا وابسته به محصول |
| کنترل کامل روی Networking و Storage | بیشتر | وابسته به Provider |
چه زمانی Kubernetes Distribution انتخاب کنیم و چه زمانی Managed Kubernetes؟
این تصمیم بیشتر از اینکه فنی باشد، یک تصمیم Operational و Business است.
Self-Managed Distribution مناسب است اگر:
- نیاز به Bare Metal دارید.
- Private Cloud دارید.
- دادهها نباید در Public Cloud قرار بگیرند.
- نیاز به کنترل کامل Network و Storage دارید.
- محیط Air-Gapped دارید.
- Vendor Lock-in برای شما مهم است.
- تیم Platform یا DevOps توانمند دارید.
- میخواهید Kubernetes را روی چند Infrastructure مختلف اجرا کنید.
Managed Kubernetes مناسب است اگر:
- بخش زیادی از زیرساخت روی یک Public Cloud قرار دارد.
- میخواهید Operational Overhead را کاهش دهید.
- نیاز به Integration عمیق با Cloud Services دارید.
- تیم شما نمیخواهد Control Plane را مدیریت کند.
- سرعت راهاندازی و بهرهبرداری اهمیت زیادی دارد.
توزیعهای Kubernetes سبک در برابر Enterprise
یکی از روشهای مناسب برای مقایسه Distributionها، بررسی میزان Opinionated بودن و سطح مدیریت آنهاست.
| راهکار | تمرکز اصلی | پیچیدگی | مناسب برای |
|---|---|---|---|
| K3s | Lightweight Kubernetes | کم | Edge، IoT، Lab، Cluster کوچک |
| MicroK8s | Simple Kubernetes | کم | Development، Edge، Lab |
| k0s | Minimal / Upstream-oriented | کم تا متوسط | Cloud، Bare Metal، Edge |
| Talos | Immutable Kubernetes OS | متوسط | Production، Bare Metal، Security |
| RKE2 | Secure Enterprise Kubernetes | متوسط | Enterprise، Datacenter، Private Cloud |
| Charmed Kubernetes | Enterprise / Multi-Cloud | متوسط تا بالا | Enterprise و Multi-Cloud |
| OpenShift | Enterprise Application Platform | بالا | Enterprise، Regulated، Developer Platform |
البته این جدول به معنی رتبهبندی این محصولات نیست؛ چون هدف و مدل عملیاتی آنها متفاوت است.
Kubernetes Distribution را بر اساس چه معیارهایی انتخاب کنیم؟
انتخاب Distribution بهتر است با یک Checklist مشخص انجام شود.
۱. هدف Cluster
ابتدا مشخص کنید Cluster برای چه کاری ساخته میشود:
- Production Application
- Development
- Edge
- IoT
- Private Cloud
- AI/ML
- Enterprise Platform
- Multi-Cluster
ممکن است Distribution مناسب برای Edge کاملاً متفاوت از Distribution مناسب برای یک بانک باشد.
۲. Resource Footprint
اگر Nodeها منابع بسیار محدودی دارند، Distributionهایی مانند K3s، MicroK8s یا k0s میتوانند جذاب باشند.
در Datacenterهای بزرگ معمولاً محدودیت Resource کمتر است و معیارهایی مانند Security، Lifecycle Management و Support اهمیت بیشتری پیدا میکنند.
۳. Security و Compliance
اگر سازمان نیاز به Compliance یا Security Baseline جدی دارد، باید بررسی شود که Distribution چه امکاناتی برای Hardening، CIS Benchmark، FIPS، Secure Defaults و Lifecycle ارائه میکند.
برای مثال RKE2 در این زمینه تمرکز ویژهای دارد.
۴. Networking
Networking یکی از مهمترین بخشهای Kubernetes است.
باید بررسی شود Distribution مورد نظر چه گزینههایی برای:
- CNI
- Network Policy
- Load Balancing
- Ingress
- Gateway API
- Service Mesh
- Multi-Network
- eBPF
ارائه میکند.
در Clusterهای Enterprise، انتخاب CNI میتواند تأثیر زیادی روی Security و Performance داشته باشد.
۵. Storage
برای Workloadهای Stateful باید بررسی شود Distribution با چه Storage Platformهایی بهخوبی کار میکند.
ممکن است سازمان از:
- Ceph
- Longhorn
- OpenEBS
- Cloud Block Storage
- Local NVMe
- SAN
- NFS
استفاده کند.
در این شرایط، پشتیبانی و Integration با CSI اهمیت زیادی پیدا میکند.
برای مطالعه بیشتر میتوانید مقاله Ceph چیست و چه کاربردی دارد؟ و همچنین راهنمای Storage در زیرساختهای مدرن را ببینید.
۶. Upgrade و Lifecycle
Kubernetes پروژهای با سرعت توسعه بالا است و Upgrade کردن Cluster بخش جدی عملیات Production محسوب میشود.
باید بدانید:
- چه کسی مسئول Upgrade است؟
- نسخهها تا چه مدت پشتیبانی میشوند؟
- Upgrade چقدر Automated است؟
- Rollback چه وضعیتی دارد؟
- آیا Upgrade Control Plane و Workerها جداگانه مدیریت میشوند؟
- آیا Add-onها نیز Lifecycle مشخصی دارند؟
۷. Observability
داشتن Kubernetes بدون Observability مناسب میتواند مدیریت Production را بسیار دشوار کند.
Distribution باید در معماری شما با ابزارهایی مانند:
- Prometheus
- Grafana
- Loki
- OpenTelemetry
- Alertmanager
- Sentry
بهخوبی Integration شود.
برای این موضوع میتوانید خدمات Monitoring و مقاله مانیتورینگ لاگها با Loki و Grafana را نیز بررسی کنید.
تأثیر Kubernetes Distribution روی DevOps
انتخاب Distribution فقط روی تیم Infrastructure اثر نمیگذارد. Developer Experience و DevOps Workflow نیز به آن وابسته است.
برای مثال یک Platform سازمانی ممکن است این معماری را داشته باشد:
Developer
    │
    ▼
Git
    │
    ▼
CI/CD
    │
    ▼
Container Registry
    │
    ▼
GitOps / Argo CD
    │
    ▼
Kubernetes Distribution
    │
    ├── Monitoring
    ├── Logging
    ├── Security
    ├── Service Mesh
    └── Storage
در این معماری، Kubernetes Distribution فقط یکی از اجزای Platform است.
برای همین در انتخاب Distribution باید Integration آن با CI/CD، GitOps، Registry، Secrets Management، Observability و Security نیز بررسی شود.
مقاله GitOps و ابزارهایی مانند Argo CD نیز دید خوبی نسبت به این بخش میدهد.
آیا همه Kubernetes Distributionها با هم سازگارند؟
یکی از مزایای مهم Kubernetes، استاندارد بودن APIهای آن است. Distributionهایی که Kubernetes Conformance را رعایت میکنند، باید APIهای مورد نیاز Kubernetes را بهشکل سازگار پیادهسازی کنند.
اما این به معنی یکسان بودن کل تجربه عملیاتی نیست.
ممکن است Application شما بدون تغییر روی دو Distribution اجرا شود، اما تفاوتهای زیر وجود داشته باشد:
- Ingress Controller
- CNI
- StorageClass
- Authentication
- Load Balancer
- Certificate Management
- Monitoring
- Node OS
- Security Policy
- Cloud Integration
بنابراین Application Portability معمولاً بیشتر از Infrastructure Portability است.
توزیع Kubernetes و Vendor Lock-in
یکی از موضوعات مهم برای سازمانهای Enterprise، وابستگی به Vendor است.
اگر Application صرفاً از Kubernetes APIهای استاندارد استفاده کند، مهاجرت بین Distributionها سادهتر خواهد بود.
اما هرچه بیشتر از سرویسهای اختصاصی یک Vendor استفاده کنید، مهاجرت دشوارتر میشود.
برای مثال:
- Cloud-specific Load Balancer
- Cloud-specific Storage
- IAM Integration
- Proprietary Ingress
- Vendor-specific Operators
- Managed Database Integration
- Proprietary Monitoring
میتوانند وابستگی ایجاد کنند.
به همین دلیل در طراحی Kubernetes Enterprise باید بین Integration و Portability تعادل برقرار شود.
Kubernetes Distribution برای Private Cloud
در Private Cloud، انتخاب Distribution اهمیت بیشتری پیدا میکند؛ زیرا شما مسئول بخش بسیار بزرگتری از Infrastructure هستید.
یک معماری نمونه میتواند به شکل زیر باشد:
                 Private Cloud
                      │
          ┌───────────┴───────────┐
          │                       │
       Compute                 Storage
      OpenStack                  Ceph
          │                       │
          └───────────┬───────────┘
                      │
                Kubernetes
                      │
       ┌──────────────┼──────────────┐
       │              │              │
     RKE2            K3s           Talos
   Production        Edge       Specialized
       │              │              │
       └──────────────┼──────────────┘
                      │
                GitOps / CI/CD
                      │
             Monitoring / Logging
در چنین محیطی، انتخاب Kubernetes فقط انتخاب یک Installer نیست؛ بلکه باید با Compute، Network، Storage، Security، Backup و Disaster Recovery هماهنگ باشد.
برای مطالعه بیشتر درباره این معماری، مقاله Private Cloud و پیادهسازی آن با OpenStack و خدمات Private Cloud آلتیمیت کلاد را ببینید.
آیا Kubernetes Distribution سبک برای Production مناسب است؟
بله، اما باید تعریف Production را در نظر گرفت.
K3s یا MicroK8s صرفاً بهدلیل سبک بودن، Development-only نیستند. آنها میتوانند در Production نیز استفاده شوند؛ اما مناسب بودن آنها به معماری، اندازه Cluster، نوع Workload، Security Requirements و توان عملیاتی تیم بستگی دارد.
در مقابل، Distributionهایی مانند RKE2، OpenShift یا Charmed Kubernetes قابلیتهای بیشتری برای سناریوهای سازمانی و پیچیده ارائه میکنند.
بنابراین نباید این تصور را داشت که:
Lightweight = غیر Production
یا:
Enterprise = همیشه بهتر
معیار اصلی باید تناسب با نیاز واقعی باشد.
برای Edge Computing کدام Distributionها مناسبترند؟
Edge معمولاً محدودیتهایی دارد که در Datacenter وجود ندارند:
- CPU و RAM محدود
- اتصال شبکه ناپایدار
- نیاز به مدیریت Remote
- تعداد زیاد Site
- دسترسی محدود به نیروی متخصص
- نیاز به Upgrade و Recovery خودکار
در این محیطها Distributionهایی مانند K3s، MicroK8s و k0s میتوانند بسیار جذاب باشند.
Talos نیز برای محیطهایی که مدیریت Immutable و API-driven اهمیت دارد، گزینه قابل توجهی است.
برای Enterprise Datacenter چه معیارهایی مهمترند؟
در یک Datacenter سازمانی، معیارها معمولاً تغییر میکنند.
موارد زیر اهمیت بیشتری پیدا میکنند:
- High Availability
- Security Hardening
- Compliance
- RBAC
- Audit Logging
- Multi-Tenancy
- Storage Integration
- Network Policy
- Upgrade Strategy
- Backup و Restore
- Disaster Recovery
- Multi-Cluster Management
- Enterprise Support
در چنین شرایطی RKE2، OpenShift، Charmed Kubernetes یا راهکارهای Enterprise مشابه میتوانند نسبت به Distributionهای بسیار سادهتر، امکانات عملیاتی بیشتری ارائه کنند.
برای Multi-Cluster چه معماریای مناسب است؟
سازمانهای بزرگ معمولاً یک Cluster ندارند.
ممکن است معماری شامل:
- Production Cluster
- Staging Cluster
- Development Cluster
- DR Cluster
- Edge Cluster
- AI/ML Cluster
- Customer-specific Cluster
باشد.
در این شرایط یک لایه Management مانند Rancher یا سایر Multi-Cluster Management Platformها میتواند در کنار Distributionهایی مانند RKE2 یا K3s قرار گیرد.
این مدل به سازمان اجازه میدهد Distribution مناسب هر محیط را انتخاب کند بدون اینکه الزاماً برای مدیریت هر Cluster یک سیستم مدیریتی کاملاً جدا داشته باشد.
آیا باید برای همه محیطها از یک Distribution استفاده کنیم؟
لزومی ندارد.
یک معماری Enterprise میتواند کاملاً منطقی باشد که مثلاً:
| محیط | راهکار |
|---|---|
| Production Datacenter | RKE2 |
| Edge Sites | K3s |
| Developer Laptop | MicroK8s یا Local Kubernetes |
| Public Cloud | EKS / GKE / AKS |
| Security-focused Nodes | Talos |
اما این تصمیم هزینه عملیاتی خودش را دارد. هر Distribution میتواند Lifecycle، ابزارهای مدیریت، Upgrade Process و Troubleshooting متفاوتی داشته باشد.
بنابراین Multi-Distribution Strategy فقط زمانی منطقی است که مزیت آن از پیچیدگی اضافی بیشتر باشد.
Kubernetes Distribution و High Availability
Distribution هرچه باشد، High Availability یک ویژگی خودکار و تضمینشده نیست.
برای یک Cluster Production باید حداقل موارد زیر بررسی شوند:
- تعداد Control Plane Nodeها
- Etcd یا Datastore HA
- Endpoint مربوط به Kubernetes API
- Load Balancer
- Network Redundancy
- Storage Redundancy
- Node Failure
- Availability Zone یا Datacenter Failure
- Backup
- Disaster Recovery
حتی اگر Distribution قابلیت HA داشته باشد، طراحی صحیح معماری همچنان بر عهده تیم Infrastructure است.
برای مطالعه بیشتر: خدمات High Availability و Disaster Recovery چیست؟
یک مقایسه کلی بین مهمترین Kubernetes Distributionها
| راهکار | نوع | تمرکز | On-Prem | Edge | Enterprise | Managed |
|---|---|---|---|---|---|---|
| Upstream Kubernetes | Upstream | انعطافپذیری | بله | بسته به طراحی | بله | خیر |
| K3s | Distribution | Lightweight / Edge | بله | عالی | ممکن | خیر |
| RKE2 | Distribution | Security / Enterprise | بله | ممکن | عالی | خیر |
| OpenShift | Enterprise Platform | Enterprise Kubernetes | بله | محدودتر | عالی | بسته به محصول |
| MicroK8s | Distribution | Simple / Lightweight | بله | خوب | بله | خیر |
| Charmed Kubernetes | Distribution / Platform | Multi-Cloud / Enterprise | بله | بسته به معماری | عالی | خیر |
| Talos Linux | Kubernetes OS | Immutable / Secure | عالی | خوب | عالی | خیر |
| k0s | Distribution | Simple / Upstream-oriented | بله | خوب | بله | خیر |
| EKS | Managed Service | AWS Cloud | با مدلهای خاص | با مدلهای خاص | عالی | بله |
| GKE | Managed Service | Google Cloud | محدودتر | بسته به مدل | عالی | بله |
| AKS | Managed Service | Azure | با راهکارهای Hybrid | بله | عالی | بله |
| OKE | Managed Service | Oracle Cloud | بسته به مدل | محدودتر | بله | بله |
پس کدام Kubernetes Distribution را انتخاب کنیم؟
پاسخ این سؤال بدون دانستن معماری و نیاز سازمان ممکن نیست؛ چون Distributionها برای یک هدف یکسان ساخته نشدهاند.
اگر هدف شما یک Edge Cluster سبک است، K3s میتواند گزینهای بسیار مناسب باشد.
اگر به یک Enterprise Kubernetes با تمرکز بیشتر روی Security و Compliance نیاز دارید، RKE2 میتواند در فهرست گزینههای اصلی قرار بگیرد.
اگر به یک Enterprise Application Platform کامل با Developer Experience و Governance یکپارچه نیاز دارید، OpenShift رویکرد متفاوتی ارائه میکند.
اگر میخواهید Nodeهای Kubernetes تا حد زیادی Immutable و API-driven باشند، Talos Linux یک مدل معماری متفاوت ارائه میدهد.
اگر Kubernetes سبک، ساده و نزدیک به Upstream میخواهید، k0s و MicroK8s نیز گزینههای قابل بررسی هستند.
و اگر نمیخواهید بخش بزرگی از Control Plane و Lifecycle را خودتان مدیریت کنید و در یک Public Cloud قرار دارید، Managed Kubernetesهایی مانند EKS، GKE یا AKS میتوانند مدل عملیاتی متفاوتی ارائه کنند.
راهنمای سریع انتخاب
| نیاز شما | گزینههایی که ارزش بررسی دارند |
|---|---|
| Edge / IoT | K3s، MicroK8s، k0s |
| Homelab / Learning | K3s، MicroK8s، k0s |
| Enterprise Datacenter | RKE2، OpenShift، Charmed Kubernetes |
| Security-sensitive Kubernetes | RKE2، Talos، OpenShift |
| Immutable Infrastructure | Talos |
| Private Cloud | RKE2، OpenShift، Charmed Kubernetes، k0s |
| AWS-centric Infrastructure | EKS |
| Google Cloud-centric Infrastructure | GKE |
| Azure-centric Infrastructure | AKS |
| Multi-Cluster Management | Rancher + Kubernetes Distributions |
اشتباه رایج: انتخاب Distribution قبل از طراحی معماری
یکی از اشتباهات رایج این است که تیم ابتدا یک Distribution انتخاب میکند و بعد تلاش میکند معماری را با آن تطبیق دهد.
رویکرد بهتر این است:
- Business Requirements را مشخص کنید.
- Workloadها را شناسایی کنید.
- Availability و Disaster Recovery را تعریف کنید.
- Security Requirements را مشخص کنید.
- Network Architecture را طراحی کنید.
- Storage Architecture را مشخص کنید.
- Observability را طراحی کنید.
- Deployment و GitOps Strategy را تعیین کنید.
- Lifecycle و Upgrade Process را مشخص کنید.
- سپس Kubernetes Distribution مناسب را انتخاب کنید.
در غیر این صورت ممکن است Distribution خوبی انتخاب شود اما در نهایت معماری مناسبی ساخته نشود.
نقش Kubernetes Distribution در خدمات DevOps
در یک پروژه حرفهای، Kubernetes فقط یک محصول برای نصب نیست؛ بلکه بخشی از یک Platform بزرگتر است.
یک معماری Production میتواند شامل این اجزا باشد:
- Kubernetes Distribution
- Container Registry
- CI/CD
- GitOps
- Secrets Management
- Monitoring
- Log Management
- Tracing
- Security Scanning
- Backup
- Disaster Recovery
- High Availability
- Load Balancing
- Storage
- Network Security
به همین دلیل انتخاب Distribution باید بخشی از یک Infrastructure و DevOps Architecture باشد، نه یک تصمیم جداگانه.
این دقیقاً جایی است که خدمات دواپس و راهکارهای زیرساختی سازمانی میتوانند از یک نصب ساده Kubernetes فراتر بروند و یک Platform قابل اتکا برای اجرای سرویسها ایجاد کنند.
جمعبندی
Kubernetes یک پروژه واحد و استاندارد است، اما نحوه بستهبندی، نصب، مدیریت و بهرهبرداری از آن میتواند بسیار متفاوت باشد.
توزیعهایی مانند K3s، RKE2، k0s و MicroK8s تلاش میکنند تجربه نصب و عملیات Kubernetes را برای سناریوهای مختلف سادهتر کنند. Talos Linux رویکرد متفاوتی با یک سیستمعامل Immutable و مخصوص Kubernetes ارائه میدهد. OpenShift Kubernetes را در قالب یک Enterprise Application Platform ارائه میکند و Charmed Kubernetes روی عملیات و Multi-Cloud تمرکز دارد.
در طرف دیگر، سرویسهایی مانند EKS، GKE و AKS Kubernetes را بهعنوان یک Managed Service ارائه میکنند تا بخشی از عملیات Cluster از دوش سازمان برداشته شود.
در نهایت، انتخاب Distribution به این سؤال خلاصه نمیشود که «کدام Kubernetes بهتر است؟»؛ بلکه باید پرسید:
چه نوع زیرساختی داریم، چه سطحی از کنترل نیاز داریم، چه میزان Operational Overhead میخواهیم بپذیریم و چه الزامات امنیتی، دسترسپذیری و کسبوکاری داریم؟
پاسخ این سؤال است که مشخص میکند یک سازمان باید به سمت K3s برود، RKE2 را انتخاب کند، OpenShift را بررسی کند، از Talos استفاده کند، Kubernetes را بهصورت Self-Managed اجرا کند یا بخشی از عملیات را به یک Managed Kubernetes Provider بسپارد.
سؤالات متداول
توزیع Kubernetes چیست؟
Kubernetes Distribution نسخهای بستهبندیشده و قابل استفاده از Kubernetes است که معمولاً همراه با ابزارها، تنظیمات، اجزای جانبی و روشهای مشخص برای نصب و مدیریت Lifecycle ارائه میشود.
آیا K3s همان Kubernetes است؟
K3s یک Kubernetes Distribution سازگار با Kubernetes است که با هدف کاهش Resource Footprint و پیچیدگی عملیاتی طراحی شده است.
آیا RKE2 و K3s یکی هستند؟
خیر. هر دو در اکوسیستم Rancher/SUSE قرار دارند اما اهداف متفاوتی دارند. K3s بیشتر روی Lightweight و Edge تمرکز دارد، در حالی که RKE2 برای محیطهای Enterprise و Security-sensitive طراحی شده است.
آیا Rancher یک Kubernetes Distribution است؟
خیر. Rancher بیشتر یک پلتفرم برای Provisioning و مدیریت Kubernetes Clusterها است و میتواند Distributionهایی مانند RKE2 و K3s را مدیریت کند.
آیا OpenShift همان Kubernetes است؟
OpenShift بر پایه Kubernetes ساخته شده است، اما یک Enterprise Platform کاملتر با مجموعهای از ابزارهای مدیریت، Security، Developer Experience و Lifecycle Management است.
Talos Linux چه تفاوتی با Kubernetes معمولی دارد؟
Talos یک Linux Distribution مخصوص Kubernetes است که با رویکرد Minimal، Immutable و API-driven طراحی شده و مدیریت Nodeها را از مدل سنتی Linux فاصله میدهد.
برای یک Private Cloud کدام Kubernetes بهتر است؟
پاسخ به معماری و الزامات سازمان بستگی دارد. RKE2، OpenShift، Charmed Kubernetes و k0s از گزینههایی هستند که میتوان در سناریوهای Private Cloud بررسی کرد.
آیا Managed Kubernetes همیشه بهتر از Self-Managed است؟
خیر. Managed Kubernetes عملیات را سادهتر میکند، اما ممکن است کنترل زیرساخت، قابلیت شخصیسازی یا استقلال از Vendor را محدود کند. در Private Cloud، Air-Gapped و برخی محیطهای حساس، Self-Managed میتواند منطقیتر باشد.
آیا میتوان چند Kubernetes Distribution را همزمان استفاده کرد؟
بله. یک سازمان میتواند مثلاً RKE2 را برای Production، K3s را برای Edge و یک Managed Kubernetes را برای Cloud استفاده کند؛ اما این کار پیچیدگی عملیاتی و نیاز به مهارتهای بیشتری ایجاد میکند.
ساخت و مدیریت Kubernetes در مقیاس سازمانی
انتخاب Kubernetes Distribution تنها اولین قدم است. طراحی صحیح Cluster Architecture، Network، Storage، High Availability، Monitoring، Logging، Security، CI/CD، GitOps، Backup و Disaster Recovery بخش مهمتری از یک Kubernetes Production است.
آلتیمیت کلاد میتواند طراحی و پیادهسازی Kubernetes را متناسب با زیرساخت و نیاز سازمان، از Bare Metal و Private Cloud تا محیطهای Multi-Cluster، انجام دهد.
برای آشنایی با خدمات Containerization، خدمات CI/CD، خدمات Clustering، High Availability و Private Cloud آلتیمیت کلاد میتوانید صفحات مربوطه را بررسی کنید.
برای طراحی یا ارزیابی معماری Kubernetes سازمان خود با آلتیمیت کلاد در ارتباط باشید.


