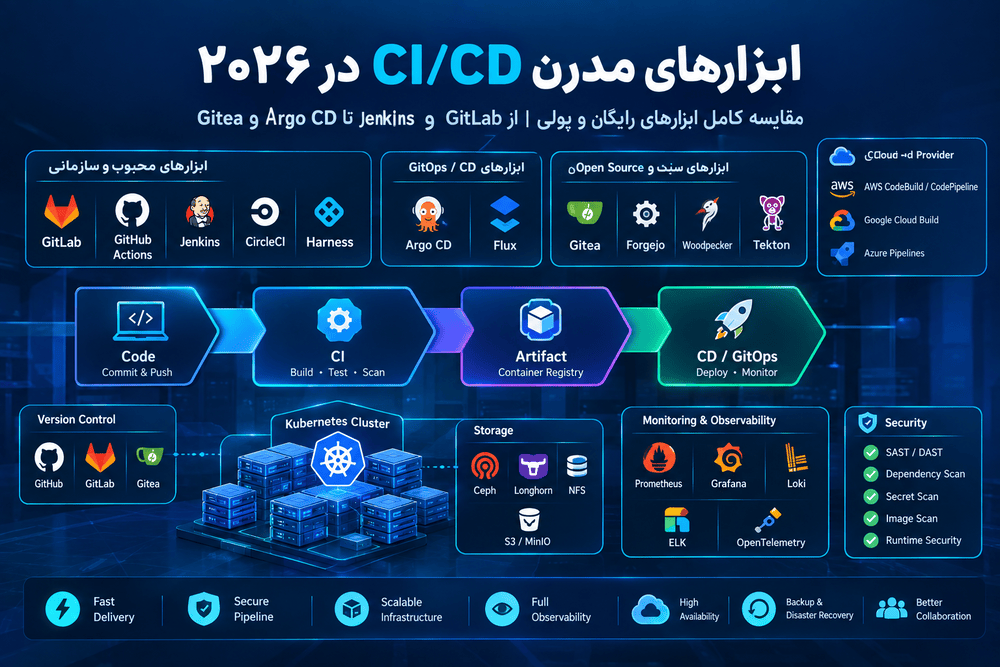
انتخاب ابزار مناسب برای CI/CD دیگر به انتخاب یک نرمافزار برای اجرای چند دستور Build و Deploy محدود نمیشود. امروزه یک معماری مدرن تحویل نرمافزار میتواند از چند لایه مختلف تشکیل شود: Source Control، Continuous Integration، Build و Test، Artifact Management، Continuous Delivery، GitOps، Security و در نهایت Observability.
به همین دلیل ابزارهایی مانند GitHub Actions، GitLab CI/CD، Jenkins، CircleCI و Buildkite مستقیماً با یکدیگر قابل مقایسه نیستند؛ همانطور که Argo CD یا Flux لزوماً جایگزین GitHub Actions یا GitLab CI نیستند. در بسیاری از معماریهای جدید، این ابزارها در کنار یکدیگر قرار میگیرند.
در این راهنما مهمترین ابزارهای CI/CD در سال ۲۰۲۶ را بررسی میکنیم؛ از پلتفرمهای کامل و Enterprise گرفته تا گزینههای Open Source و سبک مانند Gitea، Forgejo و Woodpecker CI. همچنین بررسی میکنیم چه زمانی Jenkins هنوز انتخاب خوبی است، چه زمانی GitLab یا GitHub Actions منطقیتر هستند و چرا Kubernetes-native CI/CD و GitOps در حال تغییر معماری Pipelineهای مدرن هستند.
CI/CD مدرن دقیقاً از چه بخشهایی تشکیل شده است؟
یکی از اشتباهات رایج این است که CI/CD را یک محصول واحد در نظر بگیریم. در یک معماری حرفهای، معمولاً چند وظیفه از یکدیگر جدا میشوند:
| لایه | وظیفه | نمونه ابزارها |
|---|---|---|
| Source Control | مدیریت کد و Pull/Merge Request | GitHub، GitLab، Gitea، Forgejo |
| CI | Build، Test، Lint و Security Scan | GitHub Actions، GitLab CI، Jenkins، CircleCI |
| Build | ساخت Image و Artifact | Docker، BuildKit، Kaniko، Buildah، Dagger |
| Artifact Management | نگهداری Image و Package | Harbor، GitLab Registry، GitHub Packages |
| CD | انتشار Application | Jenkins، GitLab، Harness، Argo CD |
| GitOps | همگامسازی وضعیت مطلوب با Kubernetes | Argo CD، Flux |
| Progressive Delivery | Canary، Blue/Green و Rolloutهای کنترلشده | Argo Rollouts، Flagger، Harness |
| Observability | بررسی وضعیت Pipeline و Application | Prometheus، Grafana، Loki، Sentry |
این تفکیک اهمیت زیادی دارد. برای مثال ممکن است یک تیم از GitHub Actions برای CI، از Harbor برای Registry و از Argo CD برای CD استفاده کند. در چنین معماریای هیچکدام از این ابزارها قرار نیست تمام وظایف دیگری را انجام دهند.
اگر میخواهید ابتدا با مفهوم کلی CI/CD آشنا شوید، راهنمای CI/CD چیست؟ نقطه شروع مناسبی است. همچنین مقاله DevOps چیست؟ ارتباط CI/CD با فرهنگ و فرآیند DevOps را توضیح میدهد.
مهمترین ابزارهای CI/CD در ۲۰۲۶
بازار CI/CD در سال ۲۰۲۶ را میتوان تقریباً به چند گروه تقسیم کرد:
- پلتفرمهای بزرگ و یکپارچه مانند GitLab و GitHub
- ابزارهای کلاسیک و بسیار قابل توسعه مانند Jenkins
- سرویسهای تخصصی CI مانند CircleCI و Buildkite
- پلتفرمهای Enterprise مانند Harness
- ابزارهای Kubernetes-native مانند Tekton
- ابزارهای GitOps و Continuous Delivery مانند Argo CD و Flux
- Forgeهای سبک و Self-hosted مانند Gitea و Forgejo
- CIهای سبک مانند Woodpecker
- نسل جدید ابزارهای قابل برنامهریزی و Container-native مانند Dagger و Earthly
GitHub Actions؛ انتخاب طبیعی برای اکوسیستم GitHub
GitHub Actions احتمالاً یکی از مهمترین گزینههای CI/CD برای تیمهایی است که Source Code آنها روی GitHub قرار دارد. دلیل اصلی محبوبیت آن فقط خود موتور CI نیست؛ بلکه Integration بسیار عمیق با Repository، Pull Request، Issue، Package Registry، Secrets، Environments و سایر اجزای GitHub است.
Workflowها معمولاً بهصورت فایل YAML داخل Repository نگهداری میشوند و میتوانند با رویدادهایی مانند Push، Pull Request، Tag یا Release اجرا شوند.
یکی از مزیتهای بزرگ GitHub Actions اکوسیستم بسیار گسترده Actionهاست. بنابراین برای بسیاری از کارهای متداول لازم نیست همه چیز را از ابتدا پیادهسازی کنید.
GitHub Actions برای پروژههای Open Source نیز بسیار جذاب است و GitHub اجرای Actions برای Repositoryهای عمومی را رایگان نگه داشته است. برای Repositoryهای خصوصی، میزان استفاده رایگان و هزینه اجرای Runner به Plan و نوع مصرف بستگی دارد.
مزایا
- Integration بسیار خوب با GitHub
- اکوسیستم بزرگ Actionها
- Hosted Runner
- پشتیبانی از Self-hosted Runner
- مناسب برای تیمهایی که GitHub محور هستند
- امکان استفاده از OIDC برای Authentication به Cloud Providerها
معایب
- وابستگی بیشتر به اکوسیستم GitHub
- هزینه میتواند در Pipelineهای سنگین افزایش پیدا کند
- مدیریت Runnerهای Self-hosted نیازمند زیرساخت و Security مناسب است
- برای معماریهای بسیار پیچیده ممکن است به ابزارهای تخصصی دیگری نیاز داشته باشید
GitLab CI/CD؛ یکی از کاملترین گزینههای Self-hosted و Enterprise
GitLab CI/CD یکی از گزینههای بسیار مهم برای سازمانهایی است که میخواهند Source Control، CI/CD، Registry، Security و بخش قابل توجهی از چرخه DevOps را در یک پلتفرم داشته باشند.
Pipeline در GitLab معمولاً در فایل .gitlab-ci.yml تعریف میشود و اجرای Jobها توسط GitLab Runner انجام میشود. Runner میتواند Hosted یا Self-managed باشد و در محیطهای مختلف از جمله Docker و Kubernetes اجرا شود.
همین قابلیت باعث شده GitLab برای سازمانهایی که نیاز به کنترل کامل روی زیرساخت CI دارند جذاب باشد.
یکی از سناریوهای مهم برای سازمانها، استفاده از GitLab Self-Managed روی زیرساخت داخلی یا Private Cloud است. این مدل برای محیطهایی که محدودیت دسترسی به سرویسهای خارجی، الزامات امنیتی یا نیاز به Data Residency دارند اهمیت زیادی دارد.
مزایا
- پلتفرم نسبتاً کامل DevOps
- CI/CD داخلی
- Self-managed Runner
- Container Registry
- Integration خوب با Kubernetes
- قابلیتهای Security و Compliance
- مناسب برای سازمانهای متوسط و بزرگ
برای آشنایی دقیقتر با تفاوت GitLab CI و Jenkins میتوانید مقاله Jenkins در برابر GitLab CI را نیز مطالعه کنید.
Jenkins؛ قدیمی، قدرتمند و هنوز کاملاً زنده
گاهی تصور میشود Jenkins دیگر یک ابزار مدرن محسوب نمیشود. این برداشت دقیق نیست.
Jenkins یکی از قدیمیترین و همچنان قدرتمندترین Automation Serverهای اکوسیستم DevOps است. مزیت اصلی Jenkins در انعطافپذیری بسیار بالا، اکوسیستم Pluginها و امکان اجرای آن تقریباً روی هر نوع زیرساختی است.
Jenkins Pipeline نیز امکان تعریف Pipeline بهصورت Code و نگهداری آن در Repository را فراهم میکند.
در مقابل، همین انعطافپذیری میتواند به نقطه ضعف تبدیل شود. Jenkins در مقایسه با ابزارهای جدیدتر نیازمند توجه بیشتری به Pluginها، Upgrade، امنیت، Controller، Agentها و Maintenance است.
چه زمانی Jenkins انتخاب خوبی است؟
- سازمان زیرساخت پیچیده و Legacy دارد
- Pipelineهای بسیار سفارشی وجود دارد
- Integrationهای قدیمی زیادی باید حفظ شوند
- تیم DevOps تجربه بالایی در Jenkins دارد
- نیاز به کنترل کامل روی Execution Environment وجود دارد
- Migration از Jenkins هزینه یا ریسک زیادی دارد
بنابراین Jenkins را نباید صرفاً به دلیل قدیمی بودن کنار گذاشت. سؤال بهتر این است که آیا هزینه عملیاتی Jenkins در سازمان شما با مزایایی که ایجاد میکند توجیه میشود یا خیر.
برای بررسی دقیقتر، مقاله Jenkins در برابر GitLab CI و همچنین تست اتوماتیک در CI/CD با Jenkins را ببینید.
CircleCI؛ CI تخصصی و Cloud محور
CircleCI بیشتر از اینکه بخواهد یک پلتفرم کامل Source Control باشد، روی CI و اجرای سریع Pipelineها تمرکز دارد.
این ابزار برای تیمهایی مناسب است که Repository آنها ممکن است روی GitHub یا Bitbucket باشد اما نمیخواهند موتور CI خود را کاملاً به همان Platform وابسته کنند.
CircleCI مدل Free و Paid دارد و در Planهای مختلف، قابلیتهایی مانند Resource Classهای مختلف، Concurrency و Runnerهای Self-hosted ارائه میکند.
این ابزار مخصوصاً برای تیمهایی که اجرای سریع Build و Test برایشان اهمیت زیادی دارد، گزینه قابل بررسی است.
Buildkite؛ انتخاب جذاب برای تیمهایی که Runner و زیرساخت را جدی میگیرند
Buildkite فلسفه متفاوتی نسبت به بسیاری از CIهای SaaS دارد. کنترل Agentها و Execution Environment نقش بسیار پررنگی در معماری آن دارد.
این موضوع برای سازمانهایی که Buildهای سنگین، Monorepoهای بزرگ، تستهای بسیار زیاد یا نیاز به اجرای Jobها روی زیرساخت اختصاصی دارند، جذاب است.
Buildkite در حال حاضر مدل Free، Pro و Enterprise دارد و علاوه بر Self-hosted Agentها، Hosted Agent نیز ارائه میکند.
در چنین معماریای میتوانید Control Plane را بهصورت سرویس دریافت کنید، اما Execution را روی Infrastructure خودتان انجام دهید.
این مدل یکی از نمونههای جالب روندی است که در آن «CI Platform» و «Compute مورد استفاده برای CI» از یکدیگر جدا میشوند.
Harness؛ وقتی CI/CD بخشی از یک Platform بزرگتر است
Harness بیشتر یک Platform سازمانی برای Software Delivery است تا صرفاً یک CI Server.
Harness در کنار CI و CD، قابلیتهایی مانند GitOps، Infrastructure as Code، Security، Testing، Database DevOps و قابلیتهای مرتبط با Operations را نیز در اکوسیستم خود قرار داده است.
به همین دلیل بیشتر برای سازمانهایی مطرح میشود که به دنبال یک پلتفرم Enterprise با Governance و قابلیتهای سازمانی هستند.
Harness دارای Free Tier و Planهای تجاری و Enterprise است؛ بنابراین از نظر مدل تجاری در گروه ابزارهای Open Source مانند Jenkins یا Argo CD قرار نمیگیرد.
Argo CD؛ چرا CD دیگر لزوماً داخل CI نیست؟
یکی از مهمترین تغییرات معماری CI/CD در سالهای اخیر، جدا شدن Continuous Integration از Continuous Delivery است.
در معماری سنتی ممکن بود Jenkins یا GitLab بعد از Build مستقیماً با kubectl روی Kubernetes Deployment انجام دهد.
در معماری GitOps، مدل متفاوت است:
- CI کد را Build و Test میکند.
- Container Image ساخته و در Registry قرار میگیرد.
- نسخه جدید در Repository مربوط به Deployment ثبت میشود.
- Argo CD وضعیت Kubernetes را با وضعیت تعریفشده در Git مقایسه میکند.
- Cluster به وضعیت مورد نظر Sync میشود.
در این مدل Git تبدیل به Source of Truth میشود و Deployment دیگر الزاماً یک دستور مستقیم از Pipeline نیست.
Argo CD برای Kubernetes طراحی شده و یکی از شناختهشدهترین ابزارهای GitOps برای Continuous Delivery است.
در نتیجه، GitHub Actions + Argo CD یا GitLab CI + Argo CD را نباید دو ابزار رقیب دانست؛ این دو میتوانند دو لایه متفاوت از یک معماری باشند.
برای مطالعه بیشتر درباره این معماری، مقاله GitOps و ابزارهایی مانند Argo CD را ببینید.
Flux؛ رقیب مهم Argo CD در دنیای GitOps
Flux نیز یکی از مهمترین ابزارهای GitOps برای Kubernetes است.
Flux مجموعهای از Controllerهای Kubernetes است که وضعیت مورد انتظار را از Sourceهایی مانند Git دریافت و Cluster را با آن وضعیت همگام میکند.
Flux و Argo CD در بسیاری از پروژهها در یک دسته قرار میگیرند، اما معماری، تجربه کاربری و نحوه مدیریت منابع آنها متفاوت است.
Flux برای تیمهایی که معماری Kubernetes-native، Declarative و قابل ترکیب میخواهند گزینه بسیار قدرتمندی است و در سال ۲۰۲۶ همچنان یکی از پروژههای مهم اکوسیستم Cloud Native محسوب میشود.
Tekton؛ CI/CD به سبک Kubernetes
Tekton یکی از جالبترین گزینهها برای تیمهایی است که میخواهند Pipeline را بهصورت Kubernetes-native طراحی کنند.
Tekton به جای اینکه یک CI Server سنتی باشد، مجموعهای از Primitiveها مانند Task و Pipeline ارائه میکند که داخل Kubernetes اجرا میشوند.
این رویکرد برای ساخت Internal Developer Platformها و سیستمهای CI/CD سفارشی جذاب است.
در سال ۲۰۲۶، Tekton به سطح CNCF Incubating رسیده و Core Pipeline آن به نسخه پایدار 1.0 رسیده است؛ اتفاقی که جایگاه آن را در اکوسیستم Kubernetes-native CI/CD پررنگتر کرده است.
اما Tekton برای همه تیمها انتخاب مناسبی نیست. اگر فقط میخواهید یک Pipeline ساده Build و Test داشته باشید، استفاده از GitHub Actions یا GitLab CI معمولاً بسیار سادهتر است.
Gitea؛ وقتی یک Git Server سبک میخواهیم
در طرف دیگر بازار، سازمانهایی وجود دارند که اصلاً نمیخواهند یک Platform بسیار بزرگ مانند GitLab را اجرا کنند.
اینجاست که ابزارهایی مانند Gitea اهمیت پیدا میکنند.
Gitea یک Git Forge سبک و Self-hosted است و قابلیت Gitea Actions نیز دارد. بنابراین میتوان Repository، Pull Request و CI Workflow را در یک Stack نسبتاً سبک در اختیار داشت.
Gitea Actions از Runner جداگانه استفاده میکند و از نظر مدل Workflow شباهت زیادی به GitHub Actions دارد.
این موضوع Gitea را برای تیمهای کوچک، پروژههای داخلی، محیطهای Air-gapped و زیرساختهایی که Resource محدود دارند جذاب میکند.
نکته جالب اینکه Gitea دیگر صرفاً یک Git Server ساده نیست؛ در حال تبدیل شدن به یک گزینه واقعی برای ساخت یک Dev Platform سبک Self-hosted است.
Forgejo؛ گزینه Open Source دیگری برای Git و CI
Forgejo یکی دیگر از گزینههای مهم در دنیای سبک و Self-hosted است.
Forgejo نیز قابلیت Forgejo Actions دارد و Workflowها را با Runner اجرا میکند. ساختار آن برای تیمهایی که به دنبال یک Git Forge سبک با CI داخلی هستند، بسیار جذاب است.
در سناریوهایی که یک سازمان نمیخواهد یک Platform بزرگ و پرهزینه اجرا کند، Forgejo یا Gitea میتوانند جایگزینهای جالبی باشند.
Woodpecker CI؛ یکی از جالبترین CIهای سبک
اگر هدف شما صرفاً داشتن یک CI سبک و سریع باشد، Woodpecker CI یکی از گزینههایی است که ارزش بررسی دارد.
Woodpecker یک ابزار Open Source و رایگان است که با Docker Containerها کار میکند و معماری نسبتاً سادهای دارد.
جالبتر اینکه میتوان آن را در محیطهایی با منابع بسیار محدود نیز اجرا کرد. بنابراین برای تیمهای کوچک یا Infrastructureهای Self-hosted گزینه جذابی است.
Woodpecker همچنین میتواند با Forgeهایی مانند GitHub، GitLab، Gitea و Forgejo کار کند.
به همین دلیل یک Stack سبک مانند:
Gitea
   +
Woodpecker CI
   +
Docker / Kubernetes
   +
Harbor
   +
Argo CDمیتواند برای یک تیم کوچک یا یک محیط داخلی، یک CI/CD Stack کاملاً جدی و در عین حال بسیار سبکتر از GitLab Enterprise ایجاد کند.
Gitea Actions یا Woodpecker؟
این دو ابزار رقیب مستقیم کامل نیستند.
| معیار | Gitea Actions | Woodpecker CI |
|---|---|---|
| نوع | CI داخلی Gitea | CI مستقل |
| سبک | سبک | بسیار سبک |
| Open Source | بله | بله |
| Runner | جداگانه | Agent جداگانه |
| Forge Integration | تمرکز روی Gitea | چند Forge |
| مناسب برای | Gitea-centric Platform | CI مستقل و سبک |
اگر از قبل Gitea دارید، Gitea Actions سادهترین انتخاب است. اگر میخواهید CI را از Forge جدا نگه دارید، Woodpecker انعطاف بیشتری ایجاد میکند.
Dagger و Earthly؛ نسل متفاوتی از CI
یکی از روندهای جالب در CI/CD مدرن، حرکت از Pipelineهای صرفاً YAML محور به سمت Programmable CI و Buildهای Container-native است.
ابزارهایی مانند Dagger تلاش میکنند Build و CI را بیشتر شبیه Software Engineering واقعی کنند؛ یعنی به جای اینکه تمام منطق Pipeline داخل YAML پیچیده قرار بگیرد، بخش قابل توجهی از منطق با Code و APIهای قابل استفاده مجدد ساخته شود.
Earthly نیز ایده مشابهی را از زاویه Buildهای قابل تکرار و Container-based دنبال میکند.
این ابزارها هنوز جایگزین عمومی GitHub Actions یا GitLab CI برای همه تیمها نیستند، اما برای Platform Teamهایی که Pipelineهای پیچیده و قابل reuse میسازند، جالب هستند.
Drone؛ هنوز قابل استفاده، اما با داستان متفاوت
Drone یک CI/CD مدرن و Container-native است که از Pipelineهای YAML و Execution مبتنی بر Container استفاده میکند.
اما نکته مهم درباره Drone این است که وضعیت Licensing آن با Woodpecker متفاوت است. Woodpecker در واقع از نسخه آزاد قدیمی Drone منشعب شده و پروژهای مستقل و Open Source باقی مانده است.
بنابراین اگر دنبال یک CI سبک Open Source هستید، باید تفاوت این دو پروژه و مدل License آنها را در تصمیمگیری لحاظ کنید.
ابزارهای Cloud Providerها
اگر Infrastructure شما تقریباً کاملاً روی یک Cloud Provider قرار دارد، استفاده از سرویس CI/CD همان Provider نیز میتواند منطقی باشد.
| اکوسیستم | ابزارهای رایج | مناسب برای |
|---|---|---|
| AWS | CodeBuild، CodePipeline و سرویسهای مرتبط | Infrastructure مبتنی بر AWS |
| Google Cloud | Cloud Build و Cloud Deploy | GCP-centric environments |
| Microsoft Azure | Azure Pipelines | Azure و Microsoft ecosystem |
مزیت اصلی این ابزارها Integration عمیق با همان Cloud است؛ اما در مقابل، اگر Multi-Cloud، On-Premise یا Private Cloud برای شما مهم باشد، ابزارهای مستقل معمولاً Portability بیشتری دارند.
مقایسه کلی ابزارهای CI/CD
| ابزار | مدل | Self-hosted | مناسب برای |
|---|---|---|---|
| GitHub Actions | Freemium / Paid | بله | تیمهای GitHub محور |
| GitLab CI/CD | Open Source / Freemium / Enterprise | بله | سازمانها و Platformهای یکپارچه |
| Jenkins | Open Source / Free | بله | Pipelineهای سفارشی و Legacy |
| CircleCI | Freemium / Paid | بله | CI تخصصی Cloud |
| Buildkite | Freemium / Paid / Enterprise | Agent بله | Buildهای سنگین و Enterprise |
| Harness | Free / Paid / Enterprise | محدود به مدل محصول | Software Delivery سازمانی |
| Argo CD | Open Source / Free | بله | GitOps و Kubernetes CD |
| Flux | Open Source / Free | بله | GitOps و Kubernetes |
| Tekton | Open Source / Free | بله | Kubernetes-native CI/CD |
| Gitea Actions | Open Source / Free | بله | Git Forge سبک |
| Forgejo Actions | Open Source / Free | بله | Self-hosted و سبک |
| Woodpecker CI | Open Source / Free | بله | CI بسیار سبک |
| Drone | Community / Commercial | بله | Container-native CI |
رایگان بودن دقیقاً به چه معناست؟
در انتخاب CI/CD نباید فقط به عبارت Free توجه کرد. حداقل چهار مدل مختلف وجود دارد:
۱. Open Source و Self-hosted
مانند Jenkins، Argo CD، Flux، Tekton و Woodpecker.
خود نرمافزار میتواند رایگان باشد، اما هزینه Server، Storage، Runner، Network، Backup، Monitoring و نیروی انسانی را همچنان دارید.
۲. Free SaaS
در این مدل بخشی از منابع یا قابلیتها رایگان است و با افزایش مصرف باید هزینه پرداخت کنید.
GitHub Actions و CircleCI نمونههایی از این مدل هستند.
۳. Open Source + Enterprise
ممکن است نسخه Community رایگان باشد اما قابلیتهای Enterprise، Support یا برخی امکانات سازمانی پولی باشند.
۴. Commercial Platform
مانند برخی محصولات Enterprise که بیشتر بر اساس تعداد کاربر، Pipeline، Compute، Module یا قرارداد سازمانی قیمتگذاری میشوند.
بنابراین برای مقایسه واقعی باید Total Cost of Ownership را در نظر گرفت، نه فقط License.
Self-hosted CI/CD یا SaaS؟
این یکی از مهمترین تصمیمهاست.
| معیار | Self-hosted | SaaS |
|---|---|---|
| کنترل زیرساخت | بسیار بالا | متوسط |
| Maintenance | با سازمان | با Provider |
| هزینه اولیه | معمولاً بیشتر | کمتر |
| هزینه در مقیاس بالا | گاهی بهصرفهتر | ممکن است افزایش یابد |
| Data Residency | کنترل کامل | وابسته به Provider |
| Air-gapped | مناسب | معمولاً نامناسب |
| سرعت شروع | کمتر | بیشتر |
برای سازمانهایی که محدودیتهای شبکه، امنیتی یا حاکمیتی دارند، Self-hosted CI/CD میتواند اهمیت بسیار بیشتری پیدا کند.
در چنین شرایطی میتوان یک Platform کاملاً داخلی شامل Git، CI Runner، Registry، Artifact Storage، Kubernetes و GitOps ساخت.
برای زیرساختهای پیچیدهتر، صفحه خدمات CI/CD آلتیمیت کلاد و همچنین خدمات Private Cloud را ببینید.
CI/CD سبک برای تیمهای کوچک
همه تیمها به GitLab یا Jenkins نیاز ندارند.
برای یک تیم ۳ تا ۱۰ نفره ممکن است معماری زیر کاملاً کافی باشد:
Gitea / Forgejo
        │
        ▼
Gitea Actions / Woodpecker
        │
        ▼
Docker Build
        │
        ▼
Container Registry
        │
        ▼
Argo CD
        │
        ▼
Kubernetes
چنین معماریای میتواند بسیار کمهزینهتر و سادهتر از اجرای یک Platform بزرگ باشد و در عین حال قابلیتهای اصلی CI/CD مدرن را فراهم کند.
برای تیمهایی که Docker را بهعنوان پایه Workflow خود استفاده میکنند، مطالعه مقاله چگونه با Docker توسعه نرمافزار را سریعتر کنیم؟ نیز مفید است.
CI/CD برای سازمانهای بزرگ
در سازمانهای Enterprise داستان متفاوت است. معمولاً نیازهایی مانند این موارد وجود دارد:
- RBAC و Separation of Duties
- Audit Log
- Approval Workflow
- Protected Environment
- Self-hosted Runner
- Runnerهای اختصاصی برای تیمها
- Secrets Management
- Artifact Management
- Security Scanning
- Compliance
- Multi-Cluster Deployment
- Disaster Recovery
- High Availability
- Centralized Observability
در چنین محیطی انتخاب صرفاً بر اساس «کدام ابزار سادهتر است؟» اشتباه است. معماری Pipeline باید بخشی از معماری کلی Platform Engineering و DevOps سازمان باشد.
برای چنین پروژههایی راهکارهای سازمانی و خدمات CI/CD میتوانند در طراحی و پیادهسازی معماری مناسب مورد استفاده قرار بگیرند.
Trend مهم: Ephemeral Runner
یکی از الگوهای مهم CI/CD مدرن، استفاده از Runnerهای Ephemeral است.
به جای اینکه یک Runner ماهها روی یک Server اجرا شود و محیط آن بهمرور آلوده یا تغییر کند، برای هر Job یا گروهی از Jobها یک محیط تازه ساخته میشود و بعد از پایان کار از بین میرود.
این معماری مزایای مهمی دارد:
- Isolation بهتر
- کاهش آلودگی محیط Build
- Reproducibility بیشتر
- امنیت بهتر
- Scale کردن سادهتر
در Kubernetes میتوان Runnerها را بهصورت Dynamic ایجاد کرد و بعد از اتمام Job از بین برد.
این الگو در کنار Containerization و Kubernetes اهمیت بیشتری پیدا میکند. برای مطالعه بیشتر میتوانید مقاله Containerization چیست؟ و Kubernetes چیست؟ را بخوانید.
Trend مهم: Security در خود Pipeline
Pipeline دیگر فقط برای Build و Deploy نیست.
در یک Pipeline مدرن، Security باید از همان مراحل ابتدایی وارد شود:
Code
 ↓
Lint
 ↓
Unit Test
 ↓
SAST
 ↓
Dependency Scan
 ↓
Secret Scan
 ↓
Container Build
 ↓
Image Scan
 ↓
SBOM
 ↓
Artifact Signing
 ↓
Deploy
 ↓
Runtime Verification
این همان مسیری است که به DevSecOps منتهی میشود.
برای مطالعه بیشتر درباره این موضوع، مقاله DevSecOps چیست؟ و مقاله امنیت کانتینرها و اسکن آسیبپذیری با Trivy و Clair را ببینید.
همچنین در پروژههای حساس میتوان Pipeline را به سیستمهای امنیت و Hardening، Secret Management و فرآیندهای Compliance متصل کرد.
Trend مهم: OIDC به جای Secretهای دائمی
یکی از تغییرات مهم در Security مربوط به نحوه دسترسی Pipeline به Cloud و سرویسهای خارجی است.
نگهداری Access Key یا Credentialهای دائمی داخل CI/CD ریسک قابل توجهی ایجاد میکند. معماریهای جدید بیشتر به سمت Identityهای کوتاهعمر و Federation حرکت میکنند.
در این مدل، Runner در زمان اجرای Job یک Identity موقت دریافت میکند و نیازی نیست Secret دائمی در Repository یا CI Server نگهداری شود.
این موضوع بخشی از روند بزرگتر Software Supply Chain Security است.
Trend مهم: Build Cache و Remote Build
در پروژههای بزرگ، مدت زمان Pipeline فقط به سرعت CPU بستگی ندارد.
Dependency Download، Docker Build، Test Suite و Compile میتوانند بخش بزرگی از زمان Pipeline را مصرف کنند.
به همین دلیل Build Cache و Remote Cache اهمیت زیادی پیدا کردهاند.
برای پروژههای بزرگتر میتوان از تکنولوژیهایی مانند BuildKit، Remote Cache، Bazel، Nx، Turborepo و ابزارهای تخصصی Build استفاده کرد.
در چنین شرایطی ممکن است انتخاب CI Server دیگر مهمترین عامل Performance نباشد؛ بلکه معماری Build و Cache تعیین کند Pipeline شما ۵ دقیقه طول بکشد یا ۳۰ دقیقه.
Trend مهم: AI در CI/CD
هوش مصنوعی نیز به تدریج وارد Pipelineها شده است، اما کاربرد واقعی آن بیشتر از «نوشتن YAML» است.
نمونه کاربردهای جدیتر عبارتاند از:
- تشخیص Failureهای تکرارشونده
- تحلیل Logهای Pipeline
- پیشنهاد Root Cause
- بهینهسازی زمان اجرای Jobها
- تشخیص Testهای Flaky
- پیشنهاد تغییر Pipeline
- تشخیص Anomaly در زمان Build
- تحلیل Deployment Failure
- اتصال CI/CD به AIOps و Observability
این روند در نهایت CI/CD را به بخش مهمی از Platform Engineering و AIOps تبدیل میکند.
در مقاله آینده DevOps؛ از GitOps تا AIOps و Platform Engineering این تحول را با جزئیات بیشتری بررسی کردهایم.
CI/CD و Observability
یک Pipeline بدون Monitoring عملاً یک Black Box است.
تیم باید بداند:
- کدام Pipelineها بیشترین Failure را دارند؟
- متوسط زمان Build چقدر است؟
- Queue Time چقدر است؟
- کدام Testها کند یا Flaky هستند؟
- کدام Runnerها بیشترین مصرف منابع را دارند؟
- Deployment چه تأثیری روی Application داشته است؟
برای همین، CI/CD مدرن باید با Observability یکپارچه باشد.
میتوانید از خدمات مانیتورینگ حرفهای برای زیرساخت و Pipeline و از ابزارهایی مانند Grafana و Prometheus استفاده کنید.
برای آشنایی با Grafana مقاله Grafana چیست؟ و برای Prometheus مقاله Prometheus چیست؟ را ببینید.
همچنین Logهای Pipeline و سرویسها میتوانند در یک معماری متمرکز با خدمات مدیریت لاگ مدیریت شوند.
CI/CD و DORA Metrics
موفقیت CI/CD فقط به تعداد Pipelineهای اجراشده بستگی ندارد.
معیارهای مهمی مانند Deployment Frequency، Lead Time for Changes، Change Failure Rate و Time to Restore Service میتوانند تصویر بسیار بهتری از کیفیت فرآیند Delivery ارائه کنند.
در مقاله شاخصهای کلیدی موفقیت تیم DevOps و متریکهای DORA این موضوع را بهصورت کامل بررسی کردهایم.
آیا هنوز باید Jenkins انتخاب کنیم؟
پاسخ کوتاه: گاهی بله.
اگر یک سازمان Jenkins دارد و Pipelineهای زیادی روی آن اجرا میشوند، مهاجرت صرفاً برای اینکه «ابزار جدیدتر است» الزاماً تصمیم خوبی نیست.
اما اگر قرار است یک CI/CD جدید از صفر طراحی شود، باید Jenkins را در کنار GitLab CI، GitHub Actions، Buildkite، CircleCI و گزینههای جدیدتر مقایسه کرد.
اگر تیم کوچک است و نیازها سادهاند، Gitea Actions یا Woodpecker میتوانند گزینههای بسیار سبکتری باشند.
اگر Kubernetes محور هستید، ترکیب CI با Argo CD یا Flux ارزش بررسی دارد.
اگر سازمان Enterprise است، ابزارهایی مانند GitLab و Harness نیز وارد بازی میشوند.
چه ابزار CI/CD را برای چه سناریویی انتخاب کنیم؟
| سناریو | انتخابهای پیشنهادی |
|---|---|
| پروژه کوچک روی GitHub | GitHub Actions |
| پروژه Open Source | GitHub Actions |
| سازمان GitLab محور | GitLab CI/CD |
| Self-hosted و کنترل کامل | GitLab Self-managed / Jenkins |
| Pipelineهای بسیار سفارشی | Jenkins |
| CI تخصصی SaaS | CircleCI / Buildkite |
| Enterprise Software Delivery | GitLab / Harness |
| Kubernetes + GitOps | Argo CD / Flux |
| Kubernetes-native CI | Tekton |
| Git Server بسیار سبک | Gitea / Forgejo |
| CI بسیار سبک Self-hosted | Woodpecker CI |
| Platform Engineering پیشرفته | ترکیب چند ابزار |
یک معماری مدرن CI/CD برای سازمان
برای یک سازمان متوسط یا بزرگ، معماری زیر میتواند نمونه مناسبی باشد:
Developer
   │
   ▼
GitLab / GitHub
   │
   ▼
CI
(GitLab CI / GitHub Actions / Jenkins)
   │
   ├── Tests
   ├── SAST
   ├── Dependency Scan
   ├── Container Scan
   └── Build
        │
        ▼
Harbor / Container Registry
        │
        ▼
GitOps Repository
        │
        ▼
Argo CD / Flux
        │
        ▼
Kubernetes
        │
        ├── Monitoring
        ├── Logging
        ├── Tracing
        └── Sentry
این معماری یک مزیت مهم دارد: هر ابزار وظیفهای را انجام میدهد که برای آن مناسبتر است.
برای مثال CI مسئول Build و Test است و Argo CD مسئول Delivery. Monitoring نیز بهصورت مستقل وضعیت Application و Infrastructure را بررسی میکند.
در پروژههای پیچیدهتر، میتوان این معماری را با Containerization، Clustering، High Availability، Scaling و Disaster Recovery تکمیل کرد.
CI/CD فقط Pipeline نیست
یکی از مهمترین نکات در طراحی CI/CD این است که نباید تمام تمرکز را روی فایل YAML و مراحل Build گذاشت.
یک CI/CD Platform حرفهای باید حداقل این موارد را در نظر بگیرد:
- Source Control
- Runner Architecture
- Build Infrastructure
- Artifact Registry
- Secrets Management
- Security Scanning
- Deployment Strategy
- GitOps
- Observability
- Backup
- High Availability
- Disaster Recovery
- Access Control
- Auditability
- Cost Management
برای مثال اگر CI Server شما از کار بیفتد، آیا Backup دارید؟ اگر Registry از دسترس خارج شود چه اتفاقی برای Deploymentها میافتد؟ اگر یک Runner آلوده شود، آیا سایر Pipelineها در معرض خطر هستند؟ اگر Deployment اشتباه انجام شود، Rollback چگونه انجام میشود؟
این مسائل CI/CD را از یک ابزار ساده به بخشی از معماری زیرساخت سازمان تبدیل میکنند.
چکلیست انتخاب ابزار CI/CD
- آیا Source Code شما روی GitHub، GitLab یا یک Git Forge داخلی است؟
- آیا Self-hosted بودن برای شما ضروری است؟
- آیا به Air-gapped Environment نیاز دارید؟
- Pipelineها چقدر پیچیده هستند؟
- آیا Kubernetes دارید؟
- آیا GitOps نیاز دارید؟
- چه تعداد Build در روز اجرا میشود؟
- آیا Buildها CPU/GPU intensive هستند؟
- آیا Runnerهای Ephemeral لازم دارید؟
- آیا Compliance و Audit اهمیت دارد؟
- آیا Secretها باید کاملاً داخل Infrastructure سازمان باقی بمانند؟
- آیا Multi-Cluster Deployment دارید؟
- هزینه SaaS در مقیاس فعلی و آینده چقدر خواهد بود؟
- هزینه نگهداری Self-hosted چقدر است؟
- آیا تیم شما توان نگهداری Platform را دارد؟
اشتباهات رایج در انتخاب CI/CD
انتخاب ابزار فقط بر اساس محبوبیت
محبوبترین ابزار الزاماً بهترین ابزار برای شما نیست.
قرار دادن همه چیز داخل Jenkins
Jenkins میتواند تقریباً هر کاری انجام دهد؛ اما اینکه میتواند کاری را انجام دهد به این معنی نیست که باید تمام معماری شما را مدیریت کند.
استفاده از CI برای Deployment مستقیم Kubernetes
در بسیاری از معماریهای جدید، GitOps میتواند Separation بهتری بین Build و Deployment ایجاد کند.
نادیده گرفتن Runner Security
Runner در عمل کدی را اجرا میکند که ممکن است مخرب یا غیرقابل اعتماد باشد. بنابراین Runner باید مانند یک بخش حساس از Infrastructure در نظر گرفته شود.
بیتوجهی به Cache و Artifact
Pipelineهای بزرگ بدون Cache و Artifact Strategy مناسب بهسرعت کند و پرهزینه میشوند.
نداشتن Backup و Disaster Recovery
CI/CD نیز یک سرویس زیرساختی است. Repository، Configuration، Secrets، Registry و Metadata آن باید در برنامه Backup و DR دیده شوند.
برای این موضوع میتوانید خدمات Backup، مقاله چرا بکاپگیری حرفهای حیاتی است؟ و مقاله قانون ۳-۲-۱ Backup را مطالعه کنید.
جمعبندی
در سال ۲۰۲۶ انتخاب ابزار CI/CD دیگر یک مسابقه ساده بین Jenkins، GitLab و GitHub Actions نیست.
بازار به سمت معماریهای ترکیبی حرکت کرده است. GitHub Actions و GitLab CI همچنان گزینههای بسیار مهم برای CI هستند؛ Jenkins به دلیل انعطاف و حجم بالای نصبهای موجود همچنان اهمیت دارد؛ CircleCI و Buildkite برای سناریوهای تخصصی CI مطرحاند؛ Harness در فضای Enterprise Software Delivery قرار دارد و ابزارهایی مانند Tekton در حال تقویت نسل Kubernetes-native CI/CD هستند.
در بخش Continuous Delivery نیز GitOps باعث شده ابزارهایی مانند Argo CD و Flux نقش بسیار پررنگتری پیدا کنند.
در طرف دیگر، پروژههایی مانند Gitea، Forgejo و Woodpecker نشان میدهند که برای همه تیمها لازم نیست یک Platform بزرگ و سنگین اجرا شود. برای یک تیم کوچک یا محیط داخلی، یک Stack سبک Self-hosted میتواند کاملاً حرفهای و قابل اتکا باشد.
بنابراین بهترین CI/CD Tool لزوماً قدرتمندترین یا گرانترین ابزار نیست؛ بهترین انتخاب ابزاری است که با معماری نرمافزار، زیرساخت، تیم، الزامات امنیتی، حجم Build و مدل Deployment سازمان شما هماهنگ باشد.
در بسیاری از پروژههای حرفهای، پاسخ نهایی حتی یک ابزار واحد نیست؛ بلکه ترکیبی مانند GitLab + CI + Harbor + Argo CD + Kubernetes + Observability یا برای تیمی کوچکتر Gitea + Woodpecker + Registry + Argo CD میتواند معماری مناسبتری باشد.
سؤالات متداول
بهترین ابزار CI/CD در سال ۲۰۲۶ چیست؟
ابزار واحدی که برای همه بهترین باشد وجود ندارد. GitHub Actions و GitLab CI برای بسیاری از تیمها انتخابهای عمومی بسیار خوبی هستند؛ Jenkins برای سناریوهای پیچیده و Legacy همچنان قدرتمند است و Argo CD و Flux برای GitOps و Kubernetes بسیار مهماند.
آیا Jenkins هنوز ارزش استفاده دارد؟
بله. بهخصوص در سازمانهایی که Jenkins از قبل مستقر است یا Pipelineهای بسیار سفارشی دارند. با این حال برای پروژه جدید باید هزینه نگهداری و پیچیدگی آن با گزینههای جدیدتر مقایسه شود.
آیا GitHub Actions رایگان است؟
GitHub Actions برای Repositoryهای عمومی رایگان است. در Repositoryهای خصوصی، میزان استفاده رایگان و هزینه بر اساس Plan و مصرف Runner محاسبه میشود.
آیا GitLab CI رایگان است؟
GitLab نسخههای رایگان و تجاری دارد و GitLab Self-Managed نیز امکان اجرای Runnerهای اختصاصی را فراهم میکند. هزینه واقعی باید بر اساس قابلیتهای موردنیاز و مدل استقرار بررسی شود.
Gitea برای CI/CD مناسب است؟
بله. Gitea Actions میتواند CI را در کنار Git Forge سبک Gitea فراهم کند. برای تیمهای کوچک و محیطهایی که سادگی و مصرف پایین منابع اهمیت دارد، گزینه قابل توجهی است.
Argo CD جایگزین GitLab CI یا GitHub Actions است؟
معمولاً خیر. Argo CD بیشتر روی Continuous Delivery و GitOps تمرکز دارد، در حالی که GitHub Actions و GitLab CI بیشتر برای CI و اجرای Build و Test استفاده میشوند. این ابزارها میتوانند در یک معماری مشترک استفاده شوند.
برای Kubernetes چه CI/CDای بهتر است؟
انتخاب به معماری بستگی دارد، اما ترکیب یک CI مانند GitLab CI، GitHub Actions یا Jenkins با Argo CD یا Flux برای CD/GitOps یکی از الگوهای رایج است. Tekton نیز برای تیمهایی که Kubernetes-native CI میخواهند گزینه قدرتمندی است.
برای یک تیم کوچک چه ابزار CI/CD پیشنهاد میشود؟
اگر پروژه روی GitHub است، GitHub Actions معمولاً سادهترین نقطه شروع است. اگر Self-hosted بودن مهم است، Gitea یا Forgejo در کنار Gitea Actions یا Woodpecker میتوانند یک Stack سبک و کمهزینه ایجاد کنند.
خدمات CI/CD آلتیمیت کلاد
طراحی CI/CD حرفهای فقط نصب Jenkins یا GitLab نیست. معماری Runnerها، Pipeline، Security، Registry، Artifact Management، Deployment Strategy، Kubernetes، GitOps، Observability، Backup و High Availability همگی باید در طراحی نهایی دیده شوند.
آلتیمیت کلاد میتواند از طراحی معماری تا پیادهسازی و عملیاتیسازی خدمات CI/CD، GitLab، Jenkins و Argo CD را در کنار سایر اجزای زیرساخت و DevOps سازمان اجرا کند.
در پروژههای بزرگتر، این معماری میتواند با Containerization، Monitoring، Log Management، Security & Hardening، High Availability، Clustering، Backup و Disaster Recovery یکپارچه شود.
اگر سازمان شما به دنبال ساخت یا بازطراحی Platform تحویل نرمافزار است، میتوانید از مشاوره و خدمات تخصصی آلتیمیت کلاد استفاده کنید.


