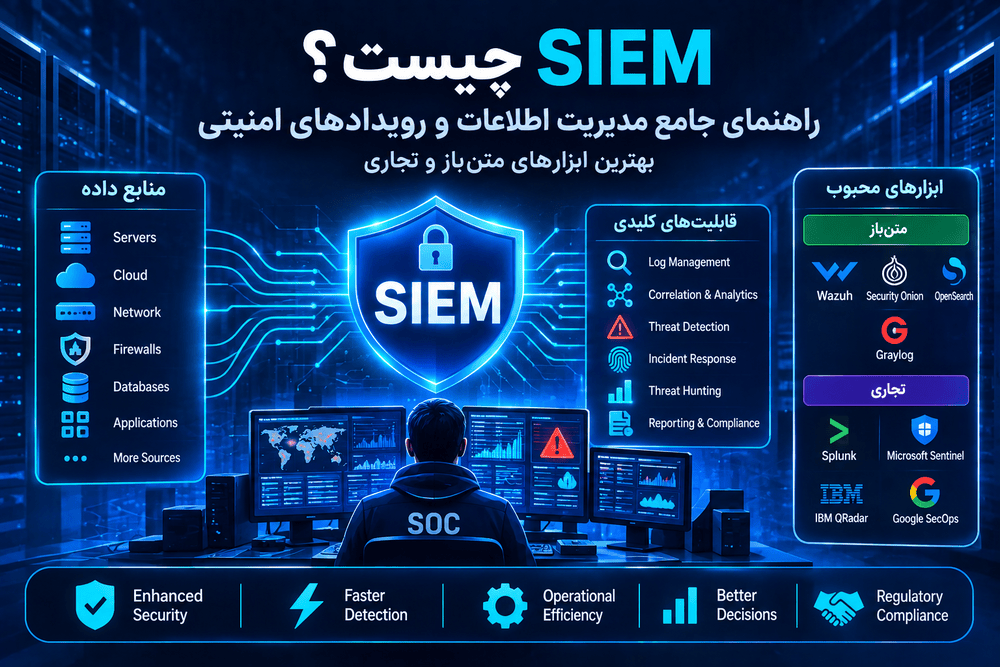
در زیرساختهای فناوری اطلاعات امروزی، هر سرور، فایروال، روتر، دیتابیس، اپلیکیشن، سرویس ابری و حساب کاربری میتواند صدها یا هزاران رویداد در طول روز تولید کند. بخشی از این رویدادها کاملاً عادی هستند؛ اما بعضی از آنها ممکن است نشانه تلاش برای نفوذ، دسترسی غیرمجاز، سرقت اطلاعات، سوءاستفاده از دسترسی کاربران یا فعالیت یک مهاجم در شبکه سازمان باشند.
مشکل اصلی این است که نشانههای یک حمله سایبری معمولاً در یک نقطه مشخص ظاهر نمیشوند. ممکن است تلاش برای ورود غیرمجاز در لاگ احراز هویت ثبت شود، دسترسی غیرعادی به دیتابیس در لاگ پایگاه داده دیده شود و ارتباط مشکوک با یک سرور خارجی در تجهیزات شبکه ثبت شده باشد. بررسی جداگانه این اطلاعات میتواند باعث شود ارتباط میان رویدادها از دید تیم امنیت پنهان بماند.
اینجاست که SIEM (Security Information and Event Management) اهمیت پیدا میکند. SIEM اطلاعات امنیتی را از منابع مختلف جمعآوری، نرمالسازی، ذخیره و تحلیل میکند تا بتوان رویدادهای مشکوک را شناسایی، به یکدیگر مرتبط و برای بررسی و پاسخگویی اولویتبندی کرد.
در این مقاله بررسی میکنیم SIEM دقیقاً چیست، چه اجزایی دارد، چگونه کار میکند، چه تفاوتی با SOC و SOAR دارد، چرا سازمانها به آن نیاز دارند و کدام ابزارهای متنباز و تجاری برای پیادهسازی آن مناسبتر هستند.
SIEM چیست؟
SIEM مخفف عبارت Security Information and Event Management و به معنی «مدیریت اطلاعات و رویدادهای امنیتی» است.
SIEM یک پلتفرم امنیتی است که اطلاعات و رویدادهای تولیدشده توسط منابع مختلف یک سازمان را جمعآوری و تحلیل میکند تا فعالیتهای مشکوک، تهدیدهای امنیتی و نقض احتمالی سیاستهای سازمان شناسایی شوند.
برای درک بهتر مفهوم SIEM، باید به دو قابلیت اصلی آن توجه کنیم:
۱. Security Information Management (SIM)
این بخش بر جمعآوری، ذخیرهسازی، سازماندهی و تحلیل اطلاعات امنیتی تمرکز دارد. نگهداری تاریخچه رویدادها، جستوجوی اطلاعات گذشته، گزارشگیری و بررسی فعالیتهای کاربران و سیستمها از جمله وظایف این بخش هستند.
۲. Security Event Management (SEM)
این بخش بر پایش و تحلیل رویدادهای امنیتی، تشخیص فعالیتهای مشکوک، همبستهسازی رخدادها و تولید هشدار تمرکز دارد. هدف آن شناسایی سریع رفتارهایی است که ممکن است نشاندهنده یک حمله یا نقض سیاست امنیتی باشند.
در عمل، SIEM مدرن این دو قابلیت را در یک پلتفرم یکپارچه ارائه میدهد. چنین پلتفرمی فقط اطلاعات را ذخیره نمیکند؛ بلکه تلاش میکند از میان حجم زیادی از دادهها، اطلاعاتی را استخراج کند که برای تصمیمگیری امنیتی ارزش دارند.
چرا سازمانها به SIEM نیاز دارند؟
تقریباً تمام سازمانها به شکلی از ثبت و نگهداری رویدادها نیاز دارند؛ اما با افزایش تعداد سرویسها، کاربران، سرورها و ارتباطات شبکه، بررسی دستی این اطلاعات دیگر روش قابل اتکایی نیست.
فرض کنید یک سازمان دارای ۶۰ ماشین مجازی، چند دیتابیس، تعداد زیادی سرویس نرمافزاری، فایروال، تجهیزات شبکه، سامانه حسابداری و چندین سرویس ابری است. هرکدام از این منابع اطلاعات امنیتی خود را تولید میکنند. بدون یک سیستم متمرکز، تیم امنیت برای بررسی یک رخداد باید به چندین محیط مختلف متصل شود و اطلاعات را بهصورت دستی کنار هم قرار دهد.
این مسئله چند مشکل اساسی ایجاد میکند:
- نبود دید متمرکز: اطلاعات امنیتی در سیستمهای مختلف پراکنده هستند و تصویر یکپارچهای از وضعیت امنیت سازمان وجود ندارد.
- تشخیص دیرهنگام حملات: ممکن است مهاجم برای مدت طولانی در شبکه فعالیت کند، بدون اینکه نشانههای پراکنده فعالیت او به یکدیگر مرتبط شوند.
- افزایش خطای انسانی: بررسی دستی حجم زیادی از رویدادها احتمال نادیدهگرفتن هشدارهای مهم را افزایش میدهد.
- دشواری بررسی رخدادها: پس از وقوع حادثه، پیدا کردن زمان شروع، مسیر نفوذ و دامنه تأثیر حمله دشوار میشود.
- محدودیت در ممیزی و گزارشگیری: استخراج تاریخچه قابل اتکا از فعالیت کاربران، مدیران سیستم و سرویسها زمانبر خواهد بود.
- نبود همبستگی میان منابع: رویدادهای مرتبط از فایروال، سرور، دیتابیس و برنامه ممکن است بهصورت جداگانه بررسی شوند.
SIEM برای پاسخ به این مشکلات طراحی شده است. با استفاده از آن میتوان اطلاعات امنیتی را در یک محل متمرکز کرد، قواعد تشخیص را روی آنها اجرا کرد و برای رخدادهای مهم هشدار ایجاد کرد.
SIEM چه تهدیدهایی را شناسایی میکند؟
یکی از مهمترین کاربردهای SIEM شناسایی رفتارهای غیرعادی و فعالیتهایی است که میتوانند نشانه حمله سایبری باشند. نوع تهدیدهای قابل شناسایی به منابع داده، کیفیت لاگها، قواعد تشخیص و میزان پوشش زیرساخت بستگی دارد.
۱. حملات Brute Force
در حملات Brute Force، مهاجم تلاش میکند با امتحانکردن تعداد زیادی رمز عبور یا ترکیب نام کاربری و رمز عبور، به یک حساب کاربری دسترسی پیدا کند.
SIEM میتواند رویدادهای ورود ناموفق را از منابع مختلف دریافت کند و الگوهایی مانند تعداد زیاد تلاش ناموفق، تلاش از IPهای غیرمعمول، ورود به حسابهای حساس یا موفقیت ورود پس از مجموعهای از تلاشهای ناموفق را شناسایی کند.
۲. دسترسی غیرمجاز و افزایش سطح دسترسی
تغییر غیرمنتظره سطح دسترسی یک کاربر، اضافهشدن حساب جدید به گروه مدیران، استفاده غیرمعمول از حسابهای ممتاز یا تلاش برای دسترسی به منابع حساس میتواند نشانه فعالیت مشکوک باشد.
SIEM با تحلیل رویدادهای Active Directory، Linux، سرویسهای احراز هویت و سیستمهای مدیریت دسترسی میتواند چنین فعالیتهایی را شناسایی کند.
۳. حرکت جانبی در شبکه (Lateral Movement)
مهاجم پس از نفوذ اولیه ممکن است تلاش کند از یک سیستم به سیستمهای دیگر دسترسی پیدا کند. برای مثال، با استفاده از اعتبارنامههای سرقتشده به سرورهای دیگر متصل شود یا از یک حساب دارای دسترسی بالا برای گسترش نفوذ استفاده کند.
بررسی ارتباط میان رویدادهای ورود، دسترسی شبکه، اجرای پردازشها و تغییرات حسابهای کاربری میتواند به شناسایی این رفتار کمک کند.
۴. استخراج و انتقال غیرمجاز اطلاعات (Data Exfiltration)
انتقال غیرعادی حجم زیادی از اطلاعات به مقصدی ناشناخته، دسترسی غیرمعمول به فایلهای حساس یا فعالیت مشکوک در ارتباطات خروجی شبکه میتواند نشانه تلاش برای سرقت اطلاعات باشد.
SIEM میتواند اطلاعات فایروال، Proxy، DNS، سامانههای ذخیرهسازی و فعالیت کاربران را برای شناسایی چنین الگوهایی تحلیل کند. البته تشخیص دقیق انتقال اطلاعات به بیرون ممکن است به ابزارهای تکمیلی مانند DLP، NDR و تحلیل ترافیک شبکه نیز نیاز داشته باشد.
۵. بدافزار و Ransomware
فعالیتهایی مانند اجرای پردازشهای مشکوک، تغییر گسترده فایلها، غیرفعالشدن ابزارهای امنیتی، ایجاد سرویسهای ناشناخته یا ارتباط با زیرساختهای شناختهشده مهاجمان میتوانند نشانه آلودگی سیستم باشند.
SIEM با دریافت رویدادهای Endpoint و اطلاعات ابزارهای امنیتی میتواند این نشانهها را در کنار یکدیگر بررسی کند.
۶. فعالیت مشکوک کاربران داخلی (Insider Threat)
همه تهدیدها از خارج سازمان ایجاد نمیشوند. گاهی یک کاربر داخلی، پیمانکار یا حساب کاربری دارای دسترسی مجاز ممکن است از سطح دسترسی خود سوءاستفاده کند.
برای مثال، دانلود غیرمعمول اطلاعات، دسترسی به منابع خارج از حوزه مسئولیت، فعالیت در ساعات غیرمتعارف یا تغییر غیرمنتظره مجوزها میتواند نیازمند بررسی امنیتی باشد.
۷. سوءاستفاده از آسیبپذیریها و حملات مبتنی بر وب
رویدادهای WAF، Web Server، Application و سیستمهای تشخیص نفوذ میتوانند اطلاعات مهمی درباره تلاش برای سوءاستفاده از آسیبپذیریها ارائه دهند. SIEM با ترکیب این اطلاعات میتواند الگوهای مشکوک مانند درخواستهای غیرعادی، اسکن مسیرها و تلاشهای تکراری برای بهرهبرداری از آسیبپذیریها را شناسایی کند.
SIEM چگونه کار میکند؟
یک سامانه SIEM معمولاً از چند مرحله اصلی تشکیل میشود. اگرچه جزئیات پیادهسازی در ابزارهای مختلف متفاوت است، چرخه کلی عملکرد آن را میتوان به شکل زیر توضیح داد:
- جمعآوری رویدادها از منابع مختلف
- انتقال و دریافت دادهها
- Parsing و Normalization
- غنیسازی اطلاعات (Enrichment)
- ذخیرهسازی و Indexing
- تحلیل و همبستهسازی رویدادها
- تشخیص تهدید و تولید هشدار
- بررسی، پاسخگویی و مستندسازی رخداد
۱. جمعآوری رویدادها (Log Collection)
در اولین مرحله، SIEM باید اطلاعات امنیتی را از منابع مختلف دریافت کند. این منابع میتوانند شامل موارد زیر باشند:
- سیستمعاملهای Linux و Windows
- Active Directory و سرویسهای احراز هویت
- فایروالها و تجهیزات امنیت شبکه
- روترها، سوئیچها و تجهیزات شبکه
- Web Serverهایی مانند Nginx و Apache
- Applicationها و Microservices
- دیتابیسهایی مانند PostgreSQL، MySQL و SQL Server
- سرویسهای Cloud و زیرساخت مجازیسازی
- EDR، Antivirus، IDS و IPS
- سامانههای مدیریت دسترسی و هویت
جمعآوری داده میتواند از طریق Agent، Syslog، API، Windows Event Forwarding، اتصال مستقیم به سرویسها یا روشهای اختصاصی هر محصول انجام شود.
۲. Parsing و Normalization
هر سیستم ممکن است رویدادها را با ساختار متفاوتی ثبت کند. برای مثال، یک فایروال اطلاعات IP مبدأ و مقصد را در قالب خاص خود ذخیره میکند، درحالیکه Windows Event Log از ساختار دیگری استفاده میکند.
SIEM باید این اطلاعات را استخراج و به ساختاری استاندارد تبدیل کند تا بتوان رویدادهای منابع مختلف را با یکدیگر مقایسه کرد.
برای مثال، اطلاعات زیر ممکن است در یک رویداد نرمالشده قرار گیرند:
{
  "timestamp": "2026-11-03T10:25:00Z",
  "source": "firewall-01",
  "event_type": "authentication_failure",
  "source_ip": "192.0.2.10",
  "destination_ip": "198.51.100.20",
  "username": "admin",
  "severity": "medium",
  "protocol": "ssh"
}
این ساختار نمونهای ساده است و نشان میدهد چگونه اطلاعات منابع مختلف میتوانند به فیلدهای قابل جستوجو و تحلیل تبدیل شوند.
۳. Enrichment؛ غنیسازی اطلاعات
اطلاعات خام همیشه برای تصمیمگیری کافی نیستند. گاهی لازم است اطلاعات تکمیلی به رویداد اضافه شود.
برای مثال:
- تبدیل IP به اطلاعات جغرافیایی تقریبی
- بررسی IP در منابع Threat Intelligence
- تطبیق نام کاربر با اطلاعات دپارتمان و سطح دسترسی
- تعیین اهمیت دارایی یا سرور در سازمان
- افزودن اطلاعات آسیبپذیریهای شناختهشده
- ارتباطدادن رویداد با تکنیکهای MITRE ATT&CK
غنیسازی اطلاعات باعث میشود تحلیلگر بهجای مشاهده یک رویداد خام، زمینه بیشتری برای ارزیابی اهمیت آن داشته باشد.
۴. ذخیرهسازی و Indexing
رویدادهای دریافتی باید در ساختاری ذخیره شوند که امکان جستوجو، فیلترکردن، تحلیل تاریخی و گزارشگیری را فراهم کند.
در برخی معماریها از موتورهای جستوجو و تحلیل داده مانند Elasticsearch یا OpenSearch استفاده میشود. در محصولات دیگر، موتور ذخیرهسازی و تحلیل اختصاصی وجود دارد.
طراحی این لایه اهمیت زیادی دارد؛ زیرا حجم دادههای امنیتی میتواند بسیار زیاد باشد. نگهداری تمام رویدادها در بالاترین سطح Performance و برای مدت طولانی ممکن است هزینه زیادی ایجاد کند.
۵. Detection؛ تشخیص تهدید
در این مرحله، رویدادها بر اساس قواعد امنیتی، الگوهای رفتاری، تحلیل آماری و سایر روشهای تشخیص بررسی میشوند.
برای مثال، یک Rule میتواند زمانی هشدار ایجاد کند که در مدت پنج دقیقه تعداد مشخصی تلاش ناموفق برای ورود به یک حساب حساس از یک IP ثبت شود.
در سیستمهای پیشرفتهتر، میتوان چند رویداد متفاوت را در یک سناریوی امنیتی ترکیب کرد. برای مثال:
- ورود ناموفق مکرر به یک حساب کاربری
- ورود موفق از یک IP غیرمعمول
- ایجاد یک حساب کاربری جدید با سطح دسترسی بالا
- دسترسی به فایلهای حساس
- ایجاد ارتباط خروجی غیرعادی از همان میزبان
هرکدام از این رویدادها بهتنهایی ممکن است دلایل مجاز داشته باشند؛ اما کنار هم قرارگرفتن آنها میتواند احتمال وقوع یک رخداد امنیتی جدی را افزایش دهد.
۶. Alerting و Incident Management
پس از شناسایی یک الگوی مشکوک، SIEM میتواند هشدار تولید کند و آن را از طریق داشبورد، ایمیل، پیامرسان یا سیستم مدیریت رخداد در اختیار تیم امنیت قرار دهد.
در مرحله بعد، تحلیلگر باید هشدار را بررسی کند، شواهد مرتبط را جمعآوری کند، اهمیت رخداد را تعیین کند و در صورت تأیید تهدید، فرایند پاسخگویی را آغاز کند.
معماری کلی یک سامانه SIEM
معماری SIEM باید متناسب با حجم داده، تعداد منابع، میزان دسترسپذیری موردنیاز و مدت نگهداری طراحی شود. در یک معماری معمولی، اجزای زیر وجود دارند:
Servers / Endpoints / Firewalls / Network / Databases
                         |
                         v
             Agents / Syslog / APIs / Collectors
                         |
                         v
               Ingestion & Processing
                         |
                         v
              Parsing / Normalization
                         |
                         v
                 Enrichment Layer
                         |
                         v
               SIEM Storage & Indexing
                         |
                         v
              Detection & Correlation
                         |
               +---------+---------+
               |                   |
               v                   v
             Alerts          Threat Hunting
               |                   |
               +---------+---------+
                         |
                         v
                SOC / Incident Queue
                         |
                         v
                Investigation & Response
                         |
                         v
                 Reporting & Auditing
در معماریهای بزرگتر، بخشهای جمعآوری، پردازش، ذخیرهسازی و تحلیل ممکن است روی سرورهای جداگانه یا کلاسترهای مستقل اجرا شوند. همچنین برای جلوگیری از ازدسترفتن داده، باید Buffer، Queue، مسیرهای جایگزین انتقال و مکانیزمهای بازیابی در نظر گرفته شوند.
اجزای مهم و قابلیتهای یک SIEM حرفهای
همه محصولات SIEM قابلیتهای یکسانی ندارند. هنگام انتخاب راهکار باید مشخص کنیم کدام قابلیتها برای نیاز سازمان ضروری هستند.
Log Management
مدیریت متمرکز لاگها، جستوجو، نگهداری، فیلتر و گزارشگیری از اطلاعات امنیتی یکی از پایههای SIEM است. البته Log Management بهتنهایی SIEM محسوب نمیشود؛ تشخیص تهدید و تحلیل امنیتی نیز باید وجود داشته باشد.
Correlation Engine
موتور همبستهسازی، رویدادهای مختلف را بر اساس زمان، کاربر، IP، دارایی، نوع فعالیت و سایر ویژگیها به یکدیگر مرتبط میکند.
این قابلیت به شناسایی زنجیره حملات کمک میکند؛ حملاتی که ممکن است در صورت بررسی جداگانه رویدادها قابل تشخیص نباشند.
Detection Rules
قواعد تشخیص مشخص میکنند چه رفتارهایی باید بهعنوان فعالیت مشکوک شناسایی شوند. این قواعد میتوانند از پیش تعریفشده باشند یا بر اساس نیاز سازمان توسعه پیدا کنند.
قواعد مناسب باید متناسب با نوع داراییها، معماری شبکه و تهدیدهای محتمل تنظیم شوند. فعالکردن تعداد زیادی Rule بدون بررسی و تنظیم، میتواند حجم هشدارهای کمارزش را افزایش دهد.
Threat Intelligence
Threat Intelligence اطلاعاتی درباره تهدیدهای شناختهشده، Indicators of Compromise، IPهای مخرب، دامنههای مشکوک، Hash فایلها و الگوهای فعالیت مهاجمان فراهم میکند.
SIEM میتواند این اطلاعات را برای غنیسازی رویدادها و شناسایی ارتباط با زیرساختهای شناختهشده مهاجمان استفاده کند.
Threat Hunting
Threat Hunting به فرایند جستوجوی فعالانه نشانههای تهدید در دادههای سازمان گفته میشود. در این روش، تحلیلگر صرفاً منتظر هشدارهای خودکار نمیماند؛ بلکه فرضیههایی درباره رفتار مهاجم مطرح میکند و دادهها را برای یافتن شواهد بررسی میکند.
UEBA
UEBA (User and Entity Behavior Analytics) به تحلیل رفتار کاربران و موجودیتها گفته میشود. هدف آن شناسایی رفتارهایی است که نسبت به الگوی معمول فعالیت یک کاربر، دستگاه یا سرویس غیرعادی هستند.
برای مثال، اگر یک حساب کاربری معمولاً در ساعات کاری به چند سامانه مشخص دسترسی داشته باشد، اما ناگهان در نیمهشب حجم زیادی از اطلاعات را از چند سرور حساس دریافت کند، این رفتار میتواند برای بررسی بیشتر علامتگذاری شود.
UEBA میتواند از روشهای آماری، قواعد رفتاری و یادگیری ماشین استفاده کند؛ اما وجود این قابلیت در همه محصولات یا همه پلنها یکسان نیست.
Case Management
مدیریت پروندههای امنیتی به تیم اجازه میدهد هشدارها را به Incident تبدیل کند، شواهد را نگهداری کند، وظایف را به افراد مختلف اختصاص دهد و روند رسیدگی را ثبت کند.
Reporting و Audit Trail
SIEM باید بتواند گزارشهای قابل استفاده برای مدیریت، تیم امنیت و ممیزی تهیه کند. همچنین لازم است مشخص باشد چه کسی هشدار را مشاهده کرده، چه تغییراتی انجام داده و چه اقداماتی در جریان بررسی رخداد صورت گرفته است.
تفاوت SIEM، SOC، SOAR، XDR و NDR چیست؟
این اصطلاحات در حوزه امنیت سازمانی زیاد استفاده میشوند، اما هرکدام مفهوم متفاوتی دارند. شناخت تفاوت آنها از انتخاب نادرست ابزار جلوگیری میکند.
| مفهوم | تعریف | وظیفه اصلی |
|---|---|---|
| SIEM | Security Information and Event Management | جمعآوری، تحلیل، همبستهسازی و تشخیص رویدادهای امنیتی |
| SOC | Security Operations Center | مرکز عملیاتی شامل افراد، فرایندها و فناوریهای امنیتی |
| SOAR | Security Orchestration, Automation and Response | هماهنگسازی ابزارها و خودکارسازی فرایند پاسخ به رخداد |
| XDR | Extended Detection and Response | تشخیص و پاسخ یکپارچه در Endpoint، شبکه، هویت، ایمیل و سایر لایهها |
| NDR | Network Detection and Response | تحلیل ترافیک و رفتار شبکه برای شناسایی تهدیدها |
| EDR | Endpoint Detection and Response | تشخیص و پاسخ به تهدیدها در سیستمهای Endpoint |
| UEBA | User and Entity Behavior Analytics | تحلیل رفتار کاربران و موجودیتها برای شناسایی ناهنجاری |
SIEM در برابر SOC
SIEM یک پلتفرم فناوری است؛ اما SOC یک مرکز عملیاتی است که مسئول پایش، تحلیل و پاسخگویی به رخدادهای امنیتی است.
یک سازمان میتواند SIEM داشته باشد، اما SOC نداشته باشد. در چنین شرایطی، ابزار دادهها را جمعآوری و هشدارها را تولید میکند، ولی ممکن است نیروی متخصص و فرایند مشخصی برای بررسی و پاسخ به هشدارها وجود نداشته باشد.
به همین دلیل، خرید یا نصب SIEM بهتنهایی به معنی ایجاد SOC نیست.
SIEM در برابر SOAR
SIEM عمدتاً بر جمعآوری و تحلیل رویدادها و تشخیص تهدید تمرکز دارد. SOAR به خودکارسازی و هماهنگی اقدامات پاسخگویی کمک میکند.
برای مثال، SIEM ممکن است یک ورود مشکوک را شناسایی و هشدار تولید کند. SOAR میتواند بر اساس یک Playbook، اطلاعات IP را بررسی کند، پرونده رخداد بسازد، به تیم امنیت اطلاع دهد و در صورت تأیید شرایط مشخص، از طریق API یک حساب یا IP را مسدود کند.
بعضی محصولات مدرن قابلیتهای SIEM و SOAR را در یک پلتفرم ارائه میکنند، اما این دو مفهوم همچنان از نظر معماری و وظیفه متفاوتاند.
بهترین ابزارهای SIEM کداماند؟
انتخاب بهترین ابزار SIEM به نیاز سازمان بستگی دارد. یک ابزار ممکن است برای سازمانی با چند ده سرور و تیم کوچک بسیار مناسب باشد، اما برای یک بانک یا سازمان بزرگ با حجم بالای رویداد، الزامات نگهداری طولانیمدت و نیازهای پیچیده Threat Hunting کافی نباشد.
برای انتخاب درست، ابزارها را به دو گروه اصلی تقسیم میکنیم: راهکارهای متنباز و قابل استقرار روی زیرساخت اختصاصی، و راهکارهای تجاری و سازمانی.
بهترین ابزارهای متنباز SIEM
۱. Wazuh
Wazuh یکی از شناختهشدهترین گزینههای متنباز برای پیادهسازی قابلیتهای SIEM و XDR است. این پلتفرم برای پایش امنیتی Endpointها، سرورها، محیطهای مجازی، Containerها و برخی منابع ابری طراحی شده است.
Wazuh علاوه بر تحلیل لاگها، قابلیتهایی مانند File Integrity Monitoring، Vulnerability Detection، Security Configuration Assessment، تشخیص فعالیتهای مشکوک و مدیریت Agentها را ارائه میدهد.
معماری Wazuh
معماری اصلی Wazuh از سه بخش مرکزی و Agent تشکیل شده است:
- Wazuh Agent: روی سیستمهای تحت پایش نصب میشود و اطلاعات امنیتی، وضعیت فایلها، رویدادها و دادههای موردنیاز را جمعآوری میکند.
- Wazuh Server: دادههای دریافتی را تحلیل میکند و با استفاده از Decoderها و Ruleها، رویدادهای امنیتی را شناسایی میکند.
- Wazuh Indexer: اطلاعات و هشدارهای پردازششده را ذخیره و قابل جستوجو میکند.
- Wazuh Dashboard: محیط مدیریتی و بصری برای مشاهده هشدارها، گزارشها و وضعیت سیستمها فراهم میکند.
قابلیتهای مهم Wazuh
- File Integrity Monitoring برای شناسایی تغییرات غیرمنتظره فایلها
- Vulnerability Detection برای شناسایی نرمافزارهای آسیبپذیر
- Security Configuration Assessment برای بررسی تنظیمات امنیتی
- Log Data Analysis برای تحلیل رویدادها
- Rootcheck و تشخیص برخی رفتارهای مشکوک
- Active Response برای اجرای اقدامات پاسخگویی تعریفشده
- مدیریت متمرکز Agentها
- قابلیتهای مرتبط با Compliance و گزارشگیری
مزایای Wazuh
- متنباز و قابل استقرار روی زیرساخت اختصاصی
- مناسب برای پایش امنیتی سرورها و Endpointها
- معماری مشخص و امکان توسعه افقی اجزای مرکزی
- قابلیت تعریف Rule و Decoder سفارشی
- مناسب برای شروع پیادهسازی SIEM در سازمانهای کوچک و متوسط
- امکان یکپارچهسازی با ابزارهای امنیتی دیگر
محدودیتها و ملاحظات Wazuh
Wazuh به معنی داشتن یک SOC کامل و آماده نیست. برای رسیدن به پوشش امنیتی مناسب باید منابع داده بهدرستی انتخاب شوند، Ruleها تنظیم شوند، هشدارهای کمارزش کاهش پیدا کنند و فرایند رسیدگی به رخداد تعریف شود.
همچنین برای محیطهای بزرگ، طراحی ظرفیت Indexer، مدیریت حجم داده، نگهداری، دسترسپذیری و تنظیمات عملکرد اهمیت زیادی دارد.
مناسب برای: سازمانهای کوچک و متوسط، شرکتهایی با زیرساخت On-premises، تیمهایی که به پایش Endpoint و سرور نیاز دارند و سازمانهایی که به دنبال شروع اقتصادی با یک پلتفرم متنباز هستند.
۲. Security Onion
Security Onion یک پلتفرم رایگان و متنباز برای عملیات امنیتی، Network Security Monitoring و بررسی تهدیدهاست. این ابزار برای سازمانهایی که به دید عمیقتری از ترافیک شبکه و رفتار میزبانها نیاز دارند، گزینه مهمی محسوب میشود.
Security Onion مجموعهای از ابزارهای امنیتی را در یک معماری یکپارچه گرد هم میآورد. اجزای آن میتوانند شامل موارد زیر باشند:
- Suricata: برای تشخیص تهدیدهای شبکه بر اساس Signature و قواعد تشخیص.
- Zeek: برای تحلیل ترافیک شبکه و تولید Metadata مربوط به پروتکلها و ارتباطات.
- Elastic Agent: برای جمعآوری اطلاعات میزبان و Endpoint.
- Osquery: برای اجرای Query روی وضعیت سیستمها و جمعآوری اطلاعات Endpoint.
- Elasticsearch: برای ذخیره و جستوجوی دادههای امنیتی.
- Case Management و Hunt: برای بررسی هشدارها، Threat Hunting و مدیریت پروندهها.
مزایای Security Onion
- پوشش مناسب Network Visibility و Host Visibility
- ترکیب ابزارهای شناختهشده امنیت شبکه
- قابلیت تحلیل ترافیک و بررسی رخدادهای شبکه
- امکان استفاده از PCAP و بررسی شواهد شبکه
- قابلیت Threat Hunting و مدیریت هشدارها
- مناسب برای تیمهای امنیتی و محیطهای آزمایشگاهی و سازمانی
محدودیتها و ملاحظات Security Onion
Security Onion بیشتر یک پلتفرم جامع Network Security Monitoring و عملیات دفاعی است و نباید آن را صرفاً جایگزین مستقیم تمام قابلیتهای یک SIEM عمومی دانست.
همچنین دریافت و ذخیره ترافیک شبکه، بهخصوص در محیطهای پرترافیک، به طراحی دقیق Sensorها، Storage، پهنای باند و منابع سختافزاری نیاز دارد.
مناسب برای: سازمانهایی که به تحلیل عمیق شبکه، تشخیص نفوذ، Threat Hunting و بررسی ترافیک نیاز دارند؛ بهویژه تیمهای امنیتی که میخواهند فراتر از لاگهای سرورها دید داشته باشند.
۳. OpenSearch Security Analytics
OpenSearch Security Analytics یک راهکار متنباز برای تشخیص و تحلیل تهدیدهای امنیتی بر اساس دادههای لاگ است که در اکوسیستم OpenSearch ارائه میشود.
این ابزار برای سازمانهایی مناسب است که میخواهند از موتور جستوجو و تحلیل OpenSearch برای ساخت یک پلتفرم امنیتی استفاده کنند.
قابلیتهای مهم
- Threat Detection بر اساس Ruleهای امنیتی
- استفاده از Ruleهای آماده و قابل سفارشیسازی
- تعریف Detector برای منابع داده مختلف
- تولید Finding و Alert
- همبستهسازی Findingها از منابع مختلف
- داشبوردهای امنیتی و امکان بررسی رویدادها
- استفاده از Sigma Rules بهعنوان نقطه شروع برای Detection Engineering
یکی از قابلیتهای مهم OpenSearch Security Analytics، Correlation Engine است. این قابلیت میتواند Findingهای مربوط به چند منبع داده را با یکدیگر مقایسه کند و ارتباط میان آنها را برای بررسی بهتر رخداد نمایش دهد.
مزایای OpenSearch Security Analytics
- متنباز و مبتنی بر اکوسیستم OpenSearch
- قابلیت جستوجو و تحلیل حجم زیادی از داده
- امکان سفارشیسازی Detection Ruleها
- پشتیبانی از انواع منابع داده و Log Typeها
- قابلیت همبستهسازی رخدادها
- مناسب برای ساخت راهکارهای اختصاصی SIEM
محدودیتها و ملاحظات
OpenSearch Security Analytics یک راهکار انعطافپذیر است، اما برای تبدیلشدن به یک پلتفرم عملیاتی کامل ممکن است به طراحی و توسعه اجزای تکمیلی نیاز داشته باشد؛ از جمله مدیریت Agentها، دریافت داده از منابع مختلف، طراحی فرایند Incident Management و توسعه Ruleهای متناسب با محیط سازمان.
بنابراین، باید میان استفاده از یک محصول SIEM آماده و ساخت یک SIEM اختصاصی مبتنی بر OpenSearch تفاوت قائل شد.
مناسب برای: سازمانهایی با تیم فنی توانمند، نیاز به سفارشیسازی بالا و تمایل به ساخت یک پلتفرم تحلیل امنیتی مبتنی بر فناوریهای متنباز.
۴. Graylog
Graylog یک پلتفرم مدیریت لاگ و تحلیل رویداد است که قابلیتهای مرتبط با Security Monitoring و SIEM را نیز ارائه میدهد.
Graylog برای جمعآوری، پردازش، جستوجو و تحلیل متمرکز لاگها شناخته میشود. قابلیتهای آن بسته به نسخه و پلن انتخابشده متفاوت است.
قابلیتهای مهم
- جمعآوری و مدیریت متمرکز لاگها
- Parsing و پردازش دادهها
- ساخت Dashboard و گزارش
- تعریف Event و Alert
- قابلیت Event Correlation در پلنهای مربوط
- یکپارچهسازی با ابزارها و سرویسهای دیگر
- قابلیتهای امنیتی و محتوای آماده در محصولات Security
مزایا و محدودیتها
Graylog برای سازمانهایی که نیاز اصلی آنها مدیریت لاگ و ساخت جریانهای تحلیل رویداد است، گزینه قابل بررسی محسوب میشود. بااینحال، نباید فرض کرد تمام قابلیتهای پیشرفته امنیتی، Correlation و پاسخ خودکار در نسخه رایگان آن وجود دارند. پیش از انتخاب، ماتریس قابلیتهای نسخه موردنظر باید بررسی شود.
مناسب برای: سازمانهایی که مدیریت لاگ و تحلیل رویداد را در اولویت دارند و میخواهند در صورت نیاز از قابلیتهای امنیتی پیشرفتهتر استفاده کنند.
۵. Elastic Security
Elastic Security راهکار امنیتی مبتنی بر اکوسیستم Elastic است که قابلیتهای SIEM، تحلیل امنیتی و XDR را ارائه میکند.
این راهکار از موتور Elasticsearch و محیط Kibana برای جمعآوری، جستوجو، تحلیل و بررسی اطلاعات استفاده میکند و میتواند دادههای امنیتی را از Endpointها، شبکه، سرویسهای ابری و سایر منابع دریافت کند.
اجزای مهم اکوسیستم Elastic
- Elasticsearch: موتور ذخیرهسازی، جستوجو و تحلیل داده.
- Kibana: محیط داشبورد، جستوجو و تحلیل اطلاعات.
- Elastic Agent: جمعآوری داده از Endpointها و منابع مختلف.
- Fleet: مدیریت متمرکز Agentها و Integrationها.
- Elastic Security: قابلیتهای SIEM و XDR.
مزایای Elastic Security
- موتور قدرتمند جستوجو و تحلیل
- پشتیبانی از منابع داده متنوع
- قابلیت توسعه Detection Ruleها
- داشبوردها و ابزارهای Threat Hunting
- یکپارچگی با اکوسیستم Elastic
- قابلیت استفاده در معماریهای بزرگ و توزیعشده
محدودیتها و ملاحظات
Elastic Security را باید با توجه به نسخه، قابلیتهای اشتراک و معماری استقرار بررسی کرد. برخی قابلیتهای پیشرفته امنیتی و مدیریتی ممکن است به اشتراک یا پلن مشخص نیاز داشته باشند.
همچنین هزینه ذخیرهسازی و Indexing در حجم بالای رویدادها، طراحی Data Lifecycle، مدیریت Cluster و نگهداری زیرساخت باید از ابتدا در نظر گرفته شود.
مناسب برای: سازمانهایی با حجم بالای داده، نیاز به جستوجوی پیشرفته، تیم فنی توانمند و تمایل به استفاده از اکوسیستم Elastic برای تحلیل لاگ و امنیت.
مقایسه ابزارهای متنباز SIEM
| ابزار | تمرکز اصلی | نقاط قوت | ملاحظات |
|---|---|---|---|
| Wazuh | SIEM و XDR، پایش Endpoint | Agent، FIM، Vulnerability Detection و Ruleهای امنیتی | نیازمند تنظیم و مدیریت ظرفیت در محیط بزرگ |
| Security Onion | Network Security Monitoring و SOC | Suricata، Zeek، PCAP و Threat Hunting | نیازمند منابع و طراحی مناسب برای ترافیک شبکه |
| OpenSearch Security Analytics | تحلیل و تشخیص امنیتی مبتنی بر لاگ | قابلیت توسعه، جستوجو و Correlation | نیاز به طراحی اجزای تکمیلی در بسیاری از سناریوها |
| Graylog | Log Management و Security Analytics | مدیریت لاگ و پردازش رویداد | بررسی قابلیتها و محدودیتهای هر پلن ضروری است |
| Elastic Security | SIEM و XDR | جستوجوی قدرتمند، اکوسیستم گسترده و تحلیل | بررسی مدل اشتراک و هزینه ذخیرهسازی ضروری است |
نکته مهم: متنباز بودن به معنی رایگانبودن کل راهکار در تمام شرایط نیست. زیرساخت، ذخیرهسازی، نیروی متخصص، نگهداری، توسعه Ruleها و پشتیبانی هزینه دارند. همچنین برخی محصولات نسخههای تجاری یا قابلیتهای پولی ارائه میکنند.
بهترین ابزارهای تجاری SIEM
در سازمانهای بزرگ، بهخصوص محیطهایی که نیاز به یکپارچگی گسترده، محتوای تشخیص آماده، پشتیبانی سازمانی، مقیاسپذیری و فرایندهای امنیتی بالغ دارند، راهکارهای تجاری نیز ارزش بررسی دارند.
۱. Splunk Enterprise Security
Splunk یکی از نامهای شناختهشده در حوزه تحلیل دادههای عملیاتی و امنیتی است. محصول Splunk Enterprise Security یک راهکار SIEM برای تحلیل رویدادها، تشخیص تهدید، بررسی هشدارها و پشتیبانی از عملیات امنیتی ارائه میکند.
از قابلیتهای مهم آن میتوان به موارد زیر اشاره کرد:
- جمعآوری و جستوجوی دادههای امنیتی
- Correlation و تحلیل رویدادها
- Threat Detection و Threat Hunting
- Risk-Based Alerting در جریانهای کاری پشتیبانیشده
- داشبوردها و گزارشهای امنیتی
- یکپارچگی با منابع و محصولات امنیتی مختلف
نقاط قوت: اکوسیستم گسترده، قابلیت تحلیل و جستوجوی قدرتمند، مناسب برای محیطهای پیچیده و سازمانی.
ملاحظات: هزینه License، حجم داده ورودی، معماری ذخیرهسازی و نیاز به نیروی متخصص باید با دقت ارزیابی شوند.
مناسب برای: سازمانهای متوسط و بزرگ با منابع داده متعدد و تیم امنیتی حرفهای.
۲. Microsoft Sentinel
Microsoft Sentinel یک راهکار Cloud-native برای SIEM و عملیات امنیتی است که قابلیتهای تشخیص تهدید، تحلیل، Threat Hunting و اتوماسیون پاسخ را ارائه میدهد.
Sentinel برای محیطهایی که از سرویسهای Microsoft و Azure استفاده میکنند، میتواند یکپارچگی مناسبی فراهم کند؛ البته قابلیت اتصال به محیطهای چندابری و سایر پلتفرمها نیز در آن وجود دارد.
قابلیتهای مهم
- جمعآوری داده از منابع مختلف
- ساخت Analytics Rule و تشخیص تهدید
- تحلیل و بررسی Incidentها
- Threat Hunting با استفاده از Query
- اتوماسیون پاسخ با Playbookها
- یکپارچگی با اکوسیستم Microsoft Security
- قابلیتهای مبتنی بر هوش مصنوعی در تجربههای پشتیبانیشده
نقاط قوت: معماری ابری، یکپارچگی با محصولات Microsoft و قابلیتهای گسترده تحلیل و اتوماسیون.
ملاحظات: هزینه مصرف داده، مدل قیمتگذاری، وابستگی به سرویس ابری و الزامات محل نگهداری داده باید بررسی شوند.
مناسب برای: سازمانهایی که زیرساخت آنها با Microsoft و Azure یکپارچه است و امکان استفاده از سرویس ابری را دارند.
۳. IBM QRadar SIEM
IBM QRadar یکی از راهکارهای شناختهشده سازمانی در حوزه مدیریت و تحلیل رویدادهای امنیتی است.
QRadar قابلیتهایی برای جمعآوری داده، تحلیل رویداد، همبستهسازی، اولویتبندی تهدید و پشتیبانی از بررسی رخدادها ارائه میکند. در اکوسیستم IBM، محصولات مرتبط با SOAR و سایر قابلیتهای امنیتی نیز وجود دارند.
قابلیتهای مهم
- Event Collection و تحلیل امنیتی
- Correlation و تشخیص فعالیت مشکوک
- تحلیل رفتار کاربران و موجودیتها
- Threat Intelligence
- گزارشگیری و پشتیبانی از ممیزی
- یکپارچگی با راهکارهای امنیتی سازمانی
نقاط قوت: تمرکز سازمانی، قابلیت تحلیل و همبستهسازی و سابقه حضور در محیطهای بزرگ.
ملاحظات: مدل License، معماری محصول و شرایط پشتیبانی باید بر اساس نسخه و پیشنهاد تجاری فعلی بررسی شوند.
مناسب برای: سازمانهای بزرگ و محیطهایی که به یک راهکار سازمانی و یکپارچگی با اکوسیستم IBM نیاز دارند.
۴. Google Security Operations (Google SecOps)
Google Security Operations که با نام Chronicle نیز شناخته میشد، یک پلتفرم امنیتی ابری برای جمعآوری، نرمالسازی، جستوجو و تحلیل حجم بالای دادههای امنیتی است.
این راهکار برای محیطهایی طراحی شده که حجم زیادی از Telemetry امنیتی و شبکه تولید میکنند و به جستوجو و تحلیل گسترده دادهها نیاز دارند.
قابلیتهای مهم
- دریافت و نرمالسازی دادههای امنیتی
- جستوجو و تحلیل گسترده Telemetry
- Threat Detection و Investigation
- Threat Hunting
- یکپارچگی با منابع داده و ابزارهای امنیتی
- پشتیبانی از جریانهای کاری پاسخ و Remediation
نقاط قوت: تمرکز بر حجم بالای داده، معماری ابری و قابلیت جستوجو و تحلیل امنیتی.
ملاحظات: وابستگی به سرویس ابری، مدل هزینه، محل پردازش داده و محدودیتهای قراردادی و جغرافیایی باید بررسی شوند.
مناسب برای: سازمانهای بزرگ و چندابری با حجم زیاد دادههای امنیتی و نیاز به تحلیل گسترده.
مقایسه ابزارهای تجاری SIEM
| محصول | ویژگی شاخص | ملاحظات انتخاب |
|---|---|---|
| Splunk Enterprise Security | تحلیل و جستوجوی قدرتمند و اکوسیستم گسترده | هزینه License و زیرساخت |
| Microsoft Sentinel | Cloud-native و یکپارچگی با Microsoft | هزینه مصرف داده و وابستگی به Cloud |
| IBM QRadar | قابلیتهای سازمانی و تحلیل امنیتی | نسخه محصول، مدل License و معماری |
| Google SecOps | تحلیل و جستوجوی Telemetry در مقیاس بالا | مدل سرویس ابری و الزامات داده |
بالاخره بهترین SIEM کدام است؟
هیچ محصولی برای تمام سازمانها بهترین انتخاب نیست. برای انتخاب باید مشخص کنیم مسئله اصلی چیست و چه سطحی از قابلیتها موردنیاز است.
| نیاز سازمان | گزینههای قابل بررسی | دلیل انتخاب |
|---|---|---|
| شروع اقتصادی و پایش امنیت سرورها | Wazuh | قابلیتهای SIEM/XDR و Agentهای Endpoint |
| تحلیل عمیق ترافیک شبکه | Security Onion | ترکیب Zeek، Suricata و Network Visibility |
| ساخت SIEM سفارشی مبتنی بر Open Source | OpenSearch Security Analytics | انعطافپذیری در تحلیل، Rule و Correlation |
| مدیریت متمرکز لاگ و تحلیل رویداد | Graylog یا Elastic | قابلیتهای Log Management و توسعه امنیتی |
| تحلیل پیشرفته و محیط سازمانی پیچیده | Splunk Enterprise Security یا Elastic Security | قابلیتهای گسترده جستوجو و تحلیل |
| زیرساخت مبتنی بر Microsoft و Azure | Microsoft Sentinel | یکپارچگی با اکوسیستم Microsoft |
| محیطهای بزرگ و چندابری | Google SecOps | تحلیل Telemetry در مقیاس بالا |
| سازمانهای دارای اکوسیستم IBM | IBM QRadar | قابلیتهای سازمانی و یکپارچگی مرتبط |
این جدول یک نقطه شروع برای ارزیابی است، نه رتبهبندی قطعی محصولات. انتخاب نهایی باید با POC، بررسی سازگاری منابع داده، ارزیابی هزینه و تست سناریوهای تشخیص واقعی انجام شود.
SIEM متنباز بهتر است یا تجاری؟
یکی از تصمیمهای مهم در پروژه SIEM انتخاب میان راهکار متنباز و تجاری است. هر دو رویکرد میتوانند برای سازمان مناسب باشند؛ اما تفاوتهایی در هزینه، انعطافپذیری، پشتیبانی و مسئولیت نگهداری دارند.
مزایای SIEM متنباز
- کنترل بیشتر بر زیرساخت: امکان استقرار روی سرورها و دیتاسنتر اختصاصی.
- کاهش هزینه License: در بسیاری از پروژهها میتوان بدون خرید License تجاری از قابلیتهای اصلی استفاده کرد.
- قابلیت سفارشیسازی: امکان توسعه Rule، Parser، Integration و گردشکار اختصاصی.
- کاهش وابستگی به فروشنده: کنترل بیشتر بر معماری و محل نگهداری دادهها.
- انعطاف در انتخاب اجزا: امکان ترکیب ابزارهای مختلف بر اساس نیاز سازمان.
محدودیتهای SIEM متنباز
- نیاز به تیم فنی برای نصب، تنظیم، توسعه و نگهداری
- احتمال نیاز به توسعه Detection Ruleهای اختصاصی
- مسئولیت طراحی معماری و مقیاسپذیری با سازمان
- نیاز به مدیریت بهروزرسانی و امنیت اجزا
- احتمال محدودیت در برخی قابلیتهای پیشرفته یا پشتیبانی رسمی
مزایای SIEM تجاری
- دسترسی به قابلیتهای سازمانی و پشتیبانی فروشنده
- محتوای آماده برای تشخیص برخی تهدیدها
- یکپارچگیهای گسترده با محصولات امنیتی
- امکان استفاده از خدمات حرفهای پیادهسازی و پشتیبانی
- قابلیتهای پیشرفته در برخی محصولات، مانند UEBA و SOAR
محدودیتهای SIEM تجاری
- هزینه License و اشتراک
- هزینه مرتبط با حجم داده و مدت نگهداری
- وابستگی به سیاستها و مدل تجاری فروشنده
- محدودیتهای احتمالی در محل نگهداری یا پردازش داده
- نیاز به تخصص برای تنظیم و بهرهبرداری صحیح
در نهایت، متنباز یا تجاری بودن بهتنهایی معیار کیفیت نیست. یک راهکار متنباز که بهدرستی طراحی و نگهداری شود میتواند برای بسیاری از سازمانها ارزشمندتر از یک محصول تجاری باشد که بدون فرایند و نیروی متخصص نصب شده است.
SIEM و استانداردهای امنیت اطلاعات
یکی از دلایل مهم پیادهسازی SIEM در سازمانها، کمک به مدیریت امنیت اطلاعات و فراهمکردن شواهد موردنیاز برای ممیزی است.
چارچوبها و استانداردهای مختلفی در حوزه امنیت اطلاعات وجود دارند که ثبت، پایش، مدیریت رخداد و کنترل دسترسی در آنها اهمیت دارد.
ISO/IEC 27001
استاندارد ISO/IEC 27001 الزامات سیستم مدیریت امنیت اطلاعات (ISMS) را مشخص میکند. SIEM میتواند با فراهمکردن دید متمرکز بر رویدادها، ثبت فعالیتها، پایش و تولید شواهد، از بخشی از کنترلهای امنیتی سازمان پشتیبانی کند.
البته نصب SIEM بهتنهایی به معنی انطباق با ISO 27001 نیست. سازمان باید تمام الزامات مرتبط با مدیریت ریسک، سیاستها، کنترلها، مسئولیتها و بهبود مستمر را نیز رعایت کند.
NIST Cybersecurity Framework
چارچوب NIST CSF به سازمانها کمک میکند فعالیتهای امنیت سایبری خود را در حوزههایی مانند Govern، Identify، Protect، Detect، Respond و Recover سازماندهی کنند.
SIEM بهویژه در بخشهای Detect و Respond نقش مهمی دارد و میتواند به پایش و شناسایی تهدیدها و فراهمکردن اطلاعات لازم برای پاسخگویی کمک کند.
CIS Controls
کنترلهای CIS شامل مجموعهای از اقدامات اولویتبندیشده برای بهبود امنیت سازمان هستند. پایش لاگها، مدیریت حسابها، کنترل دسترسی، ثبت رویدادها و بررسی فعالیتهای مشکوک از موضوعاتی هستند که SIEM میتواند در اجرای آنها نقش پشتیبان داشته باشد.
برای آشنایی بیشتر، مقاله ISO 27001 چیست؟ و راهنمای چارچوبها و استانداردهای امنیت سایبری را مطالعه کنید.
MITRE ATT&CK و نقش آن در SIEM
MITRE ATT&CK یک پایگاه دانش ساختاریافته از تاکتیکها، تکنیکها و روشهای مورد استفاده مهاجمان در حملات سایبری است.
این چارچوب به تیمهای امنیت کمک میکند رفتار مهاجمان را بهتر بشناسند و قواعد تشخیص خود را بر اساس تکنیکهای واقعی حمله طراحی کنند.
برای مثال، یک سازمان میتواند Detection Ruleهای خود را با تکنیکهای مرتبط با موارد زیر تطبیق دهد:
- Initial Access
- Execution
- Persistence
- Privilege Escalation
- Defense Evasion
- Credential Access
- Discovery
- Lateral Movement
- Collection
- Exfiltration
این تطبیق کمک میکند سازمان متوجه شود کدام رفتارهای مهاجم را پوشش میدهد و در کدام بخشها شکاف تشخیصی دارد.
Sigma چیست و چه ارتباطی با SIEM دارد؟
Sigma یک قالب عمومی و متنباز برای تعریف Detection Ruleهای امنیتی است. هدف آن این است که قواعد تشخیص تهدید به یک محصول SIEM خاص وابسته نباشند و بتوان آنها را با ابزارهای مناسب به Queryهای قابل اجرا در پلتفرمهای مختلف تبدیل کرد.
برای مثال، یک قاعده تشخیص رفتار مشکوک در Windows Event Log میتواند با فرمت Sigma تعریف شود و سپس با ابزارهای سازگار به Query مناسب برای موتورهای مختلف تبدیل شود.
مزیت اصلی Sigma، اشتراکگذاری و استفاده مجدد از دانش تشخیص امنیتی است. بهجای آنکه هر سازمان تمام Ruleها را از ابتدا بنویسد، میتواند از قواعد موجود شروع کند و آنها را با محیط خود تطبیق دهد.
مخزن عمومی Sigma شامل مجموعه بزرگی از Ruleهای تشخیص، Threat Hunting و تهدیدهای نوظهور است. بااینحال، هر Rule باید از نظر سازگاری با Log Source، ساختار فیلدها و احتمال False Positive بررسی شود.
طراحی و پیادهسازی SIEM در سازمان
پیادهسازی SIEM یک پروژه صرفاً نرمافزاری نیست. این پروژه به شناخت زیرساخت، منابع داده، الزامات امنیتی، ظرفیت ذخیرهسازی، سیاستهای نگهداری اطلاعات و فرایندهای پاسخگویی نیاز دارد.
بهترین راهکار این است که پروژه به چند مرحله مشخص تقسیم شود.
مرحله اول: شناخت زیرساخت و منابع داده
در ابتدا باید تمام داراییها و منابعی که قرار است تحت پایش قرار گیرند شناسایی شوند.
این اطلاعات میتواند شامل موارد زیر باشد:
- تعداد سرورها و سیستمعاملهای مورد استفاده
- تعداد و نوع دیتابیسها
- تعداد سرویسها و Applicationها
- تجهیزات شبکه و امنیت
- زیرساخت مجازیسازی و Containerها
- سرویسهای ابری و سرویسهای خارجی
- سیستمهای احراز هویت و مدیریت کاربران
- ابزارهای EDR، Antivirus، IDS و IPS
در این مرحله باید مشخص شود هر منبع چه نوع رویدادهایی تولید میکند و روش دریافت اطلاعات از آن چیست.
مرحله دوم: تعیین الزامات و Use Caseهای امنیتی
یکی از اشتباهات رایج، شروع پروژه با نصب ابزار و جمعآوری تمام لاگهای موجود است. بهتر است ابتدا مشخص شود سازمان چه تهدیدهایی را باید شناسایی کند و برای این کار به چه دادههایی نیاز دارد.
برای مثال، Use Caseهای اولیه میتوانند شامل موارد زیر باشند:
- شناسایی Brute Force روی سرویسهای حساس
- شناسایی ورود غیرعادی به حسابهای ممتاز
- پایش تغییرات فایلهای حساس
- شناسایی تغییرات غیرمجاز در دسترسیها
- شناسایی فعالیت مشکوک روی دیتابیس
- شناسایی رفتار غیرعادی سرورهای حیاتی
- پایش فعالیتهای مشکوک در شبکه
- تشخیص غیرفعالشدن سرویسهای امنیتی
مرحله سوم: تخمین حجم داده و ظرفیت زیرساخت
یکی از مهمترین عوامل در طراحی SIEM، حجم دادهای است که روزانه دریافت و ذخیره میشود.
معیارهایی مانند EPS، GB/day، مدت نگهداری، نرخ فشردهسازی، ضریب افزایش حجم پس از Indexing و تعداد کاربران همزمان باید بررسی شوند.
EPS (Events Per Second) تعداد رویدادهایی است که سامانه در هر ثانیه دریافت میکند.
برای مثال، اگر سازمانی بهطور متوسط ۲۵۰۰ رویداد در ثانیه تولید کند، حجم رویدادها در یک روز برابر خواهد بود با:
2500 × 60 × 60 × 24
= 216,000,000 events/day
اگر میانگین اندازه هر رویداد را ۱ کیلوبایت در نظر بگیریم، حجم خام روزانه تقریباً ۲۱۶ گیگابایت خواهد بود. این عدد صرفاً یک مثال محاسباتی است؛ حجم واقعی باید با اندازهگیری نرخ رویداد و اندازه متوسط پیامها به دست آید.
برای طراحی Storage باید موارد دیگری نیز در نظر گرفته شوند:
- افزایش حجم داده پس از Parsing و Indexing
- Replication و تعداد Replicaهای موردنیاز
- فشردهسازی و Data Lifecycle
- دوره نگهداری دادههای Hot، Warm و Cold
- فضای موردنیاز برای Backup
- رشد آینده تعداد منابع و حجم رویدادها
- ظرفیت پردازش Query و عملیات همزمان
مرحله چهارم: انتخاب ابزار و طراحی معماری
پس از شناخت نیازمندیها و تخمین حجم داده، میتوان ابزار مناسب را انتخاب کرد.
برای مثال، در یک سازمان کوچک ممکن است Wazuh با معماری ساده پاسخگوی نیاز باشد. در محیطی با نیاز جدی به Network Security Monitoring، Security Onion نیز باید بررسی شود. برای ساخت یک راهکار سفارشی مبتنی بر موتور جستوجو، OpenSearch یا Elastic میتواند گزینه مناسبی باشد.
در این مرحله باید معماری جمعآوری داده، پردازش، ذخیرهسازی، High Availability، امنیت ارتباطات و دسترسی کاربران مشخص شود.
مرحله پنجم: اتصال منابع داده
پس از آمادهسازی زیرساخت، منابع داده باید به SIEM متصل شوند. بهتر است اتصال منابع بهصورت مرحلهای انجام شود تا کیفیت داده، میزان پوشش و تأثیر هر Integration قابل بررسی باشد.
در این مرحله باید موارد زیر بررسی شوند:
- دریافت صحیح رویدادها و جلوگیری از ازدسترفتن داده
- هماهنگی ساعت سیستمها و استفاده از NTP
- امنیت مسیر انتقال داده
- Parsing و استخراج صحیح فیلدها
- ثبت وضعیت Agentها و Collectorها
- شناسایی منابعی که داده ارسال نمیکنند
مرحله ششم: پیادهسازی Detection Ruleها
پس از اطمینان از کیفیت دادهها، قواعد تشخیص باید پیادهسازی و آزمایش شوند.
بهتر است Ruleها بر اساس اولویت داراییها، تهدیدهای محتمل و الزامات سازمان توسعه پیدا کنند. استفاده از Ruleهای آماده میتواند نقطه شروع خوبی باشد، اما تنظیم آنها بر اساس محیط واقعی ضروری است.
مرحله هفتم: تعریف فرایند Incident Response
تولید هشدار تنها بخشی از فرایند است. باید مشخص شود چه کسی مسئول بررسی هشدار است، چه زمانی باید آن را Escalate کند، چه شواهدی باید جمعآوری شوند و چه اقداماتی برای مهار یا رفع تهدید مجاز هستند.
برای این کار میتوان از Runbook، Playbook و در صورت نیاز SOAR استفاده کرد.
مرحله هشتم: تست، ارزیابی و بهینهسازی
پیش از بهرهبرداری نهایی باید سناریوهای تشخیص با دادههای آزمایشی و کنترلشده بررسی شوند. همچنین باید عملکرد سیستم، میزان False Positive، کیفیت هشدارها، ظرفیت پردازش و بازیابی در شرایط خرابی ارزیابی شود.
POC در پروژه SIEM چیست و چرا اهمیت دارد؟
POC مخفف Proof of Concept و به معنی اثبات امکانپذیری یک راهکار در شرایط واقعی یا نزدیک به واقعیت است.
در پروژه SIEM، POC فرصتی فراهم میکند تا پیش از اجرای کامل پروژه، ابزار انتخابشده روی بخشی از زیرساخت سازمان آزمایش شود.
برای مثال، میتوان در یک POC محدود این منابع را متصل کرد:
- چند سرور Linux و Windows
- فایروال اصلی سازمان
- یک یا چند دیتابیس
- Active Directory
- یک سرویس نرمافزاری مهم
سپس چند سناریوی تشخیص مانند Brute Force، تغییر غیرمجاز فایل، فعالیت مشکوک حساب ممتاز و دسترسی غیرعادی به منابع آزمایش شوند.
معیارهای ارزیابی POC باید از قبل مشخص باشند:
- آیا ابزار میتواند تمام منابع موردنظر را متصل کند؟
- آیا دادهها بهدرستی دریافت و نرمالسازی میشوند؟
- آیا Ruleهای موردنیاز قابل پیادهسازی هستند؟
- حجم پردازش و ذخیرهسازی چقدر است؟
- میزان False Positive چقدر است؟
- عملکرد جستوجو و گزارشگیری چگونه است؟
- هزینه زیرساخت و نگهداری چقدر خواهد بود؟
- آیا تیم سازمان قادر به بهرهبرداری و نگهداری راهکار است؟
POC موفق باید نشان دهد راهکار انتخابشده در محیط واقعی سازمان ارزش عملیاتی دارد؛ صرفاً نصبشدن داشبورد یا دریافت چند لاگ به معنی موفقیت POC نیست.
نکات مهم امنیتی در طراحی SIEM
SIEM خود یک سامانه حساس است؛ زیرا اطلاعاتی درباره کاربران، سرورها، شبکه، ساختار زیرساخت و رخدادهای امنیتی سازمان در آن ذخیره میشود. بنابراین، امنیت خود SIEM باید بخشی از طراحی پروژه باشد.
۱. کنترل دسترسی مبتنی بر نقش (RBAC)
همه کاربران نباید به تمام دادهها و قابلیتهای مدیریتی دسترسی داشته باشند. باید نقشهایی مانند Administrator، Security Analyst، Auditor و Read-only User تعریف شوند و هر نقش فقط به اطلاعات و عملیات موردنیاز دسترسی داشته باشد.
۲. حفاظت از اطلاعات حساس
لاگها ممکن است حاوی Token، Password، اطلاعات شخصی، Queryهای دیتابیس یا جزئیات محرمانه باشند. باید پیش از ذخیرهسازی، سیاستهای Masking، Redaction و کنترل دسترسی اعمال شوند.
۳. رمزنگاری ارتباطات
انتقال رویدادها از Agentها و تجهیزات شبکه به SIEM باید با روشهای امن انجام شود. استفاده از TLS، مدیریت صحیح Certificateها و محدودکردن مسیرهای ارتباطی اهمیت دارد.
۴. حفاظت از خود سامانه SIEM
سرورها و اجزای SIEM باید بهروزرسانی شوند، دسترسی مدیریتی آنها محدود باشد و فعالیت کاربران و تغییرات پیکربندی ثبت شوند. همچنین باید از دستکاری یا حذف غیرمجاز دادههای امنیتی جلوگیری کرد.
۵. Backup و Disaster Recovery
از دسترفتن تاریخچه رویدادها میتواند بررسی حوادث و ممیزی را با مشکل مواجه کند. بنابراین، باید سیاست Backup، بازیابی، نگهداری داده و در صورت نیاز Immutable Storage تعریف شود.
۶. مدیریت زمان و Timestamp
برای تحلیل دقیق رویدادها، هماهنگی زمانی منابع مختلف ضروری است. اگر ساعت سرورها و تجهیزات شبکه اختلاف داشته باشد، ساخت Timeline صحیح و همبستهسازی رخدادها دشوار خواهد شد.
چالشهای رایج در پیادهسازی SIEM
حجم زیاد هشدارهای کماهمیت (Alert Fatigue)
اگر Ruleها بهدرستی تنظیم نشده باشند، SIEM ممکن است تعداد زیادی هشدار تولید کند که بسیاری از آنها اهمیت امنیتی واقعی ندارند. این وضعیت باعث خستگی تحلیلگران و افزایش احتمال نادیدهگرفتن رخدادهای مهم میشود.
راهکار مناسب، تنظیم تدریجی Ruleها، استفاده از Context، تعریف Severity، حذف هشدارهای تکراری و بازبینی مستمر کیفیت Detectionهاست.
نبود منابع داده کافی
SIEM فقط میتواند بر اساس اطلاعاتی که دریافت میکند تحلیل انجام دهد. اگر لاگهای مهم فعال نباشند یا یک منبع حیاتی به سامانه متصل نشده باشد، ممکن است حملهای رخ دهد اما شواهد کافی برای شناسایی آن وجود نداشته باشد.
هزینه بالای ذخیرهسازی
حجم دادههای امنیتی میتواند بسیار زیاد باشد. ذخیرهسازی همه رویدادها در یک سطح عملکردی و برای مدت طولانی، هزینه زیادی ایجاد میکند. استفاده از Data Tiering، فشردهسازی و سیاستهای نگهداری متناسب با نیاز سازمان اهمیت دارد.
کمبود نیروی متخصص
نصب ابزار SIEM بهتنهایی برای ایجاد امنیت کافی نیست. طراحی Detection Rule، Threat Hunting، تحلیل رخداد و تنظیم صحیح سیستم به دانش امنیت سایبری و شناخت زیرساخت نیاز دارد.
نبود فرایند پاسخگویی
اگر هشدارها بررسی نشوند یا مسئولیت رسیدگی مشخص نباشد، SIEM صرفاً به یک سیستم تولید هشدار تبدیل میشود. سازمان باید نقشها، زمانبندی، سطح اولویت و فرایند Escalation را مشخص کند.
شاخصهای ارزیابی عملکرد SIEM
برای سنجش کیفیت یک سامانه SIEM باید علاوه بر عملکرد فنی، کیفیت تشخیص و ارزش عملیاتی آن نیز اندازهگیری شود.
| شاخص | تعریف | کاربرد |
|---|---|---|
| EPS | تعداد رویدادهای دریافتشده در هر ثانیه | برآورد ظرفیت Ingestion |
| GB/day | حجم داده دریافتی در روز | طراحی Storage و هزینه |
| Log Source Coverage | درصد منابع داده موردنیاز که به سامانه متصل شدهاند | سنجش پوشش زیرساخت |
| MTTD | میانگین زمان تشخیص رخداد | سنجش سرعت شناسایی تهدید |
| MTTR | میانگین زمان پاسخ یا بازیابی، بر اساس تعریف سازمان | سنجش سرعت رسیدگی |
| False Positive Rate | نسبت هشدارهای اشتباه یا غیرقابل اقدام | سنجش کیفیت Ruleها |
| Detection Coverage | میزان پوشش سناریوهای تهدید موردنیاز | شناسایی شکافهای تشخیصی |
| Data Availability | میزان دسترسپذیری دادههای موردنیاز | اطمینان از دریافت و نگهداری اطلاعات |
این شاخصها باید در کنار هم بررسی شوند. برای مثال، کاهش تعداد هشدارها لزوماً به معنی بهبود SIEM نیست؛ ممکن است Ruleها بیش از حد محدود شده باشند و تهدیدهای واقعی نیز دیگر شناسایی نشوند.
نقش هوش مصنوعی در SIEM مدرن
با افزایش حجم دادههای امنیتی و پیچیدهترشدن حملات، استفاده از روشهای هوشمند در تحلیل رویدادها اهمیت بیشتری پیدا کرده است.
هوش مصنوعی و یادگیری ماشین میتوانند در بخشهای مختلف SIEM مورد استفاده قرار گیرند:
- Anomaly Detection: شناسایی رفتارهایی که با الگوی معمول فعالیت کاربران و سیستمها تفاوت دارند.
- UEBA: تحلیل رفتار کاربران و موجودیتها برای شناسایی فعالیتهای غیرعادی.
- Alert Correlation: گروهبندی و ارتباطدادن هشدارهای مرتبط.
- Alert Prioritization: کمک به اولویتبندی هشدارها بر اساس ریسک و اهمیت دارایی.
- Incident Summarization: خلاصهسازی اطلاعات و شواهد مربوط به رخدادها.
- Threat Hunting Assistance: کمک به تحلیلگر برای ساخت Query و بررسی فرضیههای امنیتی.
- Automated Investigation: اجرای مراحل مشخص جمعآوری شواهد و بررسی اولیه رخدادها.
مدلهای زبانی بزرگ (LLM) نیز میتوانند به تحلیلگران کمک کنند تا اطلاعات پیچیده را بهتر درک کنند، Queryهای موردنیاز را تولید کنند یا گزارش اولیه رخداد تهیه کنند.
بااینحال، استفاده از AI به معنی حذف نیاز به تحلیلگر امنیتی نیست. مدل ممکن است اطلاعات ناقص را اشتباه تفسیر کند یا نتیجهای متقاعدکننده اما نادرست ارائه دهد. اقدامات حساس باید تحت کنترل سیاستهای امنیتی و تأیید افراد مجاز انجام شوند.
چکلیست انتخاب و خرید SIEM
پیش از انتخاب ابزار، بهتر است موارد زیر بررسی شوند:
- آیا ابزار از تمام منابع داده موردنیاز سازمان پشتیبانی میکند؟
- آیا امکان دریافت داده از Linux، Windows، فایروال، دیتابیس و Applicationها وجود دارد؟
- آیا قابلیت Parsing و Normalization مناسب دارد؟
- آیا میتوان Detection Ruleهای اختصاصی تعریف کرد؟
- آیا از Correlation و Threat Hunting پشتیبانی میکند؟
- آیا امکان Integration با EDR، IDS، IPS و Threat Intelligence وجود دارد؟
- آیا RBAC، Audit Trail و کنترل دسترسی مناسب دارد؟
- آیا امکان استقرار On-premises یا در دیتاسنتر اختصاصی وجود دارد؟
- آیا High Availability و مقیاسپذیری پشتیبانی میشود؟
- آیا مدت نگهداری داده و هزینه Storage قابل مدیریت است؟
- آیا Backup و Disaster Recovery برای سامانه قابل طراحی است؟
- آیا ابزار با الزامات ممیزی و گزارشگیری سازمان سازگار است؟
- آیا تیم فنی لازم برای نگهداری و توسعه آن وجود دارد؟
- آیا امکان اجرای POC و تست سناریوهای واقعی وجود دارد؟
جمعبندی: آیا سازمان شما به SIEM نیاز دارد؟
هر سازمانی که دارای سرور، دیتابیس، کاربران، سرویسهای نرمافزاری و زیرساخت شبکه است، با رویدادهای امنیتی مختلف مواجه میشود. با افزایش تعداد منابع و پیچیدگی زیرساخت، بررسی دستی این اطلاعات بهتدریج دشوار و غیرقابل اتکا خواهد شد.
SIEM با جمعآوری و تحلیل متمرکز رویدادها، امکان شناسایی تهدید، همبستهسازی فعالیتهای مشکوک، بررسی رخدادها و تولید گزارشهای امنیتی را فراهم میکند.
برای انتخاب ابزار، باید میان گزینههای متنباز و تجاری، نیازهای عملیاتی، حجم داده، الزامات نگهداری، منابع انسانی و هزینه کل مالکیت مقایسه انجام شود. Wazuh میتواند نقطه شروع مناسبی برای بسیاری از سازمانها باشد؛ Security Onion برای دید عمیق شبکه گزینه مهمی است؛ OpenSearch برای ساخت راهکارهای سفارشی انعطافپذیری دارد و محصولات تجاری مانند Splunk، Sentinel، QRadar و Google SecOps نیز برای نیازهای سازمانی قابل بررسی هستند.
مهمتر از انتخاب محصول، طراحی صحیح معماری، اتصال منابع داده، توسعه Detection Ruleها، تعریف فرایند پاسخگویی و بهرهبرداری مستمر از سامانه است.
سؤالات متداول درباره SIEM
آیا SIEM فقط برای سازمانهای بزرگ و بانکها مناسب است؟
خیر. سازمانهای کوچک و متوسط نیز میتوانند از SIEM استفاده کنند. انتخاب ابزار و معماری باید متناسب با تعداد منابع، اهمیت اطلاعات، ریسکهای امنیتی و بودجه انجام شود. برای برخی محیطها، راهکارهایی مانند Wazuh میتوانند نقطه شروع مناسبی باشند.
آیا ELK Stack یک SIEM است؟
ELK بهصورت پایه مجموعهای برای جمعآوری، ذخیرهسازی، جستوجو و تحلیل لاگ است. با اضافهکردن قابلیتهای امنیتی، Detection Ruleها، Correlation، منابع داده مناسب و فرایندهای پاسخگویی میتوان از اکوسیستم Elastic برای ساخت یک راهکار SIEM استفاده کرد. اما صرف نصب Elasticsearch، Logstash و Kibana به معنی داشتن یک SIEM کامل نیست.
آیا Wazuh کاملاً رایگان است؟
هسته متنباز Wazuh بهصورت رایگان قابل استفاده است؛ اما هزینه سرور، Storage، نگهداری، نیروی متخصص و خدمات پشتیبانی باید در محاسبه هزینه کل پروژه لحاظ شوند.
تفاوت Wazuh و Security Onion چیست؟
Wazuh بیشتر بر پایش امنیتی Endpoint و سرورها، تحلیل لاگ، File Integrity Monitoring و قابلیتهای SIEM/XDR تمرکز دارد. Security Onion یک پلتفرم گستردهتر برای Network Security Monitoring، تحلیل ترافیک، تشخیص نفوذ و Threat Hunting است. این دو ابزار میتوانند مکمل یکدیگر باشند.
آیا میتوان SIEM را روی زیرساخت داخلی سازمان نصب کرد؟
بله. ابزارهایی مانند Wazuh، Security Onion، OpenSearch و برخی معماریهای Elastic امکان استقرار روی زیرساخت اختصاصی را فراهم میکنند. طراحی منابع پردازشی، Storage، شبکه، امنیت و دسترسپذیری باید متناسب با حجم داده انجام شود.
برای پیادهسازی SIEM به SOC نیاز داریم؟
برای نصب و راهاندازی SIEM الزاماً به یک SOC کامل نیاز نیست؛ اما برای بهرهبرداری مؤثر، باید مسئولیت بررسی هشدارها و پاسخگویی به رخدادها مشخص باشد. بدون این فرایند، بخش مهمی از ارزش SIEM محقق نمیشود.
EPS در SIEM چیست؟
EPS مخفف Events Per Second است و تعداد رویدادهایی را نشان میدهد که سامانه در هر ثانیه دریافت میکند. این معیار یکی از عوامل مهم در طراحی ظرفیت پردازش و ذخیرهسازی SIEM است.
آیا SIEM میتواند بهصورت خودکار حملات را متوقف کند؟
SIEM در درجه اول برای جمعآوری، تحلیل و تشخیص رویدادها طراحی شده است. برخی محصولات قابلیتهای پاسخ خودکار دارند یا با ابزارهای SOAR، EDR و Firewall یکپارچه میشوند. اجرای اقدامات خودکار باید با سیاستهای مشخص، محدودیت دسترسی و کنترل ریسک انجام شود.
برای انتخاب SIEM چه اطلاعاتی باید آماده کنیم؟
تعداد سرورها، سیستمعاملها، دیتابیسها، سرویسها، تجهیزات شبکه، حجم تقریبی لاگ روزانه، EPS، مدت نگهداری اطلاعات، Use Caseهای امنیتی، الزامات استقرار و ظرفیت تیم فنی از مهمترین اطلاعات موردنیاز هستند.
پیادهسازی SIEM و راهکارهای امنیتی سازمانی با آلتیمیت کلاد
پیادهسازی یک SIEM مؤثر فراتر از نصب یک نرمافزار و اتصال چند منبع لاگ است. این پروژه به طراحی معماری، شناخت زیرساخت، تحلیل منابع داده، ظرفیتسنجی، توسعه Ruleهای تشخیص، تنظیم هشدارها، تأمین امنیت سامانه و تعریف فرایند پاسخگویی نیاز دارد.
آلتیمیت کلاد با تمرکز بر طراحی و پیادهسازی راهکارهای زیرساختی و امنیتی سازمانی، میتواند در مسیر ایجاد یک پلتفرم متمرکز برای جمعآوری و تحلیل رویدادهای امنیتی همراه سازمانها باشد.
در یک پروژه SIEM میتوان خدمات زیر را در نظر گرفت:
- بررسی زیرساخت و شناسایی منابع داده امنیتی
- طراحی معماری SIEM و ظرفیتسنجی زیرساخت
- انتخاب و استقرار راهکارهای متنباز یا تجاری
- اتصال سرورها، دیتابیسها، فایروالها و Applicationها
- طراحی و پیادهسازی Detection Ruleها
- تنظیم داشبوردها، هشدارها و گزارشهای امنیتی
- پیادهسازی High Availability و Backup
- سختسازی امنیتی و کنترل دسترسی
- مستندسازی، انتقال دانش و آموزش تیم فنی
- پشتیبانی و بهینهسازی مستمر سامانه
برای بررسی سایر خدمات مرتبط، میتوانید صفحات مدیریت لاگ، مانیتورینگ حرفهای، امنیت و هاردنینگ، بکاپگیری هوشمند و راهکارهای سازمانی را مشاهده کنید.
اگر قصد دارید برای سازمان خود SIEM راهاندازی کنید یا میخواهید ابزار مناسب را بر اساس معماری و حجم دادههای زیرساخت انتخاب کنید، از طریق صفحه تماس با آلتیمیت کلاد درخواست بررسی فنی و مشاوره ثبت کنید.


