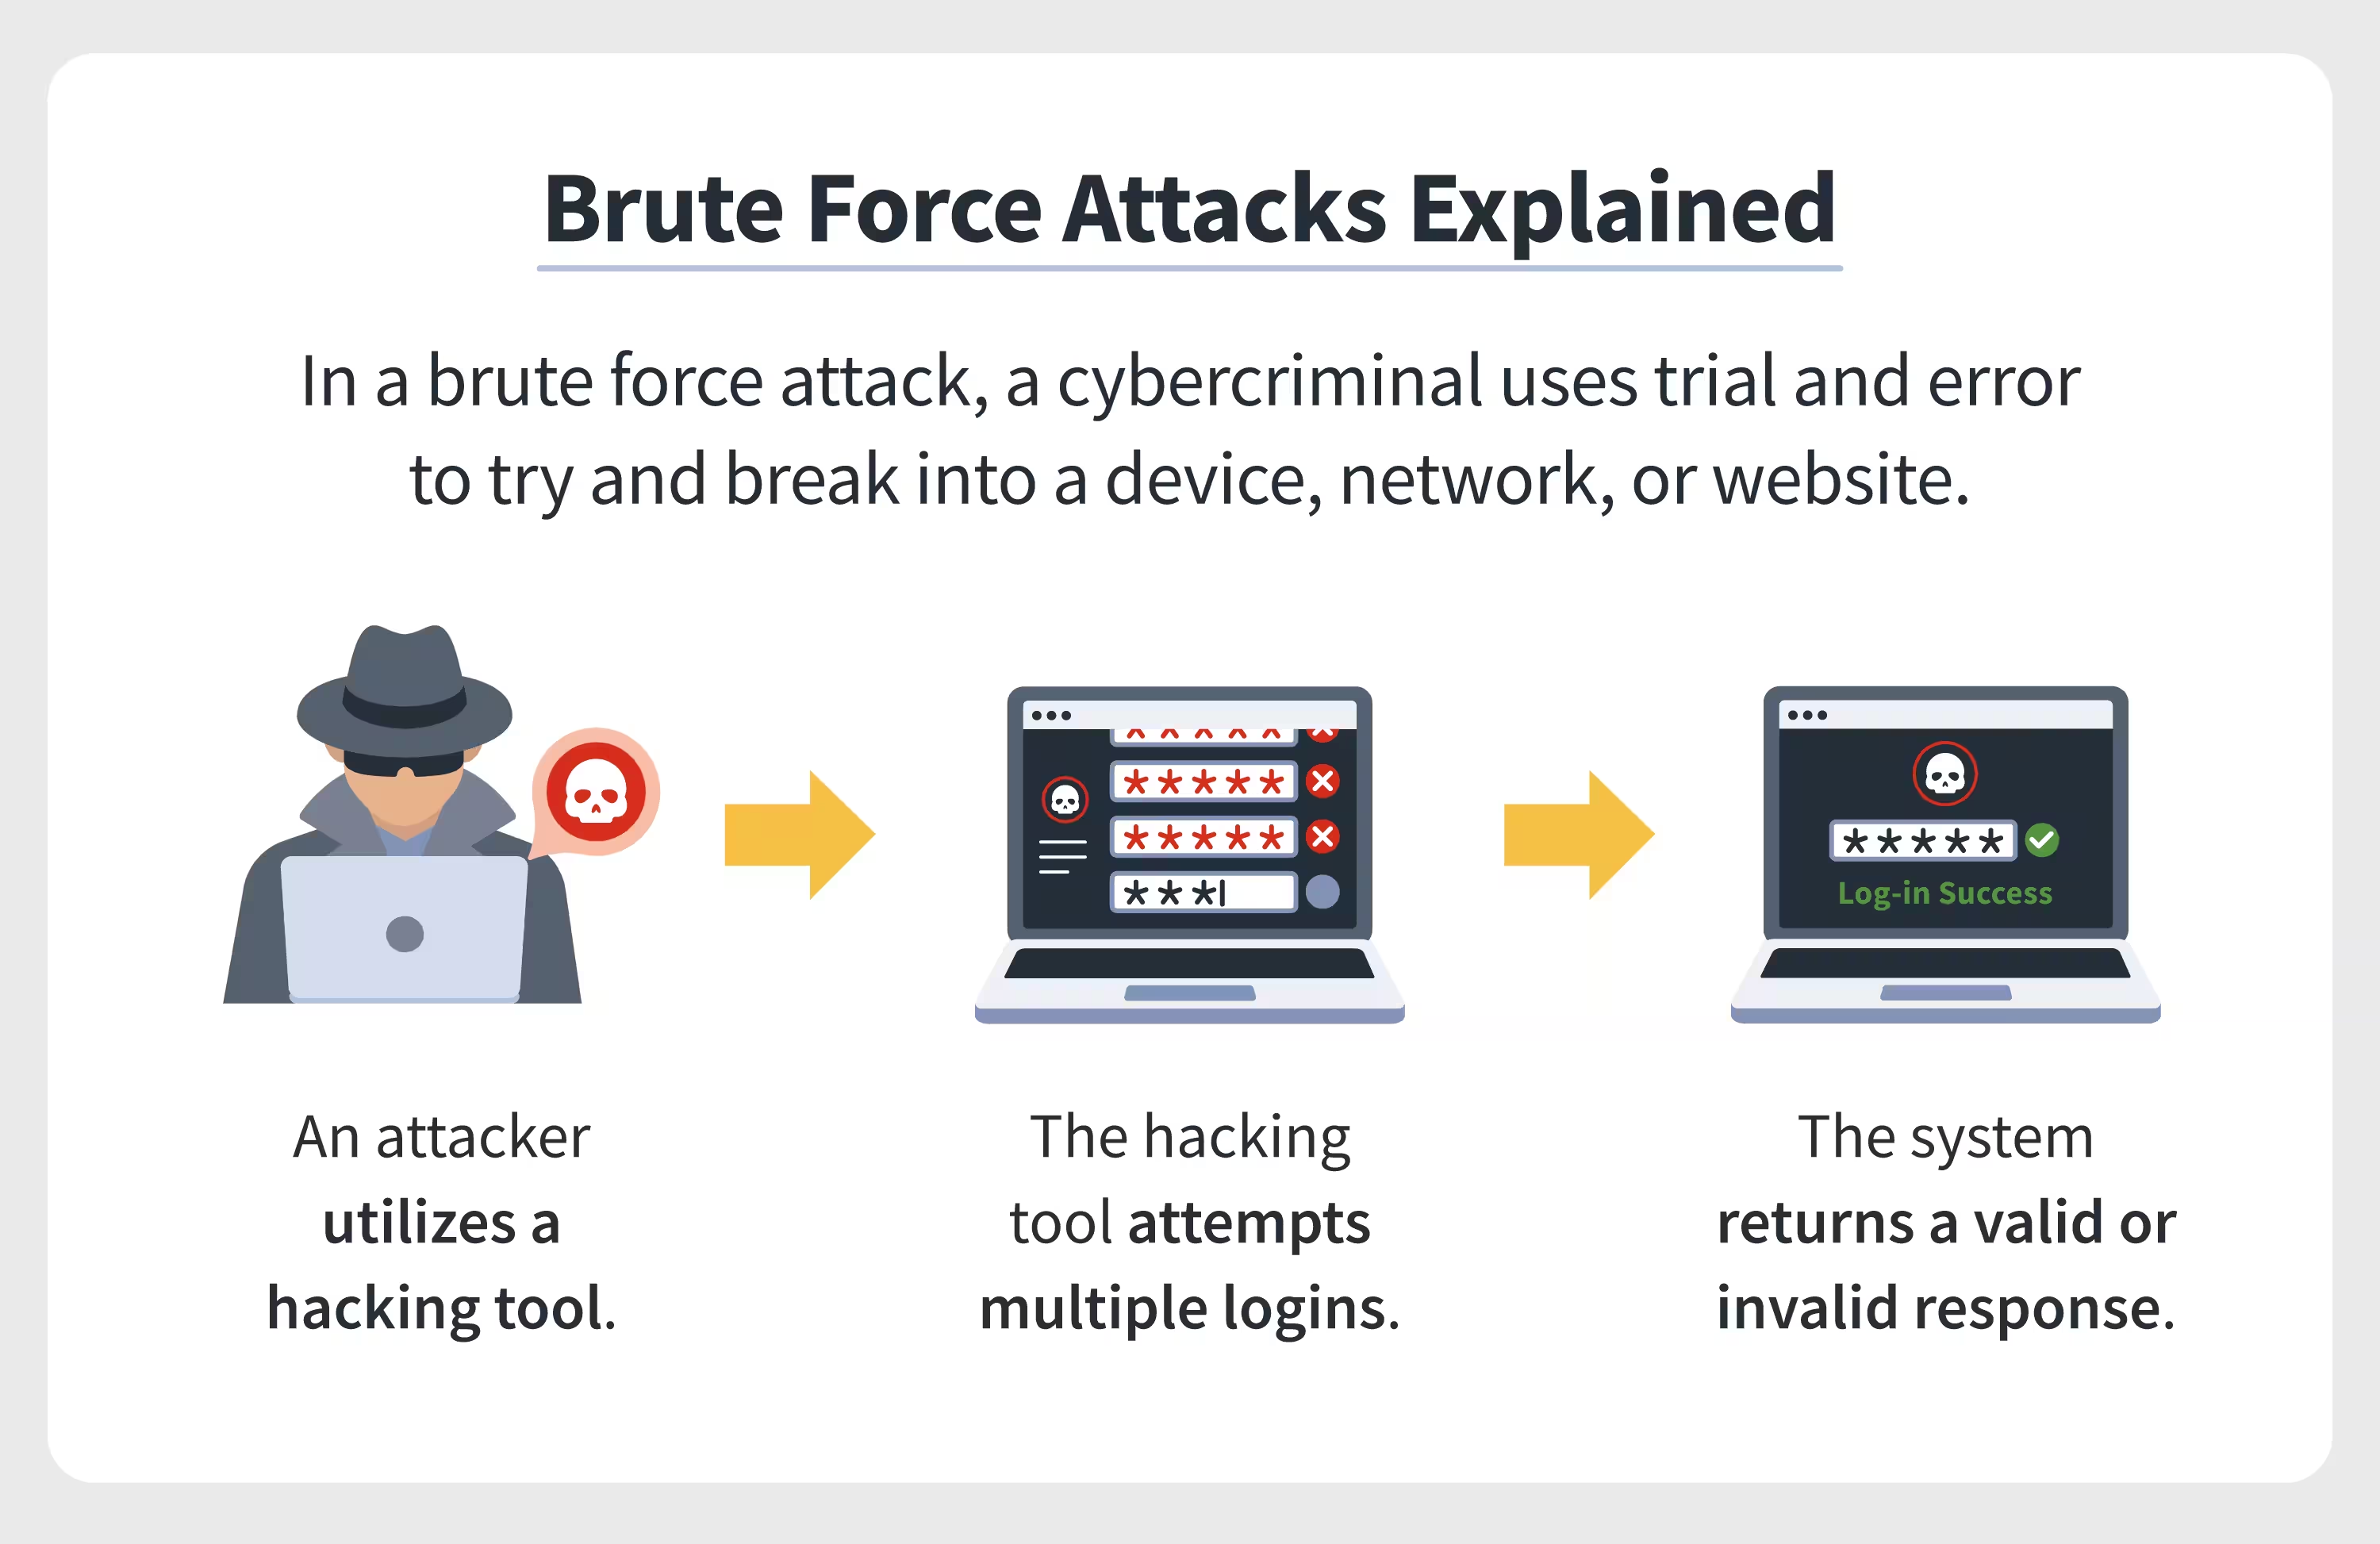
تقریباً هر سامانهای که از Password برای احراز هویت استفاده میکند، در معرض تلاش برای حدس زدن رمز عبور قرار دارد. یکی از قدیمیترین و در عین حال همچنان مهمترین روشهای این دسته، Brute Force Attack یا حمله جستوجوی فراگیر است.
در یک حمله Brute Force، مهاجم تلاش میکند با امتحان کردن تعداد زیادی رمز عبور یا ترکیبهای مختلف، به یک Credential معتبر دست پیدا کند. این حملات میتوانند بسیار ساده باشند؛ مثلاً امتحان کردن چند رمز رایج برای یک حساب، یا پیچیدهتر شوند و در مقیاس وسیع، تعداد زیادی حساب را هدف قرار دهند.
نکته مهم این است که Brute Force فقط به معنی امتحان کردن تمام ترکیبهای ممکن نیست. حملات امروزی میتوانند از Password Dictionary، رمزهای افشاشده، الگوهای رایج انتخاب رمز عبور، Botnetها و تعداد زیادی IP استفاده کنند.
در این مقاله بررسی میکنیم Brute Force چیست، چه انواعی دارد، چه تفاوتی با Password Spraying و Credential Stuffing دارد، چه سرویسهایی بیشتر در معرض آن هستند، چگونه میتوان آن را تشخیص داد و چگونه با ترکیبی از MFA، Rate Limiting، Login Throttling، Password Policy، Monitoring و کنترلهای امنیتی از سیستم محافظت کرد.
Brute Force چیست؟
Brute Force Attack روشی برای بهدستآوردن Credential معتبر است که در آن مهاجم تعداد زیادی مقدار احتمالی را به صورت خودکار امتحان میکند تا در نهایت به مقدار صحیح برسد.
در سادهترین حالت، هدف یک حساب کاربری است:
username: admin
password:
    password1
    123456
    ...
    ...
    [correct password]
البته در یک Brute Force واقعی، تعداد تلاشها میتواند بسیار زیاد باشد و مهاجم لزوماً از تمام ترکیبهای ممکن شروع نمیکند. استفاده از Password Dictionary و الگوهای رایج معمولاً بسیار کارآمدتر از امتحان کردن کاملاً تصادفی تمام ترکیبها است. OWASP نیز Brute Force را در چارچوب حملات خودکار احراز هویت در کنار Credential Stuffing و Password Spraying بررسی میکند.
Brute Force چگونه کار میکند؟
یک حمله معمولاً چند مرحله مفهومی دارد:
- شناسایی سرویس یا نقطهای که احراز هویت انجام میدهد.
- شناسایی یا حدس زدن Username یا Account.
- انتخاب مجموعهای از Passwordهای احتمالی.
- ارسال تعداد زیادی Authentication Request.
- بررسی پاسخ سیستم برای تشخیص موفق یا ناموفق بودن Authentication.
- در صورت پیدا شدن Credential معتبر، تلاش برای دسترسی به حساب.
در محیطهای مدرن، این فرآیند معمولاً کاملاً خودکار است. به همین دلیل مقابله با Brute Force صرفاً با اتکا به رفتار کاربر یا بررسی دستی Logها کافی نیست و باید کنترلهای خودکار در لایه Authentication وجود داشته باشد.
آیا Brute Force یعنی امتحان کردن تمام رمزهای ممکن؟
نه لزوماً.
از نظر مفهومی، Traditional Brute Force میتواند تمام ترکیبهای ممکن را امتحان کند؛ اما در عمل مهاجمان معمولاً از روشهای هوشمندانهتری استفاده میکنند.
برای مثال به جای امتحان کردن تمام رشتههای ممکن، میتوان از:
- رمزهای عبور رایج
- Password Dictionary
- رمزهای افشاشده در Data Breachهای قبلی
- الگوهای رایج انتخاب رمز عبور
- تغییرات جزئی روی رمزهای رایج
استفاده کرد.
به همین دلیل یک رمز عبور ضعیف حتی در برابر تعداد نسبتاً محدودی از تلاشها نیز میتواند آسیبپذیر باشد.
انواع حملات Brute Force
Brute Force یک عنوان کلی برای مجموعهای از حملات Credential-based است. چند نوع مهم آن عبارتاند از:
| نوع حمله | روش کلی | هدف |
|---|---|---|
| Password Guessing | امتحان کردن رمزهای مختلف | یک یا چند حساب |
| Dictionary Attack | استفاده از فهرست رمزها و کلمات رایج | حسابهای دارای رمز ضعیف |
| Password Spraying | امتحان کردن یک یا چند رمز رایج روی تعداد زیادی حساب | تعداد زیادی کاربر |
| Credential Stuffing | استفاده از Username/Passwordهای افشاشده قبلی | حسابهایی با Password Reuse |
| Hybrid Attack | ترکیب Dictionary و تغییرات الگومحور | رمزهای مبتنی بر الگو |
Password Guessing چیست؟
Password Guessing سادهترین شکل حمله است؛ مهاجم مجموعهای از Passwordهای احتمالی را برای یک Account امتحان میکند.
برای مثال، اگر مهاجم بداند یک Account مهم وجود دارد، ممکن است تلاش کند رمزهای رایج یا اطلاعاتی که به صورت عمومی درباره آن Account قابل حدس هستند را امتحان کند.
مشکل اصلی زمانی ایجاد میشود که Application اجازه تعداد بسیار زیادی تلاش ناموفق را بدون محدودیت بدهد.
Dictionary Attack چیست؟
در Dictionary Attack به جای بررسی تمام ترکیبهای ممکن، از فهرستی از کلمات و Passwordهای رایج استفاده میشود.
این روش بر یک واقعیت مهم تکیه دارد: کاربران معمولاً Password کاملاً تصادفی انتخاب نمیکنند.
برای مثال Passwordهایی که از کلمات معمول، الگوهای قابل پیشبینی یا ترکیبهای ساده تشکیل شدهاند، فضای جستوجوی مؤثر مهاجم را بسیار کوچکتر میکنند.
بنابراین استفاده از Passwordهای طولانی و غیرقابلپیشبینی اهمیت زیادی دارد.
Password Spraying چیست؟
Password Spraying یکی از انواع مهم Brute Force است که به جای امتحان کردن تعداد زیادی Password روی یک Account، یک Password رایج را روی تعداد زیادی Account امتحان میکند.
مثلاً از نظر مفهومی:
user01 → common-password
user02 → common-password
user03 → common-password
user04 → common-password
...
هدف این روش معمولاً کاهش احتمال فعال شدن Account Lockout برای یک حساب خاص است.
OWASP نیز Password Spraying را به عنوان حملهای مجزا اما مرتبط با Brute Force تعریف میکند که در آن یک Password ضعیف روی تعداد زیادی Account آزمایش میشود.
Credential Stuffing چیست؟
Credential Stuffing با Brute Force سنتی تفاوت مهمی دارد.
در Credential Stuffing، مهاجم به جای حدس زدن Password، از ترکیبهای واقعی Username و Password که قبلاً در یک Data Breach، Phishing یا نشت اطلاعات به دست آمدهاند استفاده میکند.
فرض کنید Credential یک کاربر در سرویس دیگری افشا شده باشد:
user@example.com
known-password
اگر کاربر همان Password را در سرویس دیگری نیز استفاده کرده باشد، مهاجم ممکن است همان Credential را روی سرویس دوم امتحان کند.
OWASP Credential Stuffing را از Password Spraying و Brute Force متمایز میکند، اما این حملات از نظر دفاعی اشتراک زیادی دارند.
تفاوت Brute Force، Password Spraying و Credential Stuffing
| حمله | Credential مورد استفاده | الگوی هدفگیری |
|---|---|---|
| Brute Force | Passwordهای متعدد | معمولاً تمرکز روی یک Account |
| Password Spraying | یک یا چند Password رایج | تعداد زیادی Account |
| Credential Stuffing | Credentialهای افشاشده | تعداد زیادی Account یا سرویس |
| Dictionary Attack | فهرست Passwordهای احتمالی | یک یا چند Account |
این تفاوت از نظر طراحی دفاع مهم است؛ چون یک سیستم که فقط تعداد Login ناموفق از یک IP را محدود میکند، ممکن است در برابر حملاتی که از تعداد زیادی IP انجام میشوند عملکرد مناسبی نداشته باشد. OWASP نیز بر استفاده از کنترلهایی فراتر از محدودسازی صرفاً بر اساس IP تأکید میکند.
Brute Force چه سرویسهایی را هدف قرار میدهد؟
هر سرویسی که Authentication داشته باشد میتواند هدف تلاشهای Credential-based قرار بگیرد.
نمونههای رایج عبارتاند از:
- پنلهای مدیریتی وب
- Login کاربران
- Admin Panel
- SSH
- VPN
- Remote Desktop
- API Authentication
- Mail Services
- Cloud Management Panels
- Database Authentication
- SSO و Identity Providerها
در محیطهای سازمانی، حسابهای Administrator و سرویسهایی که مستقیماً از Internet قابل دسترسی هستند، اهمیت ویژهای دارند.
Brute Force روی Login وبسایت
یکی از رایجترین سناریوها، ارسال تعداد زیادی Login Request به یک Web Application است.
مثلاً Application ممکن است Endpointای مشابه زیر داشته باشد:
POST /loginاگر Application تعداد تلاشهای ناموفق را محدود نکند، مهاجم میتواند تعداد زیادی درخواست Authentication ایجاد کند.
بنابراین Login Endpoint باید مانند سایر Endpointهای حساس، بخشی از Threat Model و Security Architecture سیستم باشد.
Brute Force روی SSH
SSH یکی از سرویسهایی است که در صورت قرار گرفتن مستقیم روی Internet، ممکن است با تلاشهای مداوم برای Login مواجه شود.
مشاهده تعداد زیادی Authentication Failure برای Usernameهای مختلف در Logهای SSH میتواند نشانهای از Password Guessing یا Password Spraying باشد.
برای سرورهای Production بهتر است SSH با کنترلهایی مانند:
- Key-based Authentication
- غیرفعال کردن Password Authentication در صورت امکان
- MFA در معماریهای پشتیبانیشده
- Network Access Control
- VPN یا Bastion Host
- Rate Limiting و کنترل دسترسی
- Monitoring و Alerting
محافظت شود.
Brute Force روی API
حملات Brute Force فقط به صفحات Login محدود نیستند.
APIهایی که عملیات Authentication، OTP، Password Reset یا Token Generation انجام میدهند نیز میتوانند هدف قرار بگیرند.
برای مثال Endpointهایی مانند:
/login
/verify-otp
/reset-password
/token
/forgot-password
باید Rate Limiting و کنترلهای امنیتی متناسب داشته باشند.
در اینجا محدودسازی تعداد Request در سطح IP به تنهایی کافی نیست؛ زیرا یک مهاجم میتواند از چندین IP استفاده کند.
چرا Brute Force خطرناک است؟
هدف Brute Force معمولاً پیدا کردن یک Credential معتبر است. اما دسترسی به یک Account میتواند آغاز زنجیرهای از اتفاقات امنیتی باشد.
برای مثال:
Weak Password
      ↓
Account Compromise
      ↓
Unauthorized Access
      ↓
Data Access
      ↓
Privilege Escalation
      ↓
Further Compromise
شدت این زنجیره به سطح دسترسی Account بستگی دارد. به همین دلیل Compromise شدن یک حساب Administrator میتواند بسیار جدیتر از یک حساب عادی باشد.
نشانههای حمله Brute Force چیست؟
یکی از مهمترین کارها در مقابله با Brute Force، تشخیص زودهنگام آن است.
برخی نشانههای رایج عبارتاند از:
- افزایش ناگهانی Failed Login
- تلاش برای ورود به یک Account از IPهای متعدد
- تلاش برای تعداد زیادی Username
- تلاشهای مکرر در فاصله زمانی کوتاه
- تلاشهای Login در ساعات غیرعادی
- افزایش درخواست به Login Endpoint
- افزایش Authentication Failure روی SSH یا VPN
- تغییر ناگهانی User-Agent یا الگوی Connection
- تعداد زیاد Accountهای Lock شده
OWASP نیز Failed Authentication Attempts را از شاخصهای مهم برای تشخیص Brute Force، Credential Stuffing و Password Spraying میداند.
آیا میتوان Brute Force را فقط با IP Block متوقف کرد؟
خیر.
IP Blocking میتواند در برخی سناریوها مفید باشد، اما یک دفاع کامل نیست.
اگر مهاجم درخواستها را از تعداد زیادی IP ارسال کند، محدودسازی صرفاً بر اساس IP ممکن است نتواند الگوی واقعی حمله را تشخیص دهد.
به همین دلیل دفاع مناسب باید بتواند معیارهایی مانند:
- Account
- IP
- Device
- Session
- Request Rate
- Authentication Failure Rate
- رفتار کاربر
را در کنار هم بررسی کند.
بهترین روشهای مقابله با Brute Force
۱. استفاده از MFA
Multi-Factor Authentication یا MFA یکی از مهمترین کنترلها برای محافظت از حسابها در برابر حملات Credential-based است.
حتی اگر Password کاربر افشا یا حدس زده شود، وجود یک عامل احراز هویت مستقل میتواند مانع ورود مهاجم شود.
OWASP MFA را یکی از مؤثرترین دفاعها در برابر Brute Force، Credential Stuffing و Password Spraying معرفی میکند.
برای Accountهای حساس مانند Administrator، Cloud، VPN، Git و سیستمهای مدیریتی، MFA باید اولویت بالایی داشته باشد.
۲. Login Throttling
Login Throttling سرعت تلاشهای Authentication را محدود میکند.
به جای اینکه کاربر یا مهاجم بتواند بدون محدودیت درخواست ارسال کند، سیستم میتواند تعداد تلاشها یا فاصله زمانی بین تلاشها را کنترل کند.
این کار هزینه حمله را افزایش میدهد و فرصت تشخیص و واکنش را بیشتر میکند.
۳. Rate Limiting
Rate Limiting باید روی Endpointهای حساس مانند Login، OTP و Password Reset اعمال شود.
برای مثال سیستم میتواند برای هر Account، IP یا ترکیبی از چند شاخص، محدودیت درخواست تعریف کند.
Rate Limiting باید طوری طراحی شود که هم جلوی Automation مخرب را بگیرد و هم باعث اختلال گسترده برای کاربران واقعی نشود.
۴. Account Lockout
یکی از روشهای قدیمی مقابله با Brute Force، قفل کردن Account بعد از تعداد مشخصی تلاش ناموفق است.
این روش میتواند مؤثر باشد، اما اگر بدون طراحی مناسب اجرا شود، خودش میتواند به ابزاری برای Account Lockout DoS تبدیل شود؛ یعنی مهاجم عمداً باعث Lock شدن حسابهای کاربران شود.
به همین دلیل Lockout باید با دقت و در کنار Throttling و سایر کنترلها طراحی شود.
۵. CAPTCHA در شرایط مناسب
CAPTCHA میتواند برای تشخیص Automation و کاهش Loginهای خودکار استفاده شود.
اما CAPTCHA به تنهایی دفاع کاملی نیست و OWASP نیز تأکید میکند که CAPTCHA میتواند توسط تکنیکها و سرویسهای مختلف دور زده شود. بنابراین بهتر است به عنوان بخشی از یک دفاع چندلایه استفاده شود.
۶. استفاده از Passwordهای قوی و طولانی
Password قوی هزینه Guessing را افزایش میدهد.
در سیاست Password بهتر است روی طول، جلوگیری از Passwordهای رایج یا افشاشده و استفاده از Passphrase تمرکز شود، نه صرفاً الزام به ترکیب پیچیدهای از حروف و اعداد.
OWASP بر اهمیت طول Password و جلوگیری از استفاده از Passwordهای رایج یا شناختهشده برای مهاجمان تأکید میکند.
۷. استفاده از Password Manager
Password Manager میتواند به کاربران کمک کند برای سرویسهای مختلف Passwordهای منحصربهفرد و طولانی داشته باشند.
این موضوع بهخصوص در برابر Credential Stuffing اهمیت دارد؛ زیرا اگر Password یک سرویس افشا شود، استفاده نکردن از همان Password در سرویسهای دیگر، دامنه اثر حادثه را کاهش میدهد.
۸. حذف Default Passwordها
Credentialهای پیشفرض مانند Passwordهای اولیه تجهیزات، سرویسها و پنلهای مدیریتی باید تغییر کنند.
Default Credentialها یکی از اهداف ساده برای حملات خودکار هستند و وجود آنها میتواند حتی بدون یک Brute Force گسترده، دسترسی غیرمجاز ایجاد کند.
۹. استفاده از Key-based Authentication برای SSH
در محیطهای Server، در صورت امکان بهتر است به جای Password Authentication از روشهای مبتنی بر Cryptographic Key استفاده شود.
این کار سطح حمله ناشی از Password Guessing روی SSH را کاهش میدهد.
۱۰. محدود کردن سطح دسترسی سرویسهای مدیریتی
اگر یک سرویس مدیریتی مانند SSH، Database یا Management Panel نیازی به دسترسی مستقیم از Internet ندارد، بهتر است دسترسی آن محدود شود.
روشهایی مانند VPN، Bastion Host، Firewall و Network Segmentation میتوانند سطح Exposure را کاهش دهند.
Passwordها چگونه باید در Database ذخیره شوند؟
حتی اگر سیستم در برابر Login Brute Force مقاوم باشد، نحوه ذخیره Passwordها نیز اهمیت بسیار زیادی دارد.
Password نباید به صورت Plain Text در Database ذخیره شود.
برای Password Storage باید از Password Hashing Algorithmهای مناسب مانند:
- Argon2id
- bcrypt
- PBKDF2
استفاده شود.
OWASP توصیه میکند Passwordها با الگوریتمهای کند و مناسب Password Hashing و با Salt منحصربهفرد ذخیره شوند؛ استفاده از Hashهای سریع عمومی مانند SHA-256 برای Password Storage مناسب نیست، زیرا امکان Guess کردن تعداد بسیار زیادی Password را برای مهاجم فراهم میکند.
Brute Force و Password Cracking چه تفاوتی دارند؟
این دو اصطلاح گاهی به جای یکدیگر استفاده میشوند، اما از نظر فنی میتوان میان آنها تفاوت قائل شد.
Online Brute Force معمولاً مستقیماً با سرویس Authentication ارتباط دارد:
Attacker → Login Endpoint → Authentication Systemدر مقابل، Password Cracking میتواند در شرایطی مانند در اختیار داشتن Password Hash و تلاش برای پیدا کردن Password متناظر انجام شود.
در حالت دوم مهاجم الزاماً برای هر حدس مجبور نیست یک Request به Login Server ارسال کند.
به همین دلیل Password Storage امن اهمیت زیادی دارد.
Brute Force و Hash Database
اگر Passwordها به شکل صحیح Hash شده باشند، مهاجم نباید بتواند با مشاهده Database مستقیماً Passwordها را بخواند.
اما اگر الگوریتم Hash سریع یا ضعیف باشد، مهاجم میتواند تعداد بسیار زیادی Guess را با سرعت بالا روی Hashها امتحان کند.
استفاده از Salt منحصربهفرد و الگوریتمهای مناسب Password Hashing هزینه این فرآیند را افزایش میدهد.
نقش WAF در مقابله با Brute Force
Web Application Firewall یا WAF میتواند در تشخیص و محدودسازی برخی الگوهای حملات خودکار روی Web Application مفید باشد.
برای مثال WAF میتواند بر اساس Rate، IP، مسیر درخواست، رفتار و سایر شاخصها، بخشی از ترافیک مشکوک را محدود کند.
اما WAF جایگزین کنترلهای Authentication نیست.
بهترین معماری معمولاً ترکیبی از:
WAF
 ↓
Rate Limiting
 ↓
Application Authentication Controls
 ↓
MFA
 ↓
Monitoring & Alerting
است.
نقش Monitoring در تشخیص Brute Force
کنترل امنیتی بدون Visibility کامل نیست.
برای تشخیص Brute Force باید Authentication Eventها ثبت و مانیتور شوند.
مواردی مانند:
- Login Failure
- Login Success
- Account Lockout
- Password Reset
- MFA Failure
- Source IP
- User-Agent یا Connection Metadata در صورت نیاز
- Username / Account
میتوانند در تشخیص الگوهای مشکوک مفید باشند.
این دادهها را میتوان در یک سیستم Log Management متمرکز کرد و روی آنها Alertهای امنیتی ساخت.
نمونه Alertهای مفید
در یک محیط Production میتوان Alertهایی مانند موارد زیر تعریف کرد:
- افزایش ناگهانی Failed Login در یک بازه زمانی
- تلاش برای ورود به تعداد زیادی Account
- تلاشهای ناموفق متعدد روی یک Account
- افزایش Login Failure از IPهای مختلف
- Lock شدن غیرعادی تعداد زیادی Account
- موفقیت Login بلافاصله بعد از تعداد زیادی Failure
- Login موفق از الگوی جغرافیایی یا رفتاری غیرمعمول
ترکیب این Alertها با Monitoring و Centralized Logging میتواند زمان تشخیص Incident را کاهش دهد.
آیا Fail2ban برای Brute Force کافی است؟
Fail2ban میتواند برای برخی سرویسها، بهخصوص سرویسهای Server-side مانند SSH، ابزار مفیدی باشد.
این ابزار میتواند Logها را بررسی کرده و در صورت مشاهده الگوی خاصی از Authentication Failure، IPهای مشکوک را برای مدت مشخصی Block کند.
اما Fail2ban نباید به عنوان یک راهکار جامع ضد Brute Force در نظر گرفته شود.
برای مثال، در برابر حملات Distributed که از تعداد زیادی IP انجام میشوند، یک مکانیزم صرفاً مبتنی بر IP ممکن است محدودیت داشته باشد.
در Applicationهای مدرن بهتر است کنترل در سطح Application، Account، Rate Limiting، MFA و Monitoring نیز وجود داشته باشد.
Brute Force در معماری Zero Trust
در معماریهای مدرن امنیتی، صرفاً اعتماد به Username و Password کافی نیست.
مدلهای Zero Trust تلاش میکنند تصمیم Authentication و Authorization را بر اساس مجموعهای از سیگنالها و سیاستها انجام دهند.
برای مثال میتوان در کنار Credential، مواردی مانند:
- Identity
- Device
- Context
- Location
- Risk Signals
- MFA
- Authorization Policy
را در تصمیمگیری دخیل کرد.
در نتیجه حتی اگر یک Password افشا شود، الزاماً به معنی دسترسی کامل به سیستم نیست.
چکلیست مقابله با Brute Force
- فعالسازی MFA برای حسابهای حساس
- استفاده از Passwordهای طولانی و منحصربهفرد
- جلوگیری از استفاده از Passwordهای رایج یا افشاشده
- استفاده از Login Throttling
- پیادهسازی Rate Limiting برای Authentication Endpointها
- طراحی صحیح Account Lockout
- عدم اتکا به IP Blocking به تنهایی
- حذف Default Credentialها
- استفاده از SSH Key به جای Password در صورت امکان
- محدود کردن دسترسی مستقیم سرویسهای مدیریتی
- استفاده از WAF در Applicationهای حساس
- ثبت Failed و Successful Authentication
- ایجاد Alert برای الگوهای غیرعادی Login
- ذخیره امن Passwordها با Password Hashing مناسب
- استفاده از Salt منحصربهفرد برای Password Hashها
- بررسی منظم Accountهای دارای Privilege بالا
- اجرای Security Review روی Login و Password Reset Flow
اشتباهات رایج در مقابله با Brute Force
فقط IP را Block کنیم
این روش در برابر حملات Distributed کافی نیست.
فقط Account Lockout داشته باشیم
Lockout میتواند باعث ایجاد مشکل برای کاربران واقعی شود و حتی در برخی سناریوها به ابزار Denial of Service علیه Accountها تبدیل شود.
فقط CAPTCHA قرار دهیم
CAPTCHA یک کنترل کمکی است، نه جایگزین MFA و Rate Limiting.
Password را پیچیده اما کوتاه کنیم
تمرکز صرف بر ترکیب اجباری حروف، اعداد و Symbolها لزوماً بهترین سیاست نیست. طول Password و جلوگیری از Passwordهای رایج و افشاشده اهمیت زیادی دارد.
Authentication Log نداشته باشیم
اگر Failed Loginها ثبت نشوند، تشخیص حمله بسیار دشوارتر خواهد شد.
فقط Login را محافظت کنیم
Endpointهایی مانند OTP، Password Reset، Token و API Authentication نیز باید تحت کنترل باشند.
Brute Force و DevSecOps
محافظت در برابر Brute Force نباید بعد از انتشار Application به سیستم اضافه شود.
در یک رویکرد DevSecOps بهتر است Authentication Controls از مرحله طراحی و توسعه در نظر گرفته شوند.
مواردی مانند:
- Rate Limiting
- MFA
- Password Policy
- Secure Password Storage
- Session Management
- Logging
- Alerting
- API Security
باید بخشی از طراحی Application Security باشند.
همچنین میتوان Security Testing را در فرآیند CI/CD وارد کرد تا ضعفهای Authentication پیش از Production شناسایی شوند.
Brute Force و زیرساخت امن
محافظت در برابر Brute Force فقط یک Feature در صفحه Login نیست. در یک معماری Production، امنیت باید در چند لایه پیادهسازی شود:
Internet
   ↓
CDN / WAF
   ↓
Rate Limiting
   ↓
Load Balancer
   ↓
Application
   ↓
Authentication
   ↓
MFA / Identity Provider
   ↓
Database
در کنار این مسیر، Logging، Monitoring و Alerting باید به صورت مستقل فعالیت کنند تا رفتار مشکوک قابل تشخیص باشد.
این رویکرد دفاع لایهای باعث میشود شکست یک کنترل امنیتی الزاماً به معنی شکست کل سیستم نباشد.
جمعبندی
Brute Force Attack یکی از شناختهشدهترین حملات علیه سیستمهای Authentication است، اما شکل مدرن آن فقط امتحان کردن تصادفی Passwordها نیست.
مهاجمان میتوانند از Passwordهای رایج، Dictionaryها، Password Spraying، Credentialهای افشاشده و حملات Distributed استفاده کنند. به همین دلیل یک سیستم که فقط تعداد تلاشهای یک IP را محدود میکند، الزاماً در برابر تمام سناریوهای Credential Attack مقاوم نیست.
مؤثرترین رویکرد، استفاده از Defense in Depth است؛ یعنی ترکیبی از MFA، Passwordهای مناسب، Password Storage امن، Rate Limiting، Login Throttling، Account Protection، WAF، محدودسازی Network Access و Monitoring.
همچنین باید توجه داشت که Brute Force تنها زمانی موفق میشود که مسیر Authentication اجازه تعداد کافی تلاش یا سوءاستفاده از Credentialهای معتبر را بدهد. بنابراین طراحی صحیح Identity و Access Management میتواند سطح ریسک را به شکل قابل توجهی کاهش دهد.
امنسازی زیرساخت و سرویسهای Production در برابر Brute Force
در زیرساختهای سازمانی، محافظت در برابر Brute Force باید در کنار سایر کنترلهای امنیتی مانند Hardening، WAF، Monitoring، Centralized Logging، IAM، MFA و Network Security طراحی شود.
آلتیمیت کلاد میتواند در طراحی و پیادهسازی لایههای امنیتی زیرساخت، Hardening سرویسها، Monitoring و Log Management و طراحی معماری امن Production به سازمانها کمک کند.
مشاهده خدمات Security Hardening آلتیمیت کلاد یا برای بررسی امنیت زیرساخت با ما در ارتباط باشید.